Harvey MCP Policy Engine védi az ügynököket a veszélyes eszközöktől
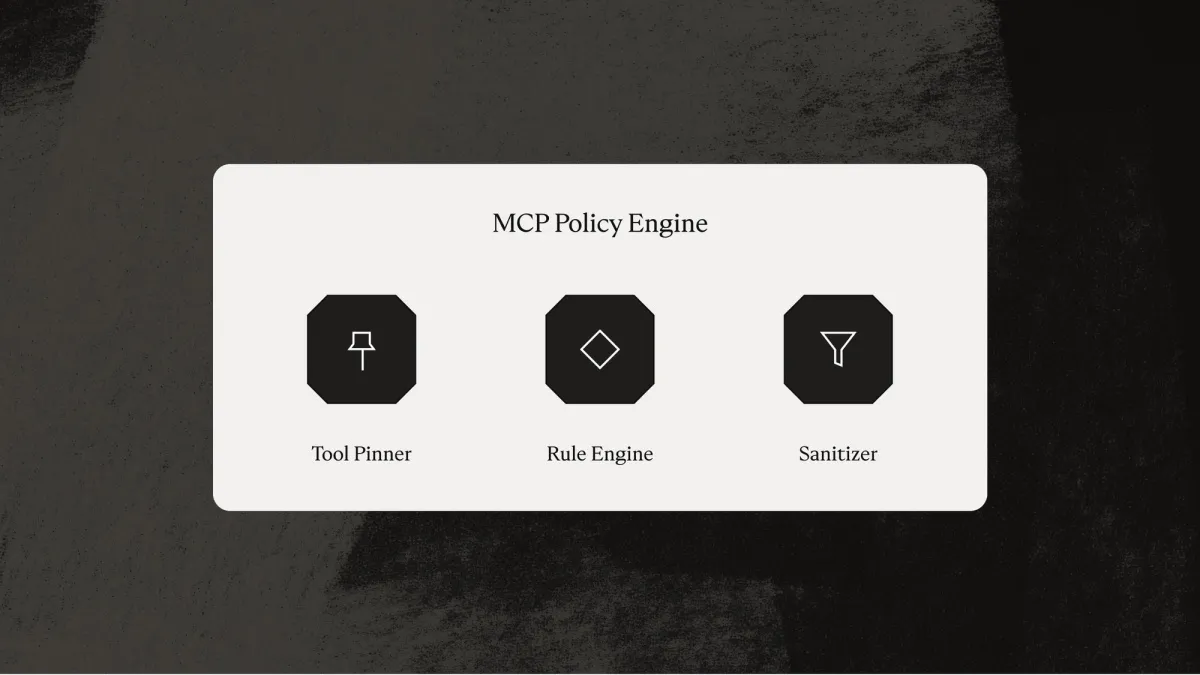
A Harvey MCP Policy Engine futás közben szabályozza, hogy az AI-ügynökök milyen eszközöket használhatnak, milyen adatokat továbbíthatnak, és milyen műveleteket hajthatnak végre. A rendszer célja, hogy az előzetesen ellenőrzött csatlakozók későbbi módosításai és a promptinjekciós támadások se vezessenek könnyen érzékeny adatok kiszivárgásához.
- A Harvey MCP Policy Engine futás közben korlátozza az ügynökök eszközhasználatát.
- A rendszer a tool poisoning és a rug-pull támadások ellen is védelmet céloz.
- Minden partneri MCP-eszközhívást végrehajtás előtt ellenőriznek.
- A Tool Pinner rögzíti a jóváhagyott eszközleírásokat és bemeneti sémákat.
- A Harvey finomhangolt változáskövetést és szemantikai osztályozást fejleszt.
Az MCP növeli a lehetőségeket és a támadási felületet
A jogi csapatok kutatási platformokat, dokumentumkezelő rendszereket és kommunikációs eszközöket használnak. A Harvey Agents ezekhez való csatlakoztatása több információt és több műveleti lehetőséget ad az ügynököknek, ugyanakkor új biztonsági kockázatokat is teremt.
A Model Context Protocol, vagyis MCP közös szabványt biztosít az eszközök felfedezéséhez, az adatok eléréséhez és a szolgáltatások közötti műveletekhez. Ezzel azonban külső forrásból származó eszközleírások, tartalmak és interakciós kérések kerülnek az ügynök munkafolyamatába. A Harvey szerint az MCP-szerverek bizonyos esetekben modellek meghívását vagy felhasználói információk bekérését is kezdeményezhetik, ezért pontos korlátokra van szükség.
A cég különösen a tool poisoning és a rug-pull támadások miatt vezetett be további védelmet. Az első esetben egy eszköz definíciójába ágyazott rosszindulatú utasítás módosítja az ügynök viselkedését. Rug-pull támadásnál a szerver a jóváhagyás után változtat rosszindulatú módon az eszközön.
A védelem már a csatlakozás előtt elkezdődik
A Harvey minden partneri MCP-integrációt részletes biztonsági vizsgálatnak vet alá. A felülvizsgálat kiterjed a hitelesítésre, a képességekre, az engedélyekre és az adatkezelésre. A vállalat lehetőség szerint a legkisebb jogosultság elvét alkalmazza, és korlátozza az OAuth-hatóköröket, valamint az eszközökhöz való hozzáférést.
Az új eszközök és protokollfunkciók nem válnak automatikusan elérhetővé csak azért, mert egy szerver kínálja őket. Minden bővítés megváltoztathatja, hogy egy ügynök milyen adatokhoz fér hozzá, merre áramolhatnak az információk, illetve miként léphet kapcsolatba a szerver a felhasználókkal.
A Harvey egy belső MCP-biztonsági elemzőeszközt is épített. Ez az integráció során megvizsgálja a hitelesítési beállításokat, a közzétett képességeket és a JSON-sémákat. Az elemzés az argumentumtípusokat, a deklarált korlátokat és a visszatérési szerződéseket is figyelembe veszi, majd összeveti a kívánt garanciákat azzal, amit a szerver a dokumentációban és a sémában vállal, illetve ténylegesen kikényszerít.
Az ügynök minden eszközhívását ellenőrzik
A Policy Engine fő végrehajtási pontja a modell fölötti vezérlési rétegben található. A Harvey szerint a biztonsági képzés, a tartalomjelölés és az osztályozók önmagukban megkerülhetők, ezért a vállalat elsősorban architekturális korlátozásokra támaszkodik.
A rendszer három alapelvet követ. A legkisebb jogosultság korlátozza az ügynök elérhető képességeit és azok használatának feltételeit. A teljes közvetítés alapján minden partneri MCP-eszközhívást végrehajtás előtt ellenőriznek, így egy szerver csatlakoztatása önmagában nem engedélyez minden későbbi műveletet. A biztonságos információáramlás a munkafolyamat kontextusát használja annak korlátozására, hogy mely képességek kombinálhatók egymással.
A Harvey külön vizsgálja, hogy egy eszköz argumentumai mekkora mennyiségű információt hordozhatnak, és milyen hatással vannak a folyamatra. Egy korlátozott érték is kockázatos lehet, ha például egy teljes adatáramlást vagy címzettet határoz meg. A vállalat ezt az információáramlás ellenőrzésének problémájaként kezeli, így a rosszindulatú eszközök mellett a legitim eszközök káros használatát is értékelni tudja.
A Tool Pinner követi a jóváhagyott eszközöket
Az MCP nem írja elő az egyes eszközdefiníciók verziózását, ezért egy korábban engedélyezett eszköz később megváltozhat. A Policy Engine Tool Pinner nevű komponense rögzíti a jóváhagyott eszközöket, köztük a modell számára látható leírásokat és a bemeneti sémákat.
Az eszközök felfedezésekor a rendszer összeveti a csatlakozó által hirdetett katalógust az alapállapottal, és jelzi az új, törölt vagy módosított elemeket a biztonsági felülvizsgálat számára. A Harvey szerint a változások teljes tiltása védene a rug-pull támadásoktól, de a csatlakozók katalógusai gyakran módosulnak, és a Tool Pinner jelenleg sok riasztást generál.
A vállalat ezért finomhangolt rögzítést és szemantikai változásosztályozást fejleszt. Ezek a módosításokat kisebb összetevőkre bontják, majd kockázatuk és szabályzat szempontjából releváns tulajdonságaik alapján értékelik. A Harvey a felhalmozódó, úgynevezett salami-slicing támadások vizsgálatán is dolgozik, amelyekben sok apró változtatás eredményez jelentős módosítást.
Harvey: Building Harvey’s MCP Policy Engine