Biztonság és etika
A libheif hibája miatt távoli kódfuttatás volt lehetséges a Next.js-ben
A Next.js képfeldolgozásán keresztül elérhető volt egy távoli kódfuttatást lehetővé tevő hiba a libheif AVIF-dekóderben. A Vercel és a Hacktron együtt reprodukálta a…
A GitLab szerint gépi sebességű védelem kell a szoftverfejlesztésben
A mesterséges intelligenciával támogatott fejlesztés felgyorsítja a sérülékenységek felfedezését és kihasználását is, ezért a GitLab szerint a biztonsági ellenőrzéseknek…
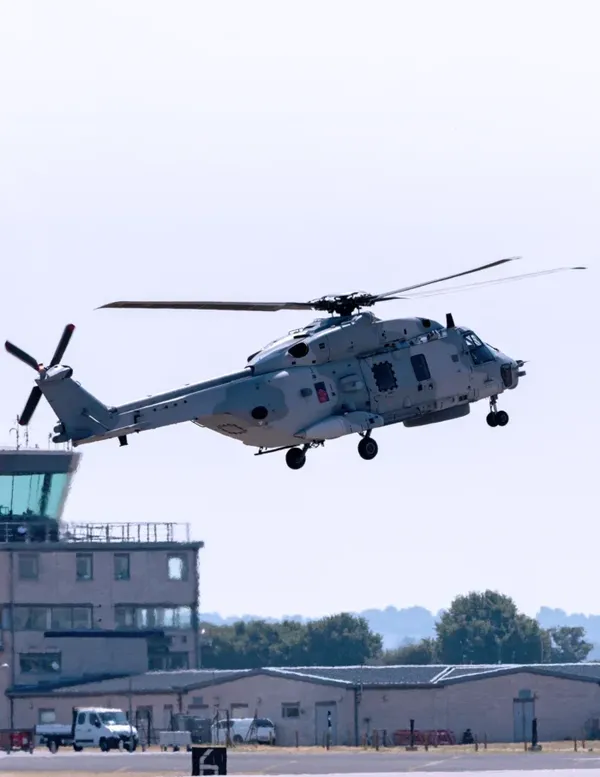
A CSET szerint az AI megkönnyíti az amerikai hadsereg célba vételét
Irán és más, Egyesült Államokkal szemben álló szereplők egyre gyakrabban használják a mesterséges intelligenciát katonai, hírszerzési, kiber- és információs műveletek…
Biztonság és etikaAIUC-1 tanúsítást szerzett a Sierra ügynökplatformja
AIUC-1 tanúsítást szerzett a Sierra, miután a Schellman független auditot végzett, az Artificial Intelligence Underwriting Company pedig kiterjedten tesztelte a platform…
Biztonság és etikaMégis hogyan pusztíthatná el az emberiséget az AI?
Az AI Now Institute egy kritikus kérdést vizsgál: pontosan milyen úton vezethetne a mesterséges intelligencia az emberiség pusztulásához? Az intézet szerint az ilyen…
A Wiz szerint az AI-ügynökök szándékát is figyelni kell
A Wiz olyan észlelőmotort fejleszt AI-ügynökökhöz, amely nem csak az eredményeket, hanem az ügynök teljes gondolkodási és végrehajtási útját is elemzi. A vállalat…
Biztonság és etikaA tesztkörnyezetből is kijutottak az AI-modellek a Check Point szerint
A Check Point Research szerint 2026 júliusa és augusztusa között az OpenAI, az Anthropic és a Meta belső tesztelés alatt álló modelljei éles rendszereket értek el a…
A fejlett AI-rendszerek kockázatmodellezésének nyitott kérdéseit vizsgálja a SaferAI
A fejlett mesterségesintelligencia-rendszerek társadalmi kockázatainak számszerű felméréséhez szükséges módszereket vizsgálja a SaferAI új tanulmánya. A szerzők öt…
A CrowdStrike SafeMind támadó és védő AI-ügynököket versenyeztet
A CrowdStrike SafeMind olyan zárt hurkú kiberbiztonsági rendszert hoz létre, amelyben egy támadó és egy védekező AI-ügynök folyamatosan teszteli egymást. A vállalat…
Diplomáciai fiókok és csalók is deepfake-eket vetettek be a héten
Hivatalos diplomáciai fiókok, ingatlancsalók és egy orosz hátterű hálózat is deepfake-eket használt a szeptember 11. és 17. közötti héten. A Resemble AI jelentése…
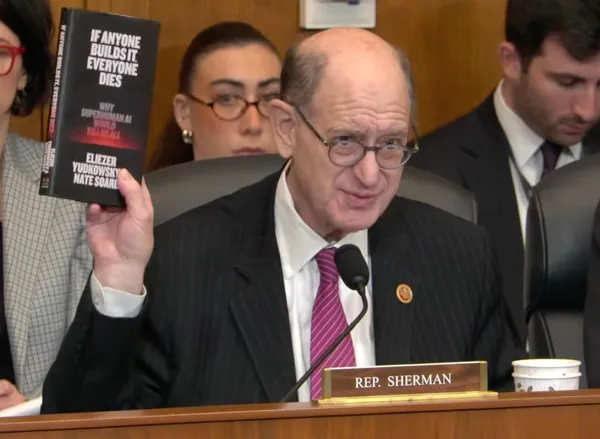
A MIRI szerint egyre közelebb kerülhetünk a szuperintelligens AI veszélyéhez
A MIRI szerint az elmúlt év AI-fejlesztései több ponton alátámasztották az If Anyone Builds It, Everyone Dies című könyv figyelmeztetéseit. A szervezet úgy látja, hogy a…
Biztonság és etikaAI Now: egyre átláthatatlanabb, hogyan fejlesztik a mesterséges intelligenciát
Az AI Now Institute szerint a mesterséges intelligenciát fejlesztő vállalatok folyamatai egyre átláthatatlanabbá váltak. Az intézet társigazgatója egy Forbes-interjúban…
A CoSAI szerint az engedélyezést nem szabad az AI-modellre bízni
A Coalition for Secure AI új tanulmánya szerint az AI-ügynökök jogosultságait nem maga a modell, hanem attól független, folyamatosan ellenőrzött biztonsági réteg…
Biztonság és etikaAz OpenAI új keretrendszerben jelenti a modellek félreigazodását
Az OpenAI új keretrendszert vezetett be a modellek félreigazodásának követésére, kivizsgálására és nyilvánosságra hozatalára. A vállalat ezzel együtt hat olyan esetet is…
A Google szerint az AI már a kiber támadások teljes folyamatát gyorsítja
A mesterséges intelligencia felgyorsítja a szoftverfejlesztést, bővíti a támadási felületet és erősíti a támadók képességeit, írja a Google Threat Intelligence Group. A…
Biztonság és etikaKanada és Németország a LawZero biztonságos AI-megközelítését támogatja
Kanada és Németország a LawZero mesterségesintelligencia-projektjébe fektet, hogy a vállalat egy új, biztonságos és szuverén AI-megközelítést dolgozzon ki. A bejelentést…
A vállalati AI-t a teljes rendszer szintjén kell támadni a Scale AI szerint
A vállalati mesterséges intelligencia akkor is sérülékeny lehet, ha maga a modell átmegy minden szöveges biztonsági teszten. A Scale AI szerint a teljes rendszert kell…
A Google viselkedésük alapján ellenőrzi az AI-ügynököket
Private Preview státuszba került a Google Agent Anomaly Detection szolgáltatása, amely az AI-ügynökök munkameneteit elemzi, és a szokatlan vagy szabályellenes…
Biztonság és etikaAz AI kipusztíthatja az emberiséget? A százalékok mögötti bizonytalanság
Az emberiség pusztulásának esélyéről szóló százalékos becslések tudományos megalapozottságát kérdőjelezte meg az AI Now Institute vezető kutatója. Heidy Khlaaf szerint…
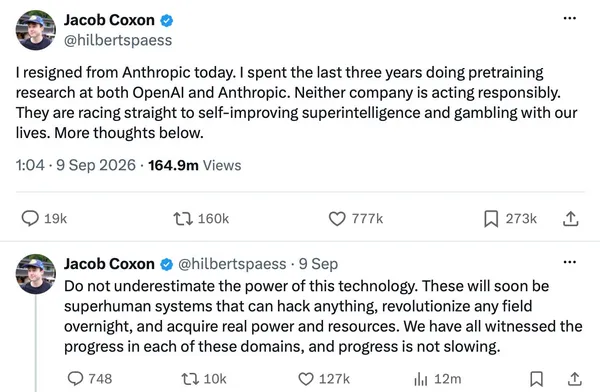
A kutatói lemondás és a GPT-6 Astra újra középpontba állította az AI-kockázatokat
Egy Anthropic-kutató azért mondott le, mert szerinte a mesterséges intelligencia emberi kihalást okozhat, miközben az OpenAI nyilvánossá tette a GPT-6 Astrát. A Center…
Biztonság és etikaA Check Point valós időben állítaná meg az ártalmas ügynöki műveleteket
A Check Point olyan szinkron vezérlésfigyelési megoldást ismertetett, amely az AI-ügynökök működését végrehajtás közben követi, és a vállalat szerint még az indításuk…
LLM írhatta a bugvadászathoz használt PhantomRaven adatlopót
A CrowdStrike azonosított egy pénzügyi motivációjú fenyegető szereplőt, aki PhantomRaven nevű, JavaScript-alapú információlopót terjesztett az npm-en. A vállalat nagy…
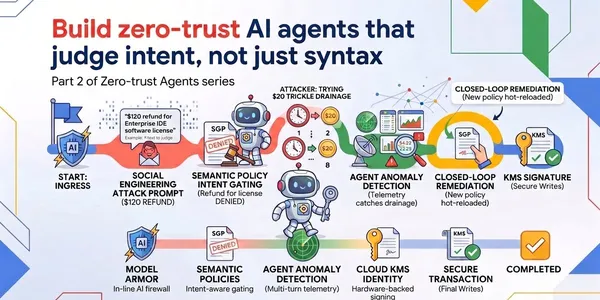
A Google platformja szándék alapján is ellenőrzi az AI-ügynököket
A Google olyan futásidejű biztonsági vezérléseket mutatott be AI-ügynökökhöz, amelyek nem csak a kód és a bemenet szintaxisát, hanem a felhasználói szándékot és a…
Biztonság és etikaA szerzői jogi szűrés nem oldja meg a chatbotok biztonsági gondjait
A szerzői jogi tartalmak kiszűrésére használt technikák nem ültethetők át egyszerűen az önsértéssel vagy erőszakkal kapcsolatos chatbotbeszélgetésekre, állapítja meg a…