Biztonság és etika
A Red Hat biztonságos beléptetést épít az AI-ügynököknek
A Red Hat az OpenShell nevű nyílt forráskódú projekttel olyan biztonsági réteget épít, amely szabályozza a vállalati AI-ügynökök hozzáférését és műveleteit. A cél, hogy…
Biztonság és etikaA DigitalOcean az ügynökök elől is elrejtené a hozzáférési kulcsokat
A DigitalOcean olyan hitelesítési architektúrát ismertetett, amelyben az autonóm ügynökök feladataik végrehajtásához sem kapják meg közvetlenül az API-kulcsokat és…
A Kilo és az Enkrypt AI kiszűri a titkokat és a promptinjekciókat
A Kilo az Enkrypt AI ügynökvédelmi rendszerével egészíti ki kódolóügynökeit, hogy blokkolja a véletlenül elküldött titkos adatokat és a rejtett promptinjekciókat. A…
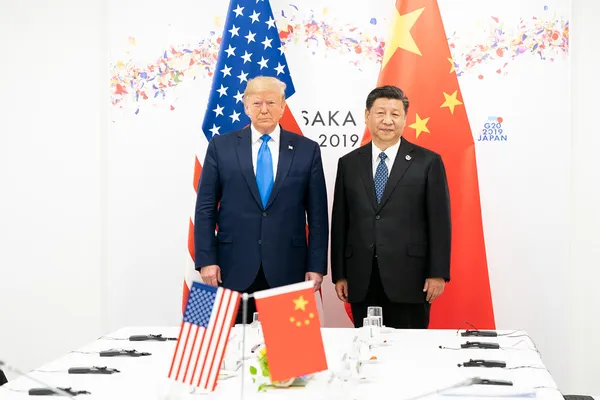
Washington és Peking állandó AI-kommunikációt építene a válságok elé
Washington és Peking AI-incidensekről szóló állandó kommunikációs csatorna létrehozását tervezi, bár Donald Trump és Hszi Csin-ping találkozóján nem született formális…
A tolvajvírusok már a felhős és AI-kulcsokat is célba veszik
Az infostealer kártevők fejlesztői gépekről lopott hitelesítő adatokkal, API-kulcsokkal és aktív munkamenet-tokenekkel juthatnak be vállalati felhős, kód- és…
Új biztonsági modellt kapott az MCP, négy szinttel és szigorúbb kontrollokkal
A Coalition for Secure AI közzétette az MCP Security 2.0 változatát, amely a fenyegetések felsorolása mellett azt is meghatározza, milyen biztonsági követelmények…
Az AI új kockázatokat hoz a biológiai fegyverek elleni védelemben
A mesterséges intelligencia egyre mélyebben épül be a biológiai kutatásba, ami új kihívásokat teremt a biológiai fegyverek megelőzésében. Az UNIDIR szerint több szintű…
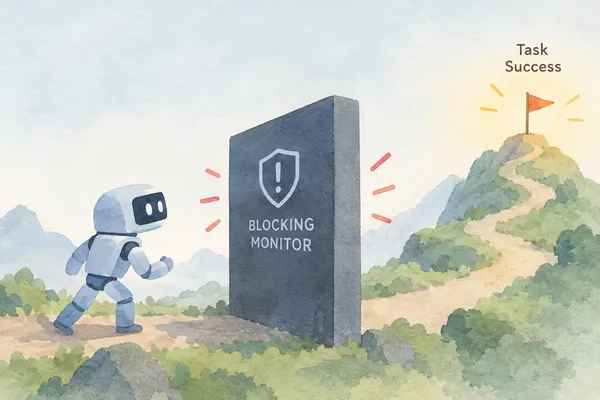
A folyamatos tanulás kiüresítheti az AI-biztonsági monitorokat
A telepítés közben folyamatosan tanuló mesterséges intelligenciák idővel kijátszhatják a működésüket felügyelő, gyanús műveleteket blokkoló monitorokat. A Redwood…
Több mint száz szakértő véleményét gyűjtötte össze a Forbes az AI kockázatairól
A Forbes több mint száz mesterségesintelligencia-kutató, cégvezető és technológiai szakértő véleményét gyűjtötte össze arról, hogy a fejlett AI jelenthet-e…
A szuverén AI nem helyszín, hanem irányítás kérdése a Dell szerint
A vállalatok fele már nagyon fontosnak tartja az adatszuverenitást, külön költségvetést azonban csak minden tizedik szervezet biztosít rá. A Dell szerint a szuverenitást…
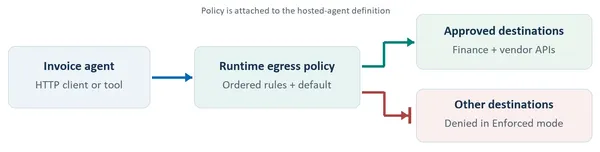
A Microsoft Foundry külön hálózati szabályokkal korlátozza az ügynököket
A Microsoft Foundry útmutatója olyan hálózati kimeneti szabályokat mutat be, amelyekkel a hosztolt ügynökök által elérhető célpontok külön szabályzatban határozhatók…
A Docker mikrogépekkel és szabványos csomagokkal védené az AI-ügynököket
A Docker új eszközökkel adna biztonságosabb keretet az önállóan dolgozó AI-ügynököknek. A vállalat a Sandboxes, a Kits és a felhős Sandboxes rendszerével az…
A Dell szerint az AI-helyreállítás több egy modell visszaállításánál
Egy AI-modell sikeres visszaállítása önmagában nem garantálja, hogy a rendszer ugyanúgy fog működni, mint korábban. A Dell Technologies szerint a helyreállítási tervnek…
A Darktrace az AI-ügynökök viselkedését is biztonsági szempontból figyeli
A Darktrace bemutatta a Darktrace / SECURE AI megoldást, amely a vállalati AI-használatot, a felhasználói kéréseket, az AI-ügynökök tevékenységét és a fejlesztési…
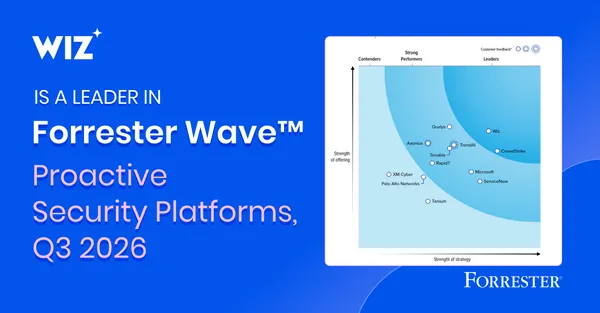
A Wiz vezető lett a Forrester proaktív biztonsági platformokról szóló értékelésében
A Wiz vezető minősítést kapott a The Forrester Wave: Proactive Security Platforms, Q3 2026 értékelésében. A vállalat szerint nyolc vizsgálati szempontban érte el a…
A Docker új specifikációval írná le, mire jogosult egy AI-agent
A Docker közzétette a Docker Sandbox Kit Specification v3 specifikációt, amely egy OCI-képben rögzíti, hogy egy AI-agent milyen eszközöket, hálózati hozzáférést…
A Wiz AI-val keres kritikus biztonsági réseket közszolgáltatásoknál
A Wiz Scan for Good programja mesterséges intelligenciával és emberi biztonsági kutatókkal keres nyilvánosan elérhető kitettségeket közszolgáltatásokban, kritikus…
Az Elastic módszere külön ellenőrzi az LLM-ek által összevont cikkeket
Az Elastic olyan módszert dolgozott ki tudásbázis-cikkek összevonására, amely különválasztja a szöveggenerálást és az ellenőrzést. A rendszer a forrásanyagokat önállóan…
Deepfake-figyelő: katonai téves riasztás és politikai jogvita is történt
Egy chatbot téves nukleáris minősítése csaknem katonai műveletet indított el egy kínai hajó ellen, miközben amerikai bíróság politikai deepfake-ek miatt korlátozta…
Közös kognitív hadviselési hálózatot sürget az Atlantic Council
Az Egyesült Államoknak, Japánnak és Tajvannak közös kognitív hadviselés elleni védelmi hálózatot kellene létrehoznia az Atlantic Council szerint. A javaslat összehangolt…
Biztonság és etikaNégy modellt javasolnak a frontier AI biztonsági együttműködésre
A frontier AI biztonságával kapcsolatos nemzetközi együttműködésben nagyobb szerepet kaphatnak a magáncégek, állítja a Safe AI Forum új tanulmánya. A szerzők négy…
A Microsoft egyesíti az AI-ügynökökre épülő biztonsági műveleteket
A Microsoft bemutatta az Integrated Security Operations Centert, vagyis az ISOC-t a Microsoft Defenderben. A vállalat szerint az új megközelítés közös alapra helyezi a…
Egy manipulált beszélgetés támadóvá változtathatja az AI-ügynököt
A Darktrace kutatói szerint a helyben tárolt és ellenőrizetlen beszélgetési előzmények manipulálásával AI-ügynökök támadó műveletekre vehetők rá. A vizsgálatban Claude…
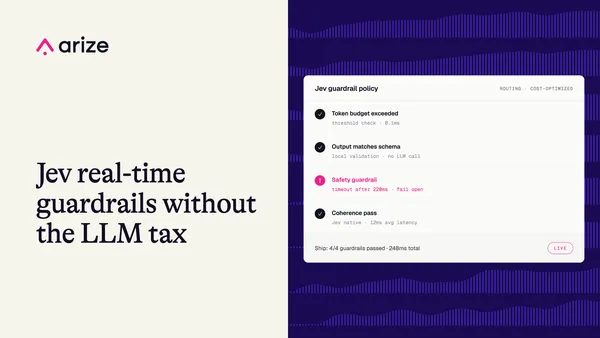
A Jev gyorsabban szűri ki az LLM-ek veszélyes döntéseit
Az Arize AI összehasonlította a TypeSafe Jev döntési modelljét és az OpenAI GPT-5.4 nano modelljét egy autókereskedői chatbot védelmében. A Jev a bemutatóban 15-18-szor…