A LangChain szerint öt alap kell a vállalati ügynökrendszerekhez
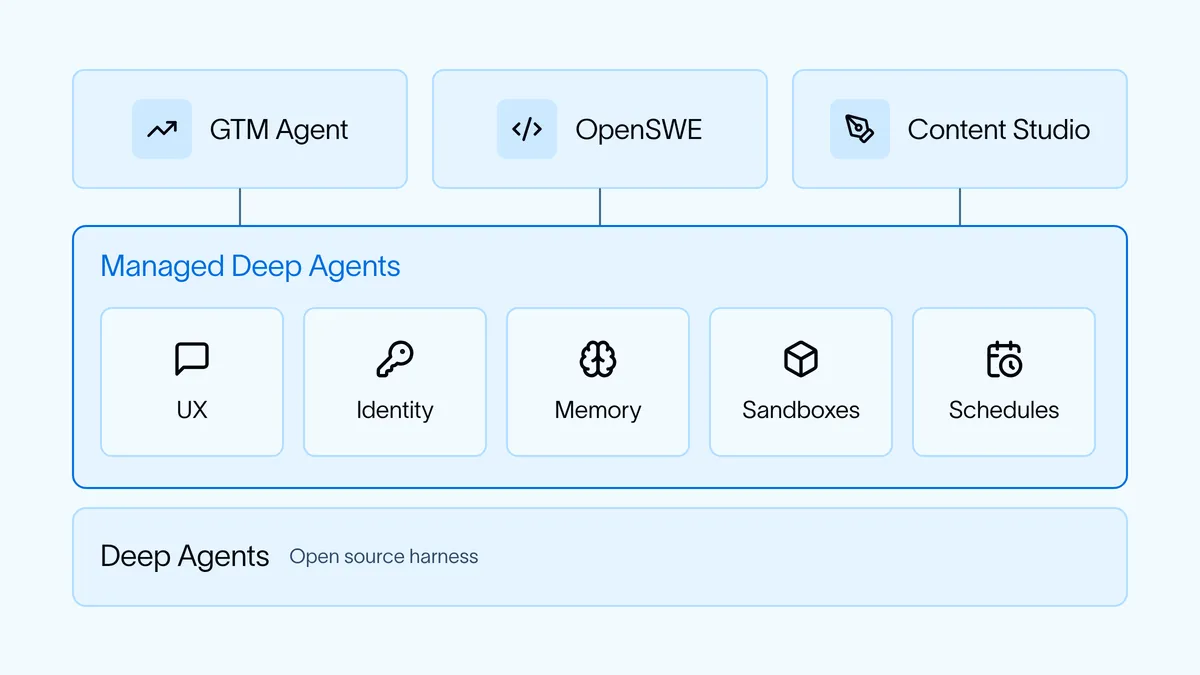
A LangChain öt közös alapelvet azonosított a vállalati AI-ügynökök építéséhez: a megszokott munkakörnyezetet, a megfelelő identitást, a memóriát, a biztonságos kódfuttatást és az ütemezett működést. A cég marketinges, értékesítési és mérnöki ügynökein szerzett tapasztalatait foglalta össze.
- A LangChain öt alapot azonosított a vállalati ügynökök építéséhez.
- Ügynökei Slackben működnek, de nagyobb mennyiségű feladathoz egyedi felületet is használnak.
- Az identitáskezelés felhasználói vagy rögzített hitelesítő adatokkal történik.
- A rendszerek globális és felhasználói memóriát, valamint sandboxban futó kódot használnak.
- A feladatok jelentős része ütemezetten vagy háttéreseményekből indul.
Slackben működnek, de nem mindenhez elég az üzenetküldés
A LangChain belső ügynökei ott jelennek meg, ahol a munkatársak már dolgoznak. A vállalatnál ez a Slack, ahol az ügynökök saját alkalmazásként közvetlen üzenetben vagy csatornákban történő megjelöléssel érhetők el. A csatornás használat egyik előnye, hogy mások is láthatják, hogyan alkalmazzák őket.
A cég egy külön „kitörési” lehetőséget is kialakított. Ha egy beszélgetésbe be kell vonni az ügynököt, az külön szálban folytathatja a munkát, így nem zavarja meg az emberek közötti eredeti párbeszédet. A LangChain szerint ugyanakkor vannak olyan feladatok, amelyekhez a Slack nem megfelelő felület. A GTM Agent által előkészített e-mailek nagyobb mennyiségű áttekintése például nehézkes üzenetek között, ezért ehhez egyedi felhasználói felületet építettek.
A legnehezebb kérdés az identitás
A LangChain szerint az egyik legösszetettebb probléma annak meghatározása, hogy az ügynök kinek a nevében hajt végre műveleteket. Két elterjedt megközelítést különítenek el: az ügynök a felhasználó nevében cselekszik, vagy minden esetben rögzített, például szolgáltatásfiókhoz tartozó hitelesítő adatokat használ.
Az OpenSWE a neki üzenő felhasználó nevében dolgozik, így például az adott munkatárs GitHub-azonosítójával nyithat pull requestet. Háttérben futó kódellenőrzéskor saját identitást, GitHub-alkalmazást használ. A GTM Agent egyes eszközökhöz, például a Salesforce-hoz, rögzített identitással fér hozzá, az e-maileknél viszont a kezdeményező felhasználó nevében jár el. Ez utóbbi funkciók csak közvetlen üzenetben érhetők el.
A Content Studio bizonyos esetekben a felhasználó nevében használja a Notiont, a vállalati Twitter-fióknál viszont rögzített hitelesítő adatokat alkalmaz. Itt csak engedélyezett felhasználók hajthatnak végre meghatározott műveleteket, például nem mindenki tehet közzé bejegyzést.
Memória, sandbox és háttérben futó feladatok
A három ügynök kétféle memóriát használ. A globális memória minden felhasználóra érvényes információkat tárol, a felhasználói memória pedig csak az adott személyhez kapcsolódó tényeket. A LangChain szerint ennek kezelése még kevéssé feltárt terület, és további fejlesztéseket terveznek.
Mindhárom rendszer képes kódot írni és futtatni. Az ügynökök a sandboxon kívül működnek, de kapcsolódnak hozzá, és ott hajtják végre a kódot. Különböző alapképeket és függőségeket használnak, az OpenSWE pedig a csatorna és a felhasználó alapján választja ki, melyik környezetet indítsa el. A LangSmith Sandboxes titkos proxyja lehetővé teszi, hogy az ügynök a sandboxból biztonságosan kapcsolódjon szolgáltatásokhoz.
A futások jelentős része ütemezetten vagy háttéresemények hatására indul. Az OpenSWE például figyeli az új pull requesteket, majd elvégzi a kódellenőrzést. A GTM Agent naponta küldendő összefoglalójához a felhasználó kéri az ütemezést, az ügynök pedig létrehozza a saját cron-feladatát.
A LangChain három belső ügynöke, a GTM Agent, az OpenSWE és a Content Studio a Managed Deep Agents rendszerre épül, amely a nyílt forráskódú Deep Agents harness fölött biztosít csatornákat, ütemezést, sandboxot, memóriát és identitáskezelést. A vállalat szerint a megoldás közben elegendő rugalmasságot ad az ügynökök viselkedésének testreszabásához.
LangChain: The five components of building a "company harness"