A Palo Alto Networks és az NVIDIA az AI-ügynökök biztonságán dolgozik
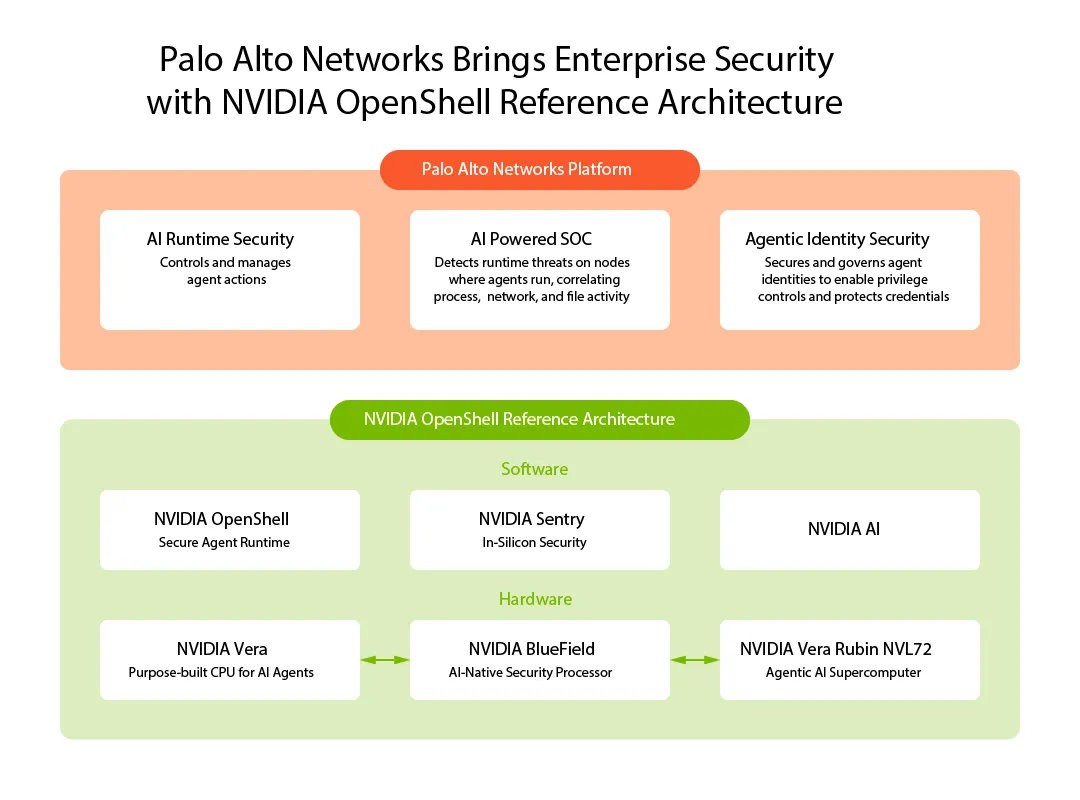
A Palo Alto Networks és az NVIDIA öt kapcsolódó területen fejleszti az önállóan működő AI-ügynökök biztonságát. A kezdeményezés a futásidejű védelemre, az identitáskezelésre, a megfigyelhetőségre és a vállalati bevezetés támogatására is kiterjed.
- A Palo Alto Networks és az NVIDIA öt területen fejleszti az AI-ügynökök biztonságát.
- Az AI Runtime Security általánosan elérhető az NVIDIA BlueField DPU-kon.
- Az ügynökidentitás és a delegált jogosultság kezelésére integráció készül az NVIDIA Sentryvel.
- A Cortex XSIAM az NVIDIA DOCA Argus futásidejű jeleit is felhasználhatja.
- A Deloitte és a World Wide Technology az NVIDIA AI-gyárak bevezetését támogatja.
Az AI-ügynökök új biztonsági kihívást jelentenek
Az AI-ügynökök a kérdések megválaszolása mellett eszközöket használhatnak, vállalati adatokhoz férhetnek hozzá, és különböző rendszerekben hajthatnak végre feladatokat. Emiatt az ügynök identitása, a rendelkezésére álló jogosultság és az általa végrehajtott művelet egyaránt biztonsági döntéssé válik.
A Palo Alto Networks közlése szerint a vállalatoknak olyan ellenőrzésekre van szükségük, amelyek lépést tartanak az ügynökök éles környezetben történő használatával, miközben nem akadályozzák a rájuk bízott munkát. A vállalat az NVIDIA OpenShell Reference Architecture for safe AI agents architektúráját támogatja öt területen: AI-átjáró az NVIDIA Vera CPU-rendszereken, futásidejű védelem az NVIDIA BlueField DPU-kon, ügynökidentitás-kezelés az NVIDIA Sentryben, az AI-gyár láthatósága egy AI-alapú biztonsági műveleti központtal, valamint partneri szolgáltatások.
A védelem a gazdarendszeren kívül működhet
A Palo Alto Networks AI Runtime Security megoldása az NVIDIA BlueField DPU-kon külön infrastruktúratartományba helyezi a biztonsági feldolgozást. A BlueField az ügynökök, a modellek, az adatok és az általuk elért szolgáltatások közötti útvonalon helyezkedik el, így a biztonsági szabályok a vállalat állítása szerint közvetlenül a hardveren érvényesíthetők, egy esetlegesen feltört gazdagéptől elkülönítve.
A megoldás GPU-gyorsított AI-munkafolyamatokat és CPU-alapú ügynökfuttató környezeteket is véd. A Palo Alto Networks szerint az AI Runtime Security már általánosan elérhető az AI-gyárakban és az ipari peremkörnyezetekben. A biztonsági feldolgozás gazdagépről való leválasztása a vállalat szerint nagyobb tokenátviteli sebességet és erősebb futásidejű védelmet tesz lehetővé. A Spectro Clouddal közösen a telepítés és az üzemeltetés kezelésén is dolgoznak, az adatközponttól a megosztott peremkörnyezetekig.
Identitáskezelés és központi riasztások
A futásidejű védelem azt vizsgálja, mit tesz az ügynök, az identitáskezelés pedig azt, hogy jogosult-e az adott műveletre. A Palo Alto Networks és az NVIDIA olyan integráción dolgozik, amely az ügynökidentitás-biztonságot az NVIDIA Sentryvel kapcsolja össze a BlueFielden. A cél, hogy minden ügynök ellenőrizhető identitást kapjon, a feladathoz illeszkedő hozzáférést használjon, és a műveletei hozzárendelhetők legyenek.
A vállalat szerint az elérhetővé váló megoldás nulla bizalmi modellre épülő védelmet és módosítás ellen védett naplózást biztosíthat. A biztonsági vezérlések, köztük az identitás kezelése, az NVIDIA BlueField DPU-ra kerülne, a gazda operációs rendszerétől elkülönítve.
A Palo Alto Networks bejelentette a Cortex XSIAM és az NVIDIA DOCA Argus integrációját is. A BlueField független megbízhatósági tartományából származó jelek a Cortex XSIAM rendszerébe kerülhetnek, ahol hálózati, felhő- és identitásadatokkal együtt vizsgálhatók. Az NVIDIA OpenShell biztonságos futtatókörnyezetében az ügynökök közvetlenül az NVIDIA Vera CPU-n működnek, a biztonsági megfigyelést pedig a BlueField DPU végzi. A DOCA Argus valós időben vizsgálhatja a memóriát és a hálózatot, a riasztásokat pedig továbbíthatja a Cortex XSIAM számára.
Partnerek segítik az AI-gyárak bevezetését
A Palo Alto Networks szerint az ügyfeleknek az architektúrán túl gyakorlati módszerre is szükségük van a számítási infrastruktúra, a hálózat, az alkalmazások és a biztonsági műveleti központ védelméhez. A vállalat ezért stratégiai partnerekkel, köztük a Deloitte-tal és a World Wide Technologyvel dolgozik NVIDIA AI-gyárak tervezésén és telepítésén.
A Deloitte Silicon-to-Service ajánlata és Secure AI Foundations szolgáltatása validált architektúrákon és menedzselt szolgáltatásokon keresztül támogatja az AI-használati esetek bevezetését. A World Wide Technology AI Proving Ground környezete lehetőséget ad az integrált technológiai verem tesztelésére a gyártási bevezetés előtt. A Palo Alto Networks szerint ezek a programok az egyedi biztonsági elemek használatát ismételhető, az adott vállalati környezethez igazítható megközelítéssé alakíthatják, és segíthetik az átállást a kísérleti projektekről a teljes körű vállalati működésre.
Palo Alto Networks: Advancing Agentic AI Security with Palo Alto Networks and NVIDIA