A Proofpoint egy rendszerben kezelné az adat- és AI-biztonságot
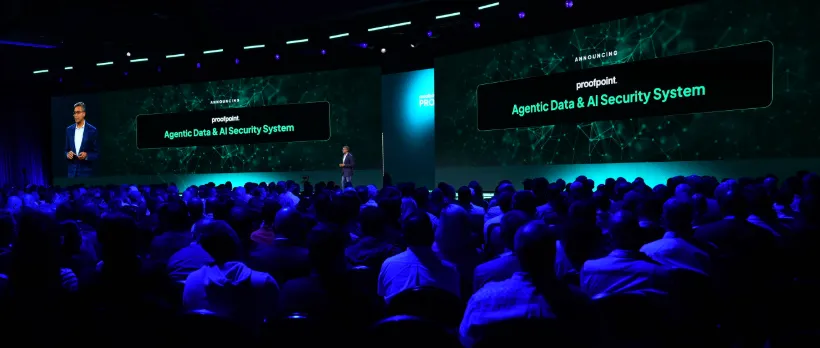
A Proofpoint bemutatta Agentic Data and AI Security rendszerét, amely egy közös kockázati modellben vizsgálja az AI-ügynökök viselkedését és az adatokhoz való hozzáférést. A vállalat szerint a megközelítés lehetővé teszi az AI biztonságosabb használatát, miközben az ellenőrzés az alkalmazottak és az autonóm ügynökök tevékenységére is kiterjed.
- A Proofpoint bemutatta Agentic Data and AI Security rendszerét.
- A platform közös modellben vizsgálja az AI-szándékot és az adatokhoz való hozzáférést.
- Három ügynök automatizálja az észlelést, a vizsgálatot és a védelem optimalizálását.
- A Semantic Business Policies üzleti szabályokat alakít futásidejű AI-korlátokká.
- A képességek a Proofpoint szerint 2026 végére várhatók.
Egy közös rendszerben kapcsolnák össze a szándékot és a hozzáférést
A Proofpoint szeptember 22-én, a San Diegó-i Proofpoint Protect 2026 eseményen jelentette be az Agentic Data and AI Security rendszert. A cég szerint a hagyományos, elkülönült biztonsági eszközök jellemzően vagy az AI viselkedését, vagy az adatok kockázatát látják, ezért a kockázat teljes képe rejtve maradhat.
Az új rendszer az AI-tevékenységet az adatok érzékenységével, az identitással, a hozzáféréssel, a viselkedéssel és a felhasználási szándékkal kapcsolja össze. Ennek alapja a Proofpoint Knowledge Graph, amely a vállalat közlése szerint a Nexus modellekre épül, és jelenleg több mint 14 000 vállalat adatbiztonságát támogatja.
A Proofpoint szerint az AI-ügynökök érzékeny adatokat fedezhetnek fel, érhetnek el, alakíthatnak át és használhatnak fel olyan léptékben, amelyet manuális ellenőrzéssel nem lehet követni. Az ügynökök vállalati rendszerekkel léphetnek kapcsolatba, döntéseket hozhatnak és tranzakciókat hajthatnak végre, ami pénzügyi, működési, megfelelési és biztonsági kockázatokat is teremthet.
Három autonóm ügynök kezeli a kockázatokat
A rendszer három új ügynökre épül, amelyek ugyanabból a kockázati összefüggésből dolgoznak. A Zero-Touch Detection észlelő ügynöke egyetlen jelként vizsgálja a szándékot és a hozzáférést, hogy a Proofpoint szerint a valóban fontos műveleteket emelje ki a hagyományos eszközök által létrehozott rendellenességek tömegéből.
Az Instant Investigation vizsgálati ügynöke automatikusan rekonstruálja, mi történt az adatok, az identitás és a viselkedés alapján. A vállalat szerint ezzel a korábban napokig tartó, kézi összefüggés-keresés percekre rövidülhet.
A Protection Optimization javító ügynöke a feltárt információkat műveletekké alakítja, például hozzáférések módosításává vagy az adatvesztés-megelőzési szabályok optimalizálásává. A Proofpoint közlése szerint ezeknél a beavatkozásoknál ember marad a szabályozás része.
Az üzleti szabályokból futásidejű AI-korlátok lehetnek
A Proofpoint Semantic Business Policies a vállalat meglévő irányítási és megfelelési követelményeit folyamatosan érvényesített AI-szabályokká alakítja. Példaként a cég egy olyan előírást említ, amely tiltja a szerencsejátékkal kapcsolatos tartalmakkal való interakciót. Ezt egyszerű nyelven lehet megadni: az AI ne engedélyezzen interakciót szerencsejátékkal kapcsolatos tartalommal.
A Proofpoint szerint a rendszer értelmezi a szabály mögötti szándékot, azonosítja a végrehajtására képes rendszereket, majd automatikusan létrehozza a futásidejű vezérléseket. Az Intent-Based Access Control funkcióval együtt az AI viselkedését a vállalati előírások és az ügynök rendeltetése alapján értékelik, akár alkalmazott használ AI-asszisztenst, akár autonóm ügynök jár el a nevében.
Az Agentic Insights autonóm következtetési ügynökökkel elemzi az AI-interakciókat, az eszközhasználatot, a szabályzati döntéseket és a viselkedési mintákat. Ha egy kockázat igazolódik, a Proofpoint javasolhat hozzá egy Semantic Business Policy szabályt, így az új felismerés érvényesíthető védelemmé válhat.
A képességek év végére várhatók
A Proofpoint 2026-os AI and Human Risk Landscape jelentése szerint a szervezetek 87 százaléka a kísérleti szakaszon túl is használ AI-asszisztenseket, miközben 52 százalékuk nem biztos abban, hogy kontrolljai képesek lennének észlelni egy kompromittálást. Mayank Choudhary, a Proofpoint adatbiztonsági és irányítási csoportjának ügyvezető alelnöke úgy fogalmazott: „Nem lehet biztonságossá tenni az AI-t az általa használt adatok védelme nélkül, ahogy az adatokat sem lehet védeni annak megértése nélkül, hogyan használja őket az AI.”
A Proofpoint Agentic Data and AI Security System képességei, valamint a Semantic Business Policies és az Agentic Insights a vállalat tájékoztatása szerint 2026 végére válhatnak elérhetővé. A bejelentés a felhasználók számára azt jelenti, hogy az AI-ügynökök hozzáférését, viselkedését és az adatok kezelését egy közös biztonsági rendszerben kívánják kezelni, miközben az újonnan felismert kockázatokhoz üzleti szabályok is társíthatók.