Saját IaC-biztonsági szabályokat lehet létrehozni a Datadogban
A Datadog IaC Security mostantól szervezetre szabott szabályokkal is bővíthető. A biztonsági és platformcsapatok Rego-házirendekkel ellenőrizhetik például a kötelező címkéket, az engedélyezett példánytípusokat és a belső hálózati előírásokat.
- Az IaC Security egyedi Rego-szabályokkal bővíthető.
- A funkció hat platformot támogat, köztük a Terraformot és a Kubernetes-t.
- Az AI-szabálykészítő természetes nyelvű leírásból is létrehozhat házirendet.
- A szabályok közzététel előtt mintafájlokon tesztelhetők.
- A találatok pull requestekben, IDE-ben és a Datadog felületein is megjelenhetnek.
A vállalati előírásokra is kiterjeszthető az ellenőrzés
A Datadog szeptember 18-i bejelentése szerint az IaC Security egyedi szabályai a beépített szabálykatalógus ellenőrzései mellett futnak. Az infrastruktúra kódként, vagyis IaC-környezetben végzett vizsgálatok olyan gyakori hibákat kereshetnek, mint a hiányzó titkosítás vagy a túl széles hozzáférés, az egyedi szabályokkal pedig a szervezet saját követelményei is tesztelhetővé válnak.
Egy vállalat például előírhatja, hogy a Terraform-erőforrások meghatározott címkéket kapjanak, a munkaterhelések csak jóváhagyott példánytípusokat használjanak, vagy az infrastruktúra tartsa be a belső hálózati határokat. A Datadog szerint ezek a szabályok a vállalatspecifikus megfelelési követelmények ellenőrzésére is használhatók, így kevesebb előírást kell manuálisan, kódellenőrzés közben vizsgálni.
Az egyedi szabályok a Rego házirendnyelvet használják, amely az Open Policy Agenthez kapcsolódik. A funkció az Ansible, az AWS CloudFormation, a Dockerfile, a Kubernetes, a Terraform és a GitHub Actions platformokat támogatja. Közzététel után a szabály azokon a későbbi vizsgálatokon fut le, amelyeknél a megadott platform alkalmazható.
Természetes nyelvű leírásból is készülhet házirend
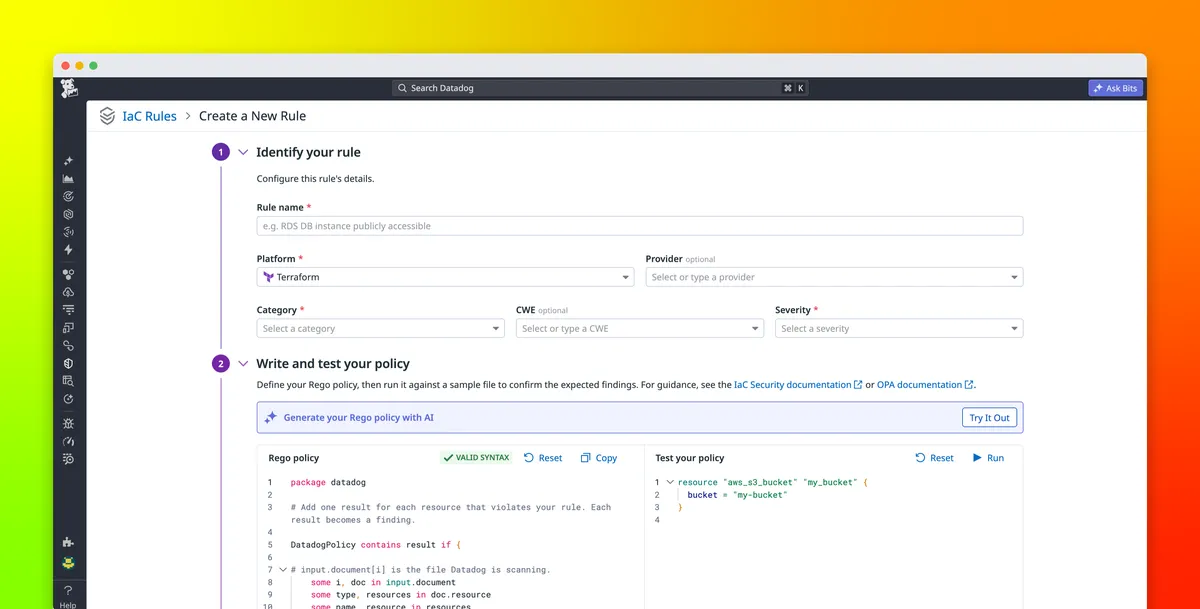
A Rego rugalmasan fejezi ki az infrastruktúrára vonatkozó elvárásokat, elkészítése azonban a nyelv ismeretét igényelheti. A Datadog egyedi szabályainál a felhasználó természetes nyelven írhatja le a követelményt, az AI-szabálykészítő pedig létrehozhatja hozzá a Rego-házirendet és egy olyan IaC-mintafájlt, amely kiváltja a szabályt.
A létrehozott házirend és a minta közvetlenül a szerkesztőben tekinthető át, módosítható és tesztelhető. A szabály elkészítésében a Bits Chat is segíthet. Új szabály létrehozásakor a szerkesztő kezdő házirendet és mintafájlt kínál, egy meglévő alapértelmezett vagy egyedi szabály pedig klónozható is. Ilyenkor a metaadatok, a házirend, a mintafájl és a leírás is átmásolódik, majd az új szabály a szervezet saját igényeihez igazítható.
A szabály létrehozásakor nevet, platformot, kategóriát és súlyossági szintet kell megadni. Opcionálisan szolgáltató és Common Weakness Enumeration, vagyis CWE-azonosító is hozzáadható. Egyedi szabály létrehozásához, szerkesztéséhez vagy közzétételéhez az appsec_vm_write jogosultság szükséges.
Közzététel előtt és után is ellenőrizhető a működés
A Datadog a szabályszerkesztőben lehetővé teszi a házirend kipróbálását, még mielőtt az a tárhelyeken futó vizsgálatok részévé válna. A vállalat példaként egy Terraform-szabályt említ, amely az aws_s3_bucket_versioning erőforrás Suspended értékét jelzi problémaként. A mintafájl lefuttatásakor a szerkesztőnek találatot kell adnia az érintett állapodattribútumra, az érték Enabled értékre módosítása után pedig nem szabad találatot visszaadnia.
A még nem végleges szabály menthető piszkozatként, így nem fut le a vizsgálatokban. A készen álló szabály a „Save and publish” lehetőséggel tehető elérhetővé a későbbi IaC-vizsgálatokhoz. A Datadog verziótörténetet is vezet: minden módosítás új verziót hoz létre, két verzió összehasonlítható, és egy korábbi állapot visszaállítható.
A közzétett egyedi szabályok találatai ugyanazokban a munkafolyamatokban jelennek meg, mint az alapértelmezett IaC-szabályok eredményei. A fejlesztők láthatják őket pull request-kommentekben, az IDE-bővítményben és az IaC Security findings explorer felületén. A PR Gates blokkolhatja azokat a pull requesteket, amelyek megsértik a vállalati házirendeket, a Datadog Security Findings Automation Pipelines pedig automatizált műveleteket indíthat a találatok alapján.
A felhasználók a meglévő IaC Security-konfigurációs modellt is használhatják. Beállíthatják, hogy egyes szabályok fussanak vagy kimaradjanak, szűrhetnek súlyosság és elérési út alapján, valamint szabályonkénti konfigurációt adhatnak meg. Az egyes sorokra, blokkokra vagy fájlokra vonatkozó kivételek beágyazott megjegyzésekkel kezelhetők.
Datadog: Enforce custom rules in Datadog IaC Security scanning