Így védi a Harvey az ügynökeit a külső eszközök használata közben
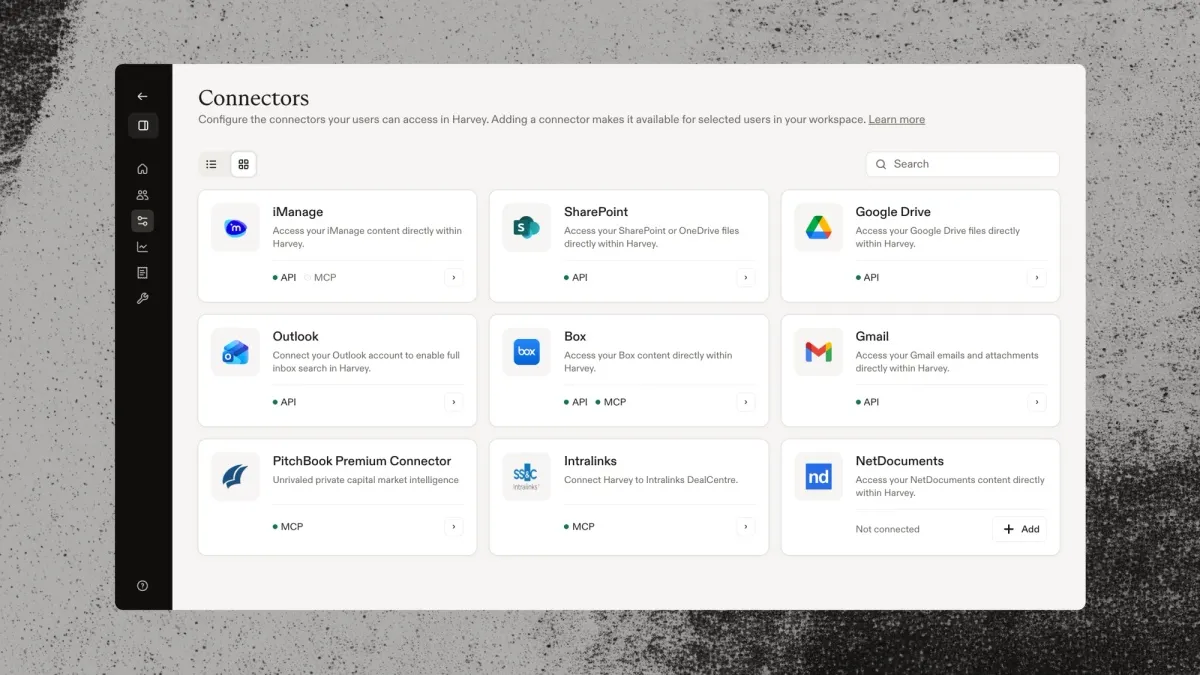
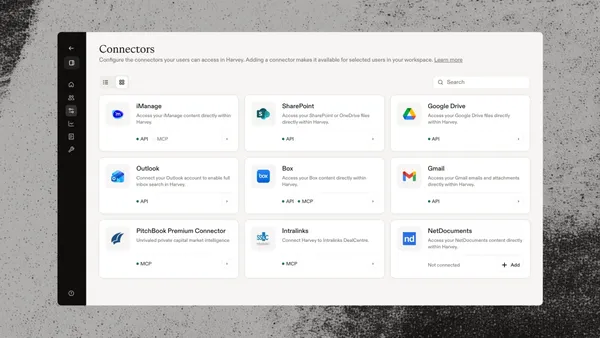
A Harvey részletesen bemutatta Connector Library rendszerét, amely külső szolgáltatásokat, például az Outlookot, a Gmailt és az iManage-et teszi elérhetővé jogi munkafolyamatokban használt AI-ügynökei számára. A vállalat szerint a rendszerben már több mint 110 000 egyéni kapcsolat működik, az ügynökök pedig hetente több tízezer csatlakozóeszköz-hívást indítanak.
- A Harvey Connector Library külső szolgáltatásokat tesz elérhetővé az AI-ügynökökben.
- A rendszerben több mint 110 000 egyéni kapcsolat működik.
- Az MCP-eszközöket biztonsági felülvizsgálat és futásidejű szabályellenőrzés védi.
- A szolgáltatók eltérő hitelesítési és eszközkezelési megoldásait adapterréteg kezeli.
- A munkaterület adminisztrátorai és a felhasználók külön is korlátozhatják a hozzáférést.
Egy felületen kezelik a külső szolgáltatásokat
A Connector Libraryt olyan ügyvédi irodákhoz tervezték, amelyek több szolgáltatást használnak párhuzamosan. Ilyen lehet az Outlook vagy a Gmail az ügyfélkommunikációhoz, az iManage a dokumentumokhoz, illetve különböző adat-szobák a tranzakciókhoz.
A folyamatban az adminisztrátor engedélyez egy csatlakozót, a felhasználó pedig egyszer összeköti saját fiókját. Ezután a már használt szolgáltatások elérhetővé válhatnak a Harvey ügynökeiben. A vállalat szerint minden eszközhívásnál ellenőrizni kell, hogy a felhasználó használhatja-e az adott eszközt, a visszakapott eredmény a jogosultságain belül marad-e, és maga a hívás megbízhatónak tekinthető-e.
A csatlakozók adatai egy kódban tárolt nyilvántartásban szerepelnek. Ebben kap helyet többek között a csatlakozó típusa, az általa biztosított képességek, a szükséges engedély és az ügynöknek szánt útmutatás. Egy csatlakozó natív integrációból vagy a szolgáltató által működtetett MCP-csatlakozóból állhat.
Többrétegű biztonsági ellenőrzés védi a hívásokat
A Harvey biztonsági csapata az integrációk bevezetése előtt olyan kockázatokat vizsgál, mint a promptinjektálás, az írási képességek visszaélésszerű használata, a hitelesítő adatok kompromittálása, a bérlők közötti adatszivárgás és az ellátási lánc kockázata.
Az MCP-csatlakozóknál a szolgáltatónak át kell adnia a teljes eszközlistát, a képességek körét, a tárhelyre és hitelesítésre vonatkozó adatokat, az adatfeldolgozás régióit és tesztelési hitelesítő adatokat. A Harvey minden eszközt külön vizsgál, majd engedélyezett eszközökre és kockázati szintekre osztja őket. A jóváhagyás feltétel az integráció megkezdése előtt.
A vállalat saját MCP-szabálymotorja minden hívásnál ellenőrzi, hogy az eszköz továbbra is szerepel-e az engedélyezett listán, megvannak-e a hozzá tartozó kockázati és képességjelölések, valamint hogy a munkaterület és a felhasználó beállításai lehetővé teszik-e a használatot. A szabályok Rego nyelven, az Open Policy Agent szabálynyelvén készülnek. Hiba esetén a rendszer megtagadja a hívást.
A Harvey az engedélyezett eszközök leírását és bemeneti sémáját is rögzíti, majd ezeket minden újabb felfedezéskor összeveti. Az eredmények fertőtlenítésen mennek át, többek között a hasonló megjelenésű, különböző írásrendszerekből származó karakterek felismerésével.
Az adapterek rejtik el a szolgáltatók eltéréseit
A különböző szolgáltatók eltérően valósítják meg a hitelesítési és eszközkezelési szabványokat. A Harvey példaként említi, hogy egyes szerverek nem küldik el a felfedezést elindító 401-es választ, egy tokenvégpont pedig érvényes tokent ad vissza 201 Created válasszal. A szolgáltatók a hatókörök értelmezésében is különbözhetnek.
A vállalat szerint a hitelesítési rétegnek ezért az egyes szerverek tényleges viselkedéséhez kell alkalmazkodnia. A rendszer közvetlenül is fel tud fedezni metaadatokat, elfogadja a 200-as és a 201-es válasszal visszaadott érvényes tokeneket, valamint a szerver által meghirdetett hatóköröket kéri.
A tokenkezelést az is nehezíti, hogy több szolgáltató egyszer használatos frissítő tokeneket ad ki, miközben előzetes ellenőrzések, szinkronizálások, exportfeladatok és háttérben futó megújítások egyszerre próbálhatják használni ugyanannak a felhasználónak a tokenjét. Ez a réteg a Harvey szerint naponta nagyjából 13 millió hitelesítőadat-lekérést szolgál ki.
A felhasználók és a rendszergazdák több szinten szabályozhatják a hozzáférést. A munkaterület adminisztrátora egy teljes csatlakozót, egy natív vagy MCP-tagot, illetve egyetlen MCP-eszközt is letilthat vagy engedélyezhet. A felhasználók ezeknél szigorúbb beállításokat is megadhatnak. Így az ügynök csak olyan eszközt láthat, amelyet a szolgáltató meghirdetett, a Harvey ellenőrzött, a munkaterület és a felhasználó engedélyezett, és amelyet az adott kéréshez kiválasztottak.
Harvey: How We Built Harvey’s Connector Library