A JFrog az AI-ügynökök kódolását is nyomon követné a kiadásokban
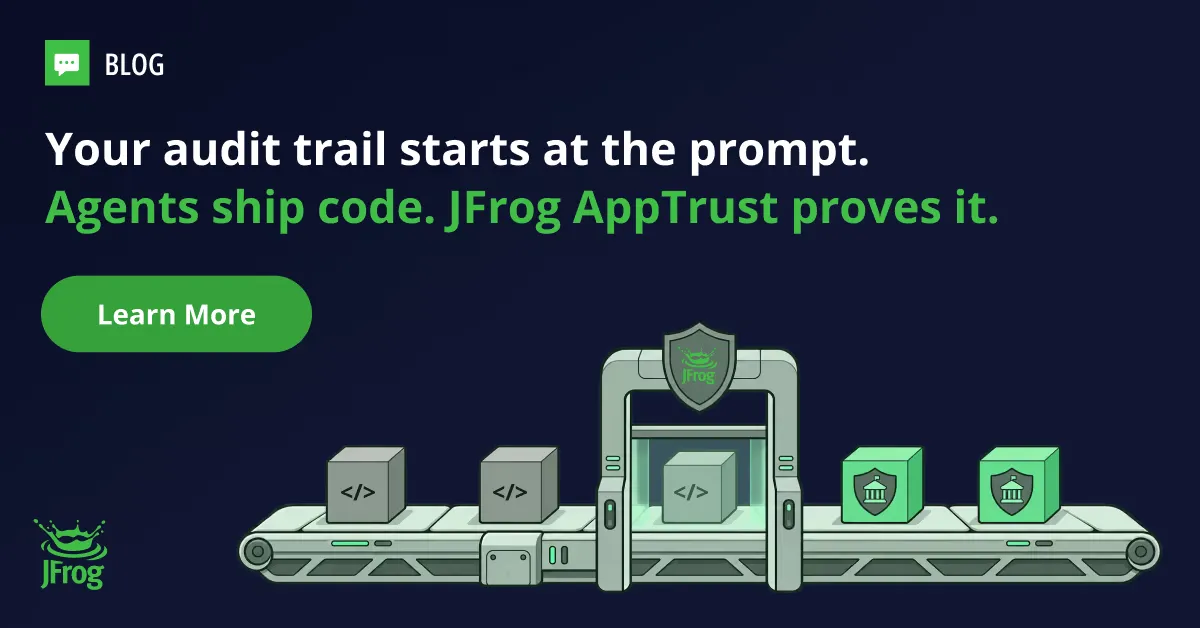
A JFrog AppTrust automatikusan összekapcsolja a szoftverkiadásokhoz tartozó commitokat, pull requesteket, Jira-jegyeket és jóváhagyásokat. A vállalat szerint az AI-ügynökök megjelenése miatt ezek mellé az ügynöki munkamenetek bizonyítékait is rögzíteni kell.
- A JFrog AppTrust automatikusan összekapcsolja a kiadások commitjait, pull requestjeit, Jira-jegyeit és jóváhagyásait.
- A rendszer aláírja és a promóciós kapu előtt a kiadáshoz csatolja a bizonyítékokat.
- Az AI-ügynöki munkamenetek, promptok és felhasznált eszközök rögzítése később, 2026-ban érkezik.
- A Git-adatokon alapuló Prompt to Release Traceability már általánosan elérhető.
Az AI-ügynökök új bizonyítási rést nyitnak
A JFrog szerint egy audit során a csapatok gyakran több különálló forrásból próbálják összegyűjteni, mi került az utolsó kiadásba. A commitokat a GitHubban, a feladatokat a Jirában, a jóváhagyásokat egy Slack-beszélgetésben, a gyártásba került változatokat pedig akár egy táblázatban keresik.
A vállalat szerint ezek az adatok sok esetben nincsenek összekapcsolva, aláírva és közvetlenül a kiadáshoz rendelve. Az AI-ügynökök használata tovább nehezíti a helyzetet, mivel a fejlesztők olyan kódot is commitolhatnak, amelyet nem ember írt, miközben a kód létrehozásához vezető promptok, döntések és szándékok nem jelennek meg a DevOps-folyamatok nyilvántartásaiban.
A JFrog úgy fogalmaz, hogy a Git-napló ettől még teljes lehet, a megfelelőségi kép azonban hiányos marad. A vállalat szerint az olyan keretrendszerek, mint a NIST SSDF és az Európai Unió kiberreziliencia-törvénye, bizonyítékot várnak arról, ki írta a kódot, ki hagyta jóvá, melyik feladat indokolta a módosítást, és mikor történt mindez.
Az AppTrust aláírt bizonyítékláncot épít
A JFrog 2026. szeptember 2-i közleménye szerint a swampUP 2026 rendezvényen elindította a Prompt to Release Traceability funkciót a JFrog AppTrust részeként. A rendszer minden kiadáshoz automatikusan összegyűjti a kapcsolódó commitokat, pull requesteket, Jira-jegyeket és jóváhagyói rekordokat, aláírja ezeket, majd a promóciós kapu futtatása előtt a kiadáshoz csatolja.
Az egyik réteg a Jira-jegyek teljes átmeneti előzményeit ellenőrzi. A rendszer a jegy létrehozásától az in progress, majd a done állapotig vizsgálja a folyamatot, a dátumokkal együtt. A JFrog szerint egy lezárt jegy önmagában nem bizonyítja a szabályos munkafolyamatot.
Az AppTrust azonosítja a kiadásba került commitokat, és GitHub-pull requestekhez rendeli őket. Rögzíti, ki merge-ölte és hagyta jóvá az egyes pull requesteket, valamint azt is, hogy a jóváhagyó megegyezett-e a committerrel. A vállalat szerint ez azért fontos, mert a megfelelőségi keretrendszerek többsége tiltja az önjóváhagyást.
A munkamenetek bizonyítékai később érkeznek
A JFrog Agent Plugins a közlemény szerint később, még ebben az évben rögzíti majd az AI-ügynökök interakcióit. Ezek az adatokat forrásnál gyűjtik, és aláírt bizonyítékként tárolják az Artifactoryban. A tervezett nyilvántartás nemcsak a promptokat és az előállított kódot tartalmazza, hanem a teljes munkamenet anyagjegyzékét is, beleértve az ügynök által használt MCP-ket, készségeket és ügynöki eszközöket.
A Prompt to Release Traceability általánosan elérhető. A Git-adatok, köztük a commitok, a pull requestek, a Jira-átmenetek és a jóváhagyói láncok már elérhetők, az AI-ügynöki munkamenetek bizonyítékai és azok anyagjegyzéke később érkezik.
A JFrog állítása szerint a korábban akár két hétig tartó, GitHubból, Jirában és a CI-folyamatból végzett manuális bizonyítékgyűjtés helyett az AppTrust percek alatt összeállíthatja a csomagot. A vállalat az új funkciót a NIST SSDF-hez és az EU kiberreziliencia-törvényéhez kínált, előre leképezett megfelelőségi keretrendszerekkel együtt mutatta be.