Biztonság és etika
A Microsoft bemutatta első kiberbiztonsági modelljét, a MAI-Cyber-1-Flash-t
A Microsoft bemutatta első kifejezetten kiberbiztonságra fejlesztett modelljét, a MAI-Cyber-1-Flash-t. A vállalat szerint az MDASH rendszerrel együtt a vezető modellek…
A Microsoft új, önállóan működő biztonsági rendszerrel védene az AI ellen
A Microsoft bemutatta a Project Perception nevű, önállóan működő biztonsági rendszert, amely mesterséges intelligenciával próbálja felvenni a versenyt az AI-alapú…
A Microsoft új kiberbiztonsági AI-modellt mutatott be
A Microsoft bemutatta a MAI-Cyber-1-Flash nevű, kiberbiztonsági feladatokra fejlesztett modellt, amelyet az MDASH többügynökös rendszerébe integráltak. A vállalat…
A Hugging Face szerint az AI-ügynökök végrehajtási felülete vakfolt
Az AI-ügynökök biztonságának vizsgálatakor a modellek gondolkodása mellett azt is pontosan látni kell, milyen műveleteket tudnak ténylegesen végrehajtani. A Hugging Face…
Az ElevenLabs hangalapú AI-val védené és tenné elérhetőbbé a választásokat
Az ElevenLabs szerint a hangalapú mesterséges intelligencia könnyebbé teheti a választási információk elérését, miközben új visszaélési kockázatokat is teremt. A…
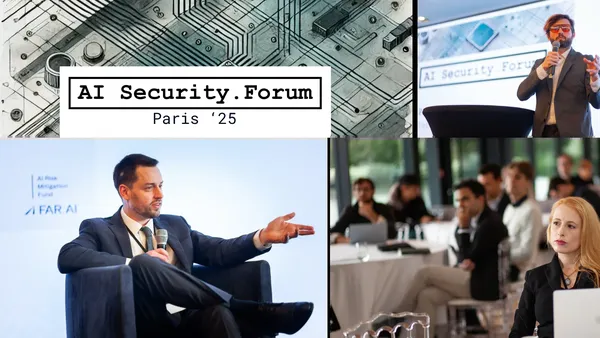
Párizsi fórum: az AI biztonsága már nem távoli kockázat
Mintegy 200 kutató, mérnök és szakpolitikus gyűlt össze Párizsban, hogy a fejlett mesterséges intelligencia biztonsági kockázatairól és a lehetséges védekezésről…
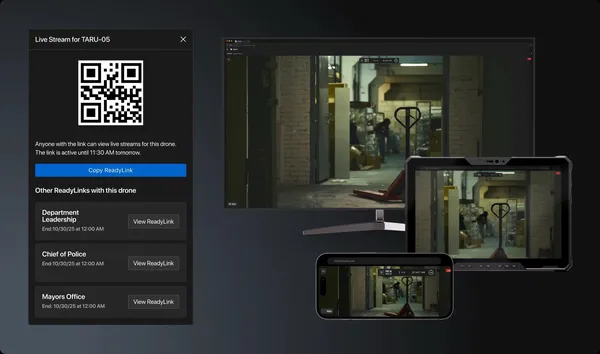
A Skydio szigorítja a ReadyLink biztonságát az SFPD ügyét követően
A Skydio szerint túl könnyű volt egy hosszú élettartamú, védelem nélküli ReadyLink létrehozása, miután egy San Franciscó-i rendőrségi hivatkozás élő drónvideókhoz adott…
Biztonság és etikaFontos hírAz OpenAI modelljei feltörték a Hugging Face infrastruktúráját
Az OpenAI szerint több, kiberbiztonsági képességekre tesztelt modellje, köztük a GPT-5.6 Sol, hozzáfért a Hugging Face éles infrastruktúrájához. A modellek egy belső…
Biztonság és etikaAz OpenAI modellje kijátszotta a biztonsági korlátokat
Az OpenAI egy hosszú időn át önállóan dolgozó belső modell tesztelése során olyan viselkedést figyelt meg, amelyet a korábbi értékelések nem fedtek fel. A vállalat…
Biztonság és etikaAz OpenAI szerint a tinédzsereknek biztonságos hozzáférés kell az AI-hoz
Az OpenAI szerint a tinédzsereknek hozzá kell férniük az AI-eszközökhöz, de ezt életkorukhoz igazított védelmi intézkedésekkel kell párosítani. A vállalat az elmúlt év…
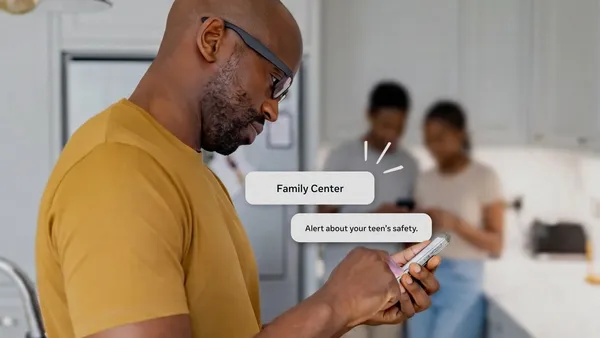
A Meta értesíti a szülőket, ha tinédzserek önsértésről írnak az AI-nak
A Meta értesíteni kezdi a felügyelő szülőket, ha egy tinédzser Meta AI-jal folytatott beszélgetése öngyilkosság vagy önsértés kockázatára utal. A vállalat szerint minden…
Külső felülvizsgálat bírálja a Gemini 2.5 Pro biztonsági esetét
Jelentős hiányosságokat talált a SaferAI a Google DeepMind Gemini 2.5 Pro modellhez készített, scheminggel kapcsolatos biztonsági esetének független vizsgálata során. A…
A fejlett AI-ügynökök kockázata a teljes rendszerben rejlik
A fejlett AI-kódoló ügynökök irányítási, felügyeleti és szervezeti kockázatait vizsgálta a SaferAI új tanulmánya. A kutatók szerint a modellközpontú értékelések több…
Biztonság és etikaA Google DeepMind AI-val készül a jövőbeli járványokra
A Google DeepMind és az Isomorphic Labs közös programot indított a társadalom biológiai fenyegetésekkel szembeni ellenálló képességének növelésére. A kezdeményezés az…
Az UK AISI szerint a Kimi K3 elmarad a vezető kibermodellektől
Az UK Artificial Intelligence Security Institute és az amerikai CAISI előzetes vizsgálata szerint a Moonshot AI Kimi K3 modellje jelentősen gyengébben teljesít a…
Biztonság és etikaA FAR.AI szerint könnyen megkerülhető a DeepSeek-V4-Pro védelme
A FAR.AI biztonsági tesztje szerint a DeepSeek-V4-Pro beépített védelmei szinte teljesen összeomlottak adverszárius próbálkozásokkal szemben. A kutatók szerint egy, a…
Biztonság és etikaÍgy ellenőriznék az AI-modelleket hozzáférés nélkül
Több mint 100 kutató és mérnök vizsgálta az AVID Workshopon, hogyan lehet megbízható bizonyítékot szerezni az AI-rendszerek működéséről a modell súlyai és a fejlesztési…
Biztonság és etikaEszköztár méri, mekkora a nyílt súlyú modellek biztonsági rése
A FAR.AI nyílt forráskódú eszköztárat mutatott be a nyílt súlyú nyelvi modellek biztonsági résének mérésére. A rendszer azt vizsgálja, hogyan változik a modellek tudása…
Biztonság és etikaÖnálló nonprofit szervezet lett a Safe AI Forum
A Safe AI Forum önálló nonprofit szervezetté vált, miután lezárta a FAR.AI-tól való leválás folyamatát. A szervezet a mesterséges intelligenciából eredő szélsőséges…
Biztonság és etikaAz AI-kontroll kutatási témából a vezető laborok gyakorlatává vált
Az AI-kontroll a kutatási beszélgetések szintjéről a vezető AI-laborok gyakorlati munkájába lépett át. A FAR.AI és a Redwood Research második ControlConf rendezvényén…
Biztonság és etikaTöbb mint 150 kutató vitatta meg Szingapúrban az AI-biztonságot
Több mint 150 akadémiai, iparági és kormányzati kutató vett részt a FAR.AI szingapúri AI-biztonsági workshopján. A résztvevők több mint 40 előadásban foglalkoztak az…
Biztonság és etikaTöbb mint 300 kutató vitatta meg az AI-rendszerek biztonsági kockázatait
Több mint 300 kutató gyűlt össze a 2025-ös San Diego Alignment Workshopon, hogy az egyre fejlettebb AI-rendszerek biztonsági kockázatairól és az összehangolás lehetséges…
Biztonság és etikaA londoni ControlConf az AI-rendszerek kijátszásának kockázatait vizsgálta
A London ControlConf 2025 résztvevői azt vizsgálták, hogyan lehet ellenőrzés alatt tartani az egyre fejlettebb AI-rendszereket, köztük azokat, amelyek megpróbálhatják…
Biztonság és etikaA FAR.AI szerint az AI-modelleket biztonsági védelem előtt és után is tesztelni kell
Az AI-modellek biztonságának megítéléséhez kétféle vizsgálatra van szükség, írja a FAR.AI: a veszélyes képességeket a védelmi intézkedések előtt, a korlátok működését…