A Proofpoint új rendszerrel védené ki az AI-korszak kifinomult támadásait
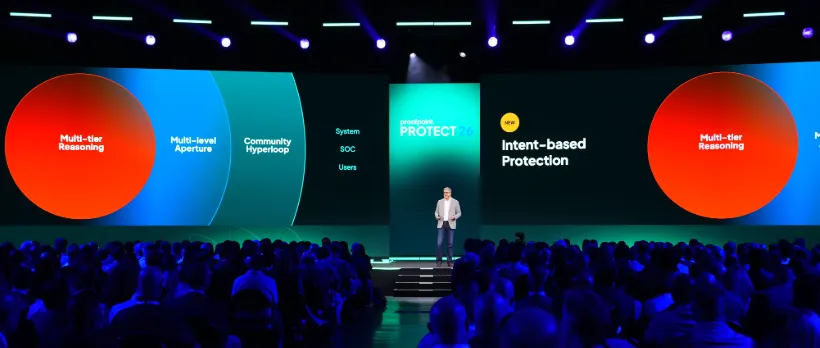
A Proofpoint bemutatta Agentic Collaboration Security rendszerét, amely a közlések mögötti szándékot és környezetet elemzi az e-mailben, az együttműködési eszközökben és a böngészőben. A vállalat szerint a megoldás a támadásokat a kézbesítés előtt, közben és után is képes felismerni.
- A Proofpoint bemutatta az Agentic Collaboration Security rendszert.
- A Nexus modell az üzenetek szándékát és környezetét többlépcsős elemzéssel vizsgálja.
- A védelem az e-mail-átjárótól a postafiókon át a böngészőig terjed.
- A rendszer magas kockázatú felhasználókat és célzott támadásokat is elemez.
- Az új képességek 2027 első negyedévében érkeznek frissítésként.
A támadások egyre inkább üzleti kommunikációnak tűnnek
A Proofpoint szeptember 22-i közleménye szerint a legnehezebben felismerhető támadások gyakran a szervezetek által már megbízhatónak tartott kapcsolatokon és munkafolyamatokon belül zajlanak. Egy feltört beszállítói fiókkal például meglévő e-mail-szálon keresztül indítható támadás, amely a felhasználó és a hagyományos védelmi rendszerek számára is szokásos üzenetváltásnak látszik.
Hasonló problémát jelenthet egy olyan hamis fizetési kérelem, amely illeszkedik a felek korábbi üzleti kapcsolatának mintájába. Egyetlen vezető ellen indított célzott támadás pedig lehet, hogy soha nem ismétlődik meg. A Proofpoint szerint az AI a támadások mennyiségét, sebességét és kifinomultságát is növelte, ezért az önmagukban vizsgált viselkedési eltérések nem mindig árulják el a fenyegetést.
Közös tudásalap és többlépcsős elemzés
Az Agentic Collaboration Security alapja a Proofpoint Knowledge Graph, amely az aktív kampányokról, iparági támadási mintákról és feltört beszállítókról szóló fenyegetési információkat a szervezet belső környezetével kapcsolja össze. Ide tartoznak az üzleti kapcsolatok, a kommunikációs minták, az adathozzáférés és a felhasználói kockázat adatai.
Az új Nexus Intent-Based Detection Model ezeket a kontextusokat többlépcsős elemzéssel vizsgálja. A közlemény szerint a legtöbb döntés fél másodpercnél rövidebb idő alatt megszületik, a bizonytalan esetek azonban mélyebb elemzést kapnak. A rendszer azt vizsgálja, mire irányul egy üzenet, és az adott környezetben hihető-e ez a cél.
Tom Corn, a Proofpoint Threat Protection Groupért felelős ügyvezető alelnöke és vezérigazgatója szerint a biztonsági rendszereknek meg kell érteniük, mit próbál elérni egy interakció, és a környezet alapján kell döntést hozniuk. „Nem különálló eszközökkel, hanem egyetlen olyan rendszerrel, amely minden döntésével okosabbá válik” kell ezt megoldani a Proofpoint által közölt idézet szerint.
A védelem a kézbesítéstől a böngészőig terjed
A Proofpoint e-mail-átjárós és API-alapú védelmet is működtet, ezért a szándék elemzése már a kézbesítés előtt elkezdődhet, majd a beérkezett üzenetek között is folytatódhat. A vállalat közlése szerint a későbbi vizsgálatokból származó információk folyamatosan erősítik a kézbesítés előtti felismerést.
A rendszer része a Privileged User Protection, amely külön észlelési modelleket készít a kiemelt hozzáféréssel vagy tranzakciós jogosultsággal rendelkező személyek, például vezetők és pénzügyi jóváhagyók védelmére. Az Autonomous Threat Investigation automatikusan rekonstruálja a támadásokat, megkeresi a kapcsolódó üzeneteket, meghatározza az érintettség körét, és összegyűjti a válaszadáshoz szükséges bizonyítékokat.
Az Adaptive User Protection az egyes szervezetek környezete alapján azonosítja a magas kockázatú felhasználókat, feltárja a kockázat okait, és ehhez igazítja a védelmet, valamint a valós idejű oktatást. A Blue Team és Red Team ügynökök a háttérben folyamatosan vizsgálják a kockázatokat és tesztelik a védelmet.
A Proofpoint Advanced Browser protection néven böngészővédelmet is bejelentett. A Push Securityvel közösen fejlesztett megoldás a vállalat szerint a levél kézbesítésétől a böngészőben végzett műveletekig egységes rálátást adhat, és a kattintás utáni adathalászat, a rosszindulatú URL-ek, böngészőbővítmények, OAuth-alapú adathalászat, hitelesítőadat-lopás és munkamenet-eltérítés ellen is védelmet céloz.
Az új képességek a Proofpoint szerint 2027 első negyedévében érkeznek a vállalat együttműködés-biztonsági megoldásának frissítéseként. A meglévő ügyfeleknek ehhez nem kell migrációt végrehajtaniuk, a hozzáférhetőség azonban eltérhet az egyes országok adatkezelési és adattárolási követelményei miatt.
Proofpoint: Proofpoint Stops the Attacks Traditional Defenses Miss in the AI Era