A Replit feketedobozos tesztekkel támadja a saját alkalmazásaidat
A Replit feketedobozos behatolástesztet indított, amely az alkalmazásokat úgy vizsgálja, ahogy egy külső támadó tenné, a forráskód elérése nélkül. A funkció a meglévő, forráskódot elemző biztonsági vizsgálatok mellé érkezik.
- A Replit feketedobozos behatolástesztet indított az alkalmazásokhoz.
- A vizsgálat külső támadóként, forráskód-hozzáférés nélkül működik.
- A Level 3 scan párhuzamosan futtatja a fehér- és feketedobozos tesztet.
- A Replit szerint a két módszer eltérő biztonsági hibákat talál.
- A Level 1 vizsgálat ingyenes, a Level 2 fehérdobozos, a Level 3 pedig mindkét szkennert használja.
Két eltérő módszerrel vizsgálják az alkalmazásokat
A Replit 2026. augusztus 17-i bejelentése szerint a platformon készített alkalmazásokhoz most feketedobozos behatolástesztek is elérhetők. A behatolásteszt biztonságos, engedélyezett szimulált kibertámadás, amelynek célja a biztonsági hibák feltárása, mielőtt rosszindulatú támadók találnának rájuk.
A Replit eddigi vizsgálatai úgynevezett fehérdobozos tesztek. Ezeknél egy ügynök teljes hozzáférést kap a kódbázishoz, és olyan mintákat keres, amelyek veszélyesek lehetnek. A vizsgálat minden buildeléskor lefut. A feketedobozos teszt ezzel szemben nem látja az alkalmazás forrásanyagait. Hálózaton keresztül, böngészőből, külső támadóként próbálja feltérképezni a működő alkalmazást.
A cég szerint a két megközelítés eltérő hibákat találhat. Egy alkalmazás kódjában például nem feltétlenül látszik probléma, miközben a működő rendszer olyan adatokat adhat át, amelyekhez a felhasználónak nem kellene hozzáférnie.
Így működik a Replit feketedobozos vizsgálata
A feketedobozos teszt a projekt Security Center felületéről indítható egy „Level 3” vizsgálattal. Ez két párhuzamos ellenőrzést indít: a teljes kódbázist látó fehérdobozos vizsgálatot, valamint a feketedobozos tesztet, amelynek egyetlen bemenete az alkalmazás linkje.
A Replit mindkét vizsgálatot az alkalmazás teljes másolatán futtatja, egy privát sandboxban. A cég szerint így a tesztek által végrehajtott műveletek nem érhetik el a felhasználókat.
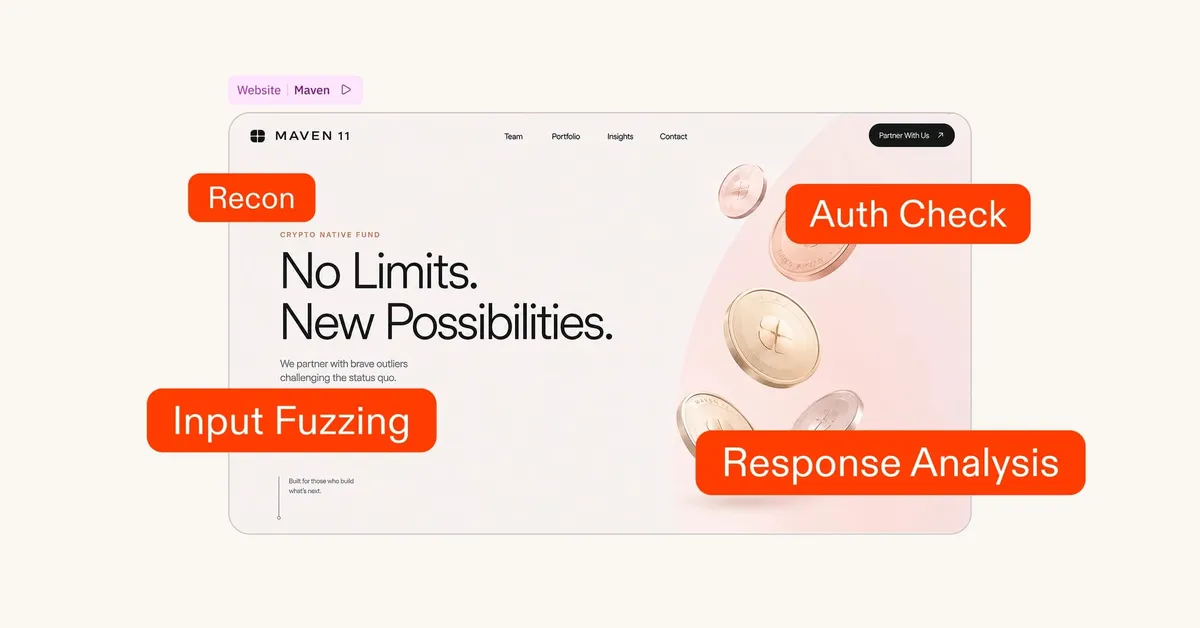
A feketedobozos szkenner először végigkattintja az alkalmazást, és közben figyeli az általa küldött kéréseket. Így feltérképezi az alkalmazás tényleges funkcióit, köztük azokat is, amelyekhez nem tartozik látható gomb. A rendszer azt is megpróbálja meghatározni, milyen technológiákra épül az alkalmazás, majd az adott összeállításra jellemző hibákat keresi.
Az ügynök először bejelentkezés nélkül vizsgál, azt ellenőrizve, hogy egy tetszőleges látogató mihez férhet hozzá. Ezután átlagos hitelesített felhasználóként is megismétli a tesztet. Ekkor többek között azt keresi, hogy az adott felhasználó megnyithatja-e mások rekordjait, vagy elérheti-e a csak rendszergazdáknak szánt területeket. A vizsgálat végén a felhasználó a megerősített problémák rövid listáját kapja meg, amelyeket a Replit Agent segítségével tekinthet át és javíthat.
Olyan hibákat is megtalálhat, amelyeket a kódvizsgálat kihagy
A Replit saját tesztjei szerint a két vizsgálat eredményei ritkán fedik egymást. Egy példában a fehérdobozos ellenőrzés egy összetett logikai hibát talált: egy visszavont hozzáférésű felhasználó továbbra is használhatta az alkalmazást, mert a rendszer nem ellenőrizte újra, hogy a korábbi bejelentkezése még érvényes-e.
A feketedobozos teszt közben egy bejelentkezés nélkül elérhető adminisztrációs oldalt talált egy könnyen kitalálható címen. A forráskódot látó vizsgálat ezt az oldalt is megtalálta, de továbblépett, mivel a kódban nem látszott hiba. A hálózaton keresztül végzett teszt viszont megmutatta, hogy az oldalt bárki megnyithatja.
A Replit egy másik példája egy multiplayer játékhoz kapcsolódik. Ebben csak a feketedobozos szkenner találta meg, hogy egy végpont túl sok kéréssel elárasztható, ami az összes folyamatban lévő mérkőzést összeomlaszthatja. A cég szerint a mély logikai hibák és a védelem nélkül hagyott belépési pontok különböző problémák, ezért a kétféle hozzáféréssel és utasításokkal működő ügynök együtt ad teljesebb képet.
Három szinten érhetők el a biztonsági vizsgálatok
A feketedobozos teszt a Replit meglévő biztonsági funkcióihoz csatlakozik. Ezek között szerepel a rosszindulatú csomagokat blokkoló tűzfal, a WAF tűzfal, valamint az SSL/TLS-titkosítás.
A Repliten jelenleg háromféle, igény szerint indítható biztonsági vizsgálat érhető el. Az ingyenes Level 1 ellenőrzés függőségvizsgálatot és statikus kódelemzést futtat. A Level 2 mélyebb, fehérdobozos ügynökkel végzett biztonsági vizsgálatot indít. A Level 3 egyszerre futtatja a fehérdobozos és a feketedobozos szkennert.
A változás azoknak a készítőknek ad új ellenőrzési lehetőséget, akik a Repliten alkalmazást építenek és indítanak. A forráskód elemzése mellett azt is megvizsgálhatják, hogy a kész alkalmazás külső nézőpontból milyen elérhető felületeket és támadható pontokat mutat.
Replit: Black-box pen tests on Replit