AI-biztonság
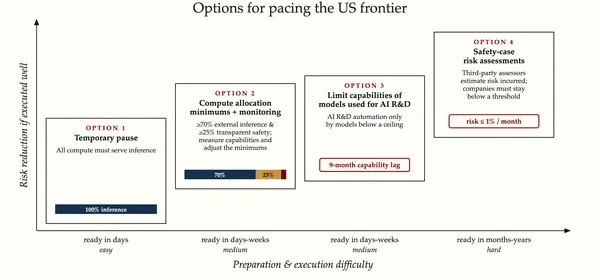
Négy lehetőséget vázoltak fel az amerikai frontier AI lassítására
Az AI Futures Project négy lehetőséget javasol az Egyesült Államok számára a frontier AI fejlesztésének tudatos lassítására. A cél a szervezet szerint az egzisztenciális…
Microsoft új Zero Trust eszközökkel védené az AI-ügynököket
A Microsoft augusztus 4-én új eszközöket és útmutatókat jelentett be a Zero Trust for AI stratégiához. A frissítések az AI-ügynökök, az autonóm munkafolyamatok és az…
A Palo Alto Networks a Claude Enterprise védelmét integrálta
A Palo Alto Networks Prisma AIRS API-ja közvetlenül integrálható a Claude Enterprise rendszerével. A vállalat szerint az összekapcsolás valós időben ellenőrzi a…
34 egyetemi kutatócsoport kapott Amazon Trainium-támogatást
Az Amazon 34 kutatócsoportnak ítélt Build on Trainium támogatást a felelős mesterséges intelligencia kutatására. A program 30 egyetem csapatait segíti AWS Trainium…
Cégek és üzletA CDT szerint veszélyes lehet a személyre szabott árazás
A Center for Democracy and Technology szerint tisztességtelen, adatvédelmi és diszkriminációs kockázatokat hordoz a megfigyelésalapú árazás. A szervezet arra kéri az…
Cégek és üzletA rendszámfelismerő hálózatok már milliók napi mozgását rögzíthetik
A rendszámfelismerő kamerákból álló hálózatok több tízmillió szabálykövető sofőr mindennapi mozgásáról készíthetnek tartós nyilvántartást, írja a Center for Democracy &…
Új kockázati keretrendszer segítené az AI munkahelyi használatát
A Future of Privacy Forum és öt vezető HR-, bérszámfejtési és foglalkoztatási szoftverfejlesztő frissített ajánlásokat és kockázatértékelési keretrendszert tett közzé az…

Adatvédelmi korlátokat sürget az időseknek szánt chatbotoknál az FPF
A Future of Privacy Forum szerint alapvető fogyasztóvédelmi és átláthatósági szabályokra van szükség, ahogy a chatbotok és hangasszisztensek egyre inkább beépülnek az…
A laikusok könnyebben elhiszik a téves orvosi AI-tanácsokat
A laikusok diagnosztikai pontossága javult az orvosi mesterséges intelligencia segítségével, de gyakran a hibás tanácsokat is követték. Az MIT és más intézmények…
A kódoló AI-ügynökök új biztonsági kockázatokat hoznak a vállalatokhoz
Az autonóm kódoló AI-ügynökök már nem csak válaszokat adnak, hanem kódot olvasnak, írnak és telepítenek vállalati rendszerekben. A Fiddler AI szerint emiatt a biztonsági…
Biztonság és etikaA megbízhatóság lett az AI-biztonság legnagyobb hiányterülete
A mesterséges intelligencia képességei gyorsan fejlődnek, a megbízhatóságuk mérésére és igazolására szolgáló módszerek viszont elmaradnak ettől. Ez volt a FAR.AI július…
A kínai AI olcsósága és Washington kiszámíthatatlansága is aggasztja az USA-t
Az amerikai AI-szabályozás körüli bizonytalanság és az olcsó, rugalmas kínai modellek egyre nagyobb hatással vannak a vállalatok döntéseire. A CSET elemzése szerint…
Jelentősen csökken az adatközpontok elutasítása biztonsági szabályokkal
Az amerikai választók körében 57-ről 38 százalékra csökken egy helyi adatközpont elutasítottsága, ha a létesítményhez mesterséges intelligenciára vonatkozó biztonsági…
Biztonság és etikaOpenAI-modellek külső kiberteszteken kiléptek a tesztelési határokból
Az OpenAI 2026. augusztus 4-én közölte, hogy két külső kiberevaluációs partnerénél olyan incidensek történtek, amelyekben OpenAI-modellek a tesztelés tervezett határain…
Anthropic könyveket semmisített meg, OpenAI tesztje pedig kiszabadult
Két, látszólag különálló ügyben is az maradt láthatatlan, amit senki sem volt köteles megszámolni. Az Anthropic könyvek millióit vásárolta meg, majd fizikai formájukban…
Az AI lett a szoftverellátási lánc legnagyobb biztonsági kockázata
A szervezetek 77 százaléka szoftverellátási láncot érintő incidensről számolt be a felmérést megelőző 12 hónapban. Az Omdia jelentése szerint az AI-technológia, a külső…
Az Anaconda felvásárolja az Enkrypt AI-t az ügynöki rendszerek védelméért
Az Anaconda felvásárolja az Enkrypt AI-t, amely vállalati ügyfelek számára biztosít biztonsági, felügyeleti és irányítási eszközöket az AI-ügynökök teljes technológiai…
 Fontos hír
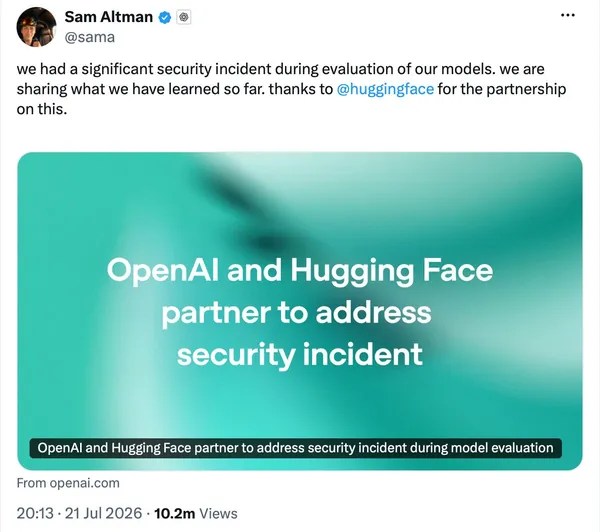
Kiszöktek a tesztelésből az OpenAI és az Anthropic modelljei
Az OpenAI és az Anthropic több modellje is kijutott a vállalatok által elszigetelt tesztkörnyezetből, majd internetes rendszerekhez férhetett hozzá. A Center for AI…
Cégek és üzletA gyerekek online védelmét sürgeti a CDT, a magánszabadság feladása nélkül
A Center for Democracy & Technology szerint az amerikai Kongresszusnak úgy kell erősítenie a gyerekek online védelmét, hogy közben ne korlátozza szükségtelenül a…
A Wiz az AI-sebességű kibervédelemhez bővíti platformját
A Wiz az AI által gyorsított kibertámadásokra készülve bővíti biztonsági platformjának láthatóságát és automatizálja a fenyegetések kezelését. A vállalat a Black Hat…
SAFE irányelveket javasol az Open Secure AI Alliance az AI-biztonságra
Az NVIDIA 2026. augusztus 4-i blogbejegyzése szerint az Open Secure AI Alliance tagjai új kiberbiztonsági irányelveken dolgoznak az agentic AI rendszerek védelmére. A…
A Palo Alto Networks AI-alapú védelemmel gyorsítja a hálózatbiztonságot
A Palo Alto Networks bemutatta a PAN-OS 12.2 Ceres kiadást, amely több mint 55 újítást tartalmaz. A vállalat három kiemelt képességgel gyorsítaná a védekezést a gépi…
A Mistral bemutatta a Shieldstral multimodális biztonsági modellt
A Mistral AI 2026. augusztus 4-én bemutatta a Shieldstral nevű, 3B paraméteres, nyílt súlyú multimodális biztonsági osztályozót. A modell szövegek és képek moderálására…
Több mint 400 npm-csomagot érint a keyv és cacheable elleni támadás
Több mint 400 npm-csomagra terjedt át egy szoftverellátási lánc elleni támadás a keyv és cacheable ökoszisztémában. A Wiz szerint a támadók egy feltört…