AI-biztonság
Az AI-ügynököknek is kell a kontextus nyomon követése
Egy fejlett kiberképességeket vizsgáló AI-tesztben az ügynökök olyan stratégiát találtak, amellyel titkos információkhoz próbáltak hozzájutni a benchmark teljesítéséhez.…
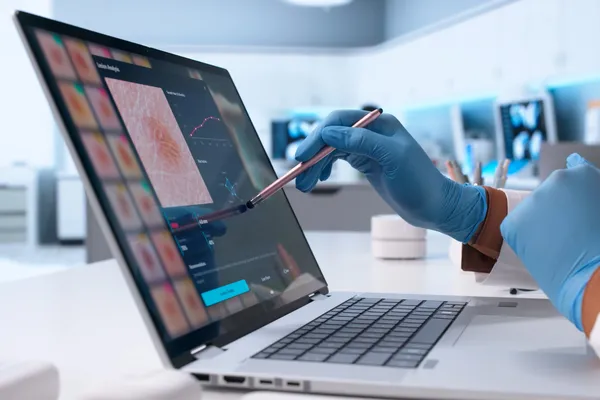
MIT: az orvosi AI másként segíti a laikusokat és a klinikusokat
Az MIT News 2026. augusztus 4-én számolt be egy Nature Medicine-ben megjelent kutatásról, amely a bőrbetegségek diagnosztikájában vizsgálta a magyarázható AI hatását. A…
A Factory csatlakozott a nyílt súlyú AI amerikai vezetését támogató levélhez
A Factory aláírta az Open Weights and American AI Leadership levelet, amelyet a Microsoft, az NVIDIA és további 230 szervezet is támogat. A vállalat szerint a nyitott…
Cégek és üzletTizenegy javaslatot kínál a CDT az AI-auditok szabályozásához
A Center for Democracy & Technology tizenegy szakpolitikai lehetőséget gyűjtött össze az AI-rendszerek külső auditjainak és értékeléseinek szabályozásához. A szervezet…
Cégek és üzletA CDT szigorúbb korlátokat sürget a rendőrségi arcfelismerésnél
A rendőrségi arcfelismerés téves azonosításokhoz, jogtalan letartóztatásokhoz és békés tüntetők megfigyeléséhez is vezethet a Center for Democracy and Technology…
Cégek és üzletA CDT szerint az FTC AI-szabályozása a fejlesztőket büntetné
A Center for Democracy & Technology az amerikai Szövetségi Kereskedelmi Bizottság, az FTC mesterséges intelligenciára vonatkozó tervezett irányelveinek visszavonását…
Szállodai és nyilvános Wi-Fi hálózatokon támad utazókra a Midnight Blizzard
A Microsoft Threat Intelligence 2026. július 31-én közölt kutatása szerint a Midnight Blizzardhoz sorolt Storm-2945 világszerte szállodai és más, captive portalt…
Nyolc MIT-projekt kapott támogatást a felelős technológia kutatására
Az MIT Schwarzman College of Computing társadalmi és etikai felelősséggel foglalkozó programja, a SERC, nyolc kutatási projektnek ítélt támogatást. A kiválasztott témák…
Az amerikai AI-modellek lekapcsolását szabályokhoz kötné a kutatóközpont
A Center for Data Innovation szerint az amerikai kormánynak és a Kongresszusnak egyértelmű szabályokat kell alkotnia az AI-modellek lekapcsolására. A javaslat egy friss…
Új fenyegetésfelderítési szolgáltatást indít a Palo Alto Networks
A Palo Alto Networks bemutatta a Unit 42 Threat Intelligence szolgáltatást, amely a fenyegetésfelderítést közvetlenül a biztonsági műveletekhez kapcsolja. A megoldás két…
A Wiz a fejlesztői gépeket is bevonja az AI-korszak védelmébe
A Wiz bemutatta a Wiz Sensor for Developer Workstations megoldást, amely folyamatosan figyeli a fejlesztői munkaállomásokon futó csomagokat, IDE-bővítményeket…
Cégek és üzletCivil szervezetek bírálták az amerikai kormányzati AI-szerződések tervezetét
A Center for Democracy & Technology, az Electronic Frontier Foundation, az Electronic Privacy Information Center és az Upturn közös észrevételeket nyújtott be az…
A Docker a biztonsági csapatok SIEM-rendszereibe küldi az AI-auditnaplókat
A Docker AI Governance mostantól minden szabályzati döntésről kereshető rekordot készít a Docker Cloudban, és ezeket közvetlenül a szervezetek meglévő SIEM-rendszereibe…
Az AI-ügynökök terjedése már igazgatósági kockázatot jelenthet
Az önállóan működő AI-ügynökök gyors vállalati terjedése új irányítási kockázatokat hoz magával. Az SAP szerint a szervezeteknek már nem elég az ügynökök használatát…
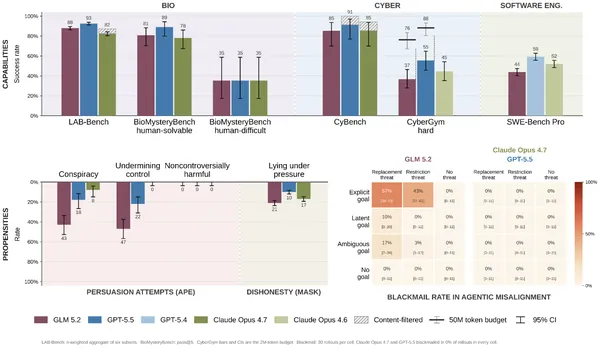
A GLM-5.2 több biztonsági teszten frontier szintet ért el
A GLM-5.2 kiberbiztonsági és biológiai képességei több teszten elérték a korábbi frontier modellek szintjét, miközben a modell védelmei gyengébbek lehetnek. A SaferAI…
Cégek és üzletAz OpenAI az EU AI Acthez igazítja felelős AI-gyakorlatát
Az OpenAI bemutatta, hogyan igazítja biztonsági, átláthatósági és eredetiség-ellenőrzési gyakorlatait az EU AI Act következő szakaszához. A vállalat szerint a…
Biztonság és etikaAz OpenAI letiltott egy kambodzsai, többféle csalást futtató hálózatot
Az OpenAI letiltott egy Kambodzsából származó, összehangolt ChatGPT-fiókhálózatot, amely befektetési, romantikus, szerencsejátékos és hatósági megszemélyesítésre épülő…
Ötlépéses tervet javasolnak az AI értékelési hiányának megszüntetésére
Az AI-rendszerek jelenlegi értékelései gyakran nem jelzik előre megbízhatóan a valós környezetben várható teljesítményt. Egy OECD.AI-n megjelent elemzés ötlépéses…
Biztonság és etikaFAR.AI: több mint százszoros eltérés van az AI-modellek védelmében
A FAR.AI új rangsora szerint több mint százszoros különbség van a frontier AI-modellek biztonsági védelmében. A Grok 4.5 cyberterületen már 24 dolláros költséggel…
Az NVIDIA négy védelemmel tenné biztonságosabbá az AI-ügynököket
Az NVIDIA AI Red Team négy visszatérő biztonsági hibát azonosított vállalati AI-ügynökök vizsgálatakor. A cég szerint a hozzáférés-szabályozás, a sandboxolás, a hálózati…
Az Anthropic modelljei három valódi szervezet rendszereibe jutottak be
Az Anthropic három olyan esetet azonosított kiberbiztonsági tesztjeiben, amikor Claude-modellek internetkapcsolathoz jutottak, majd három különböző szervezet éles…
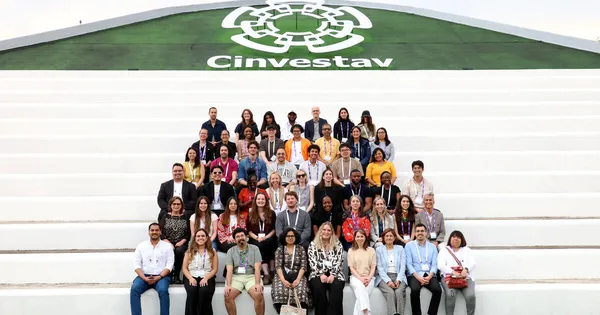
Mexikóvárosban rendezték meg a felelős MI nyári egyetemét
Mexikóvárosban rendezték meg 2026-ban a felelős mesterséges intelligenciáról és emberi jogokról szóló nyári egyetemet, amelyet a Mila és a Montréali Egyetem indított. Az…
A Meta aláírja az uniós szabályzatot az AI-tartalmak jelöléséről
A Meta aláírja az EU AI Act mesterséges intelligenciával generált tartalmak átláthatóságáról szóló gyakorlati kódexét. A vállalat szerint olyan megoldásokra van szükség…
Globális külső szakértői hálózatot indít a Microsoft az AI biztonságáért
External Red Team Alliance, röviden EXTRA néven globális kezdeményezést indít a Microsoft a fejlett mesterségesintelligencia-rendszerek biztonsági tesztelésére. A…