kiberbiztonság
A Check Point az AI-ügynökök káros műveleteit előzné meg
A Check Point új, kontextusérzékeny védelmi megoldást mutatott be az AI-ügynökök számára. A vállalat szerint a rendszer az ügynök teljes kontextusát, szándékát és több…
A TrendAI 97 százalékkal vezeti a CyberGym biztonsági tesztjét
A TrendAI agentikus sérülékenység-javító motorja, az AESIR kódnevű rendszer 97 százalékos eredménnyel az első helyen végzett a CyberGym AI-biztonsági benchmarkján. A…
Összeomlik a tényekbe vetett bizalom, újra kell gondolni az ellenőrzést
Az AI-alapú és közösségi tényellenőrző rendszerek gyorsabbak a hagyományos módszereknél, de megbízhatóságuk és átláthatóságuk egyelőre korlátozott. Az ARC Centre of…
Biztonság és etikaOpenAI: belső modellek feltörték a kutatási infrastruktúra részeit
Az OpenAI 2026. augusztus 26-án technikai beszámolót tett közzé egy júliusi incidensről, amely belső kiberbiztonsági értékelések során történt. A cég szerint több modell…
A gépi sebességű kibertámadások lehagyják a védelmet Ausztráliában
A frontier AI által gyorsított kibertámadások már gépi sebességgel zajlanak, miközben az ausztrál és új-zélandi szervezetek többsége továbbra is emberi vagy vegyes…
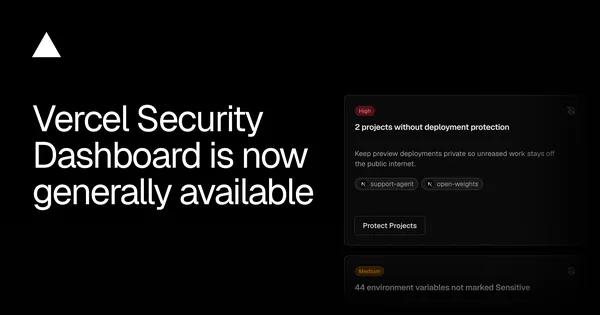
Minden csomagban elérhetővé vált a Vercel Security Dashboard
A Vercel általánosan elérhetővé tette Security Dashboard szolgáltatását minden csomagban. A felület és a Vercel CLI új parancsa egy helyen gyűjti a fiókok és projektek…
A mesterséges intelligencia ügynökeit bennfentes fenyegetésként kell kezelni
A mesterségesintelligencia-ügynökök már olyan képességekkel rendelkeznek, amelyek miatt a biztonsági rendszerekben bennfentes fenyegetésként kell kezelni őket. A…
A Dynatrace másodpercek alatt mintázza a milliónyi naplóbejegyzést
A Dynatrace előzetes hozzáférésű logminta-elemzése másodpercek alatt csoportosítja a szabad szöveges naplóbejegyzéseket, és kiemeli azok változó elemeit. A vállalat…
A mesterséges intelligencia már a korai szakaszban javítja a kiberbiztonságot
A kiberbiztonsági csapatok többsége még a mesterséges intelligencia alkalmazásának korai szintjein jár, ennek ellenére 99 százalékuk már javulást tapasztal az incidensek…
A bizalom lett a kiber támadások új célpontja a Darktrace szerint
A támadók 2026 első felében egyre kevésbé a biztonsági kontrollok megkerülésére, inkább a megbízhatónak tekintett identitások, szolgáltatások és infrastruktúrák…
Díjra jelölték a Trend Micro átverésfelismerő AI-eszközét
A Trend Micro fogyasztói üzletágához tartozó TrendLife ScamCheck bekerült a 2026-os A.I. Awards szűkített listájára. A mesterséges intelligenciát használó…
ISO/IEC 27001:2022 tanúsítást kapott a Schneider Electric platformja
Megszerezte az ISO/IEC 27001:2022 tanúsítást a Schneider Electric EcoStruxure Platformja. A vállalat szerint ez külső igazolást ad az információbiztonsági irányítási…
Biztonság és etikaOrosz eredetű befolyásolási kampányt állított le az OpenAI
Az OpenAI 2026. augusztus 25-én közölte, hogy letiltott egy feltehetően Oroszországból működtetett ChatGPT-fiókcsoportot. A fiókok az International Burke Institute nevű…
Általánosan elérhetővé vált a Vercel Connect
A Vercel általánosan elérhetővé tette a Vercel Connect szolgáltatást, amely hosszú életű szolgáltatói titkok tárolása helyett futásidőben kérhető, rövid életű tokeneket…
A DigitalOcean felhőbe költözteti a tartósan futó AI-ügynököket
Privát előzetesben vált elérhetővé a DigitalOcean Managed Agents Runtime Services, vagyis a M.A.R.S. A szolgáltatás tartós munkameneteket, elkülönített futtatási…
CodeRabbit plugin érkezett a Cursorhoz, közvetlenül az Agent munkafolyamatába
A CodeRabbit új pluginja közvetlenül a Cursor Agent munkafolyamatában indítja el a kódellenőrzést. A fejlesztők természetes nyelvű kéréssel vizsgálhatják meg a…
 Fontos hír
Britannia hozzáférést kap Ukrajna Avengers AI Labs rendszeréhez
Nagy-Britannia és Ukrajna védelmi és nemzetbiztonsági célú mesterségesintelligencia-technológiák fejlesztéséről állapodott meg. A brit fél első nemzetközi partnerként…
A Zscaler szerint a frontier AI sürgeti Európa digitális szuverenitását
A frontier AI-modellek gyors terjedése a Zscaler szerint sürgetőbbé teszi Európa digitális szuverenitásának megerősítését. A vállalat úgy látja, hogy az új képességek…
Az NCSC szerint az AI-ügynököket működés közben is figyelni kell
Az autonóm AI-ügynökök biztonságát nem lehet a bevezetés előtti jóváhagyással letudni, írja a Darktrace. Az Egyesült Királyság Nemzeti Kiberbiztonsági Központjának…
Hamis Gemini-telepítővel terjesztették a Vidar adatlopó kártevőt
Egy Google Gemini-telepítőnek álcázott fájl Vidar információlopó kártevőt juttatott egy európai, közel-keleti és afrikai régióban működő ügyfél hálózatára. A Darktrace…
Öt területre összpontosít az MCP új fejlesztési ütemterve
Új fejlesztési ütemtervet tett közzé a Model Context Protocol, amely a következő specifikációs kiadás és az azt követő időszak fő irányait jelöli ki. A roadmap öt…
A Palo Alto Networks az Anthropic Mythos 5 modelljével védekezik
A Palo Alto Networks Unit 42 az Anthropic Claude Mythos 5 modelljével bővíti Frontier AI Exposure Analysis szolgáltatását. A megoldás a sérülékenységek azonosítása…
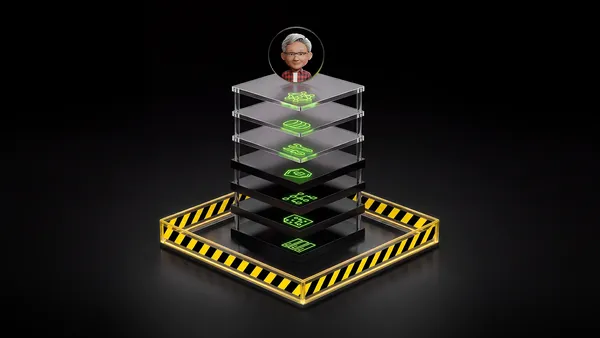
Az NVIDIA szerint a futtatókörnyezetnél kell meghúzni az AI-ügynökök biztonsági határát
Az NVIDIA Developer 2026. augusztus 21-én közölt elemzést arról, hová érdemes elhelyezni a biztonsági kontrollokat az egyre összetettebb feladatokat végző…
Biztonság és etikaPalantir szerint az AI felgyorsítja a sebezhetőségek keresését
A Palantir több AI-ügynökből álló rendszert használ a forráskódok biztonsági ellenőrzésére, a sebezhetőségek felkutatására és a javítások előkészítésére. A vállalat…