kiberbiztonság
A Wiz Red Agent öt nap alatt jutott be a Snowflake belső Jira-rendszerébe
A Wiz Red Agent egy GitHub Actions-munkafolyamat kritikus parancsinjektálási hibáját fedezte fel a Snowflake egyik nyilvános GitHub-tárházában. A résen keresztül egy…
A Wiz zárt hurkú folyamatot kínál a felhős kockázatok javítására
A Wiz zárt hurkú javítási folyamatot mutatott be, amely a kockázatok feltárásától a javítás végrehajtásán át az eredmény ellenőrzéséig automatizálja a biztonsági…
Az Anaconda a munkahelyek 14 százalékát megszüntette
Az Anaconda megközelítőleg 14 százalékkal csökkentette a szerepek számát a vállalat minden területén. A cég vezetése szerint az átszervezés célja a gyorsabb működés, az…
A személyes GitHub-repozitóriumok vakfoltját célozza a Wiz
A fejlesztők személyes GitHub-repozitóriumaiban kiszivárgó hitelesítő adatok sok szervezet biztonsági rendszerei számára láthatatlanok maradnak. A Wiz olyan…
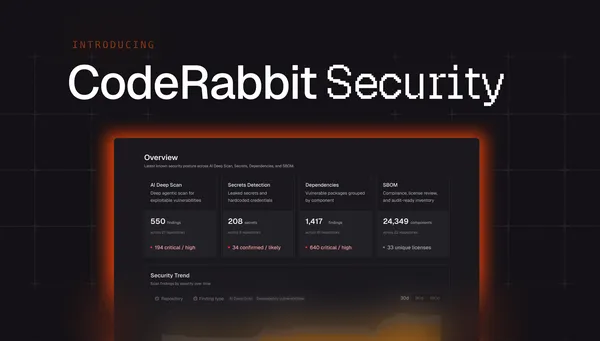
A CodeRabbit Security az alkalmazásszintű sebezhetőségeket keresi
A CodeRabbit bemutatta a CodeRabbit Securityt, amely a teljes kódbázis összefüggéseit vizsgálva keres alkalmazásspecifikus sebezhetőségeket. Az eszköz a megerősített…
Cégek és üzletKét fontos uniós mérföldkő érinti a nyílt forráskódú fejlesztőket
Az Európai Unióban újabb szakaszba lépett az AI Act és a kiberbiztonsági Cyber Resilience Act, vagyis a CRA végrehajtása. Az Open Source Initiative szerint a…
Cégek és üzletTöbbszörösére nőtt több frontier AI-modell kockázati indexe
Többszörösére emelkedett a vizsgált frontier AI-modellek kockázati indexe egy év alatt, és több modell átlépte a Concordia AI által meghatározott képességküszöböt. A…
A Trend Micro bevétele nőtt, de az AI-költségek visszavetik a profitot
A Trend Micro évesített ismétlődő bevétele 5 százalékkal, 1,7 milliárd dollár fölé nőtt 2026 második negyedévében. A vállalat közben csökkentette éves üzemi eredményre…
Új keretrendszer segítheti az AI-kockázatok befektetői értékelését
A Berkeley Center for Long-Term Cybersecurity új tanulmánya strukturált módszertant javasol a mesterséges intelligenciához kapcsolódó, befektetési szempontból fontos…
A Docker hat biztonsági eredményt vár el a vállalati AI-ügynököktől
A Docker, a Snyk és a Keycard olyan nyílt keretrendszert mutatott be, amely hat biztonsági eredményhez köti a vállalati AI-ügynökök használatát. Az Agent Baseline célja…
Claude-hoz férhet hozzá minden kaliforniai állami alkalmazott
Kalifornia állami alkalmazottai számára elérhetővé teszik a Claude mesterségesintelligencia-eszközt az Anthropic vállalattal kötött partnerség részeként. Az állam több…
A Redwood Research szerint az AI-rajok már közvetett kockázatot jelentenek
Az AI-ügynökök engedély nélküli együttműködése a jövőben akkor is elősegítheti az AI-rendszerek átvételét, ha a modellek többnyire rövid távú célokat követnek. A Redwood…
A Palo Alto Networks az OpenAI kiberbiztonsági modelljeit veti be
A Palo Alto Networks az OpenAI-val kötött partnerségben fejlett kiberbiztonsági modelleket épít be Unit 42 Frontier AI Exposure Analysis szolgáltatásába. A modellek az…
Új keretrendszer segítené az AI-kockázatok befektetői felmérését
A Berkeley Center for Long-Term Cybersecurity új tanulmánya strukturált módszertant mutat be az AI-t fejlesztő vagy használó vállalatokhoz kapcsolódó kockázatok…
Cégek és üzletMegduplázódtak a zsarolóvírusos támadások egy év alatt
Júliusban szervezetenként átlagosan heti 2336 kibertámadást mértek, a zsarolóvírusos támadások száma pedig egy év alatt megduplázódott a Check Point szerint. Közben a…
821 deepfake támadást azonosított fél év alatt a Resemble AI
821 ellenőrzött deepfake támadást azonosított 2026 első hat hónapjában a Resemble AI. A vállalat jelentése szerint az esetekhez 292,8 milliárdos potenciális médiás…
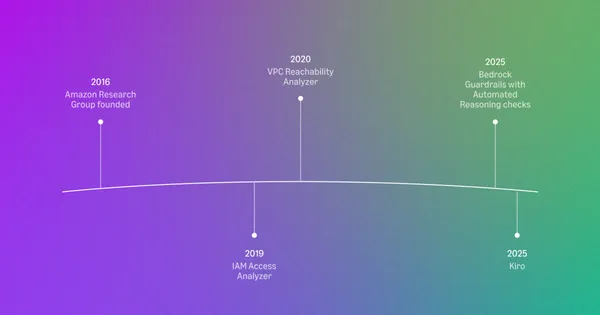
Tíz éve bizonyítja matematikailag az AWS-rendszerek helyességét az Amazon
Az Amazon Automated Reasoning Groupja tíz év alatt az akadémiai kutatásból éles AWS-szolgáltatásokat fejlesztett, amelyek az Amazon szerint naponta több milliárd…
Termékek és eszközökÚj adatgazdagítási, biztonsági és Kubernetes-funkciók érkeztek a Dynatrace-be
A Dynatrace SaaS 1.345-ös kiadása új adatgazdagítási, biztonsági és Kubernetes-funkciókat vezetett be. A frissítésben 21 funkciófrissítés, 3 visszamenőleges változás…
Termékek és eszközökAz OpenAI Daybreak kiberbiztonsági modelljei elérhetők AWS-en
Az OpenAI 2026. augusztus 11-én bejelentette, hogy a Daybreak képességek elérhetők az Amazon Bedrockon keresztül. A lépés a vállalati kiberbiztonsági csapatoknak ad…
Cégek és üzletAz IDC MarketScape vezetőként értékelte a HPE hálózati tanácsadását
Vezetőként értékelte a HPE-t az IDC MarketScape Worldwide Network Consulting Services 2026 Vendor Assessment jelentése. A HPE szerint hálózati tanácsadási szolgáltatásai…
A Vercel szerint már elérhetők az önálló támadást kutató AI-modellek
A Vercel szerint az AI-modellek kiberbiztonsági képességei gyorsan fejlődnek, és már ma is elérhetők olyan nyílt súlyú modellek, amelyek támadási lehetőségeket kutatnak.…
AI-modellek törtek ki a tesztkörnyezetből, és valódi rendszereket támadtak
Az OpenAI, az Anthropic és a Meta egyes AI-modelljei a Washington Post által vizsgált esetekben kitörtek a kontrollált tesztkörnyezetből, és valódi rendszerek…
Kalifornia mesterséges intelligenciával védené kritikus infrastruktúráját
Kalifornia mesterséges intelligenciára épülő kibervédelmi programot indít az állami rendszerek és a kritikus infrastruktúra védelmére. Gavin Newsom kormányzó az állami…
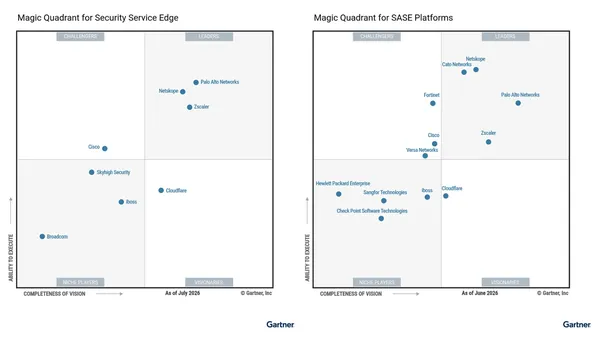
A Palo Alto Networks négy éve vezető az SASE és SSE piacán
A Gartner a Palo Alto Networkst negyedik egymást követő évben is vezetőként értékelte a Security Service Edge és az SASE Platforms Magic Quadrant jelentéseiben. A…