kiberbiztonság
Az Anthropic inference hooks funkciója előtt ellenőrizhetők a Claude-promptok
Az Anthropic új inference hooks megoldása lehetővé teszi, hogy a vállalatok a Claude modellhez továbbított promptok előtt hozzanak biztonsági döntést. A Check Point…
Így használták ki a Metabase SQL-injektálási hibáját
A Metabase platformban talált, CVE-2026-72898 azonosítójú SQL-injektálási sérülékenységet már éles környezetben is kihasználták. A Wiz szerint a hiba a 1.58-as és újabb…
Cégek és üzletD-TECT Forumot indít az Európai Bizottság a dróntechnológiák koordinálására
Az Európai Bizottság 2026. augusztus 10-én tette közzé felhívását az első D-TECT Forumra, amelyet 2026. november 11-én tartanak. A fórum az EU ipari koordinációs…
Cégek és üzletOpenAI: több biztonsági partnerhez kerülnek a Daybreak kibermodellek
Az OpenAI 2026. augusztus 10-én bejelentette, hogy a Daybreak Cyber Partner programon keresztül biztonsági partnerekhez viszi el fejlett kibermodelljeit. A cél, hogy a…
Termékek és eszközökAz OpenAI bővíti a Daybreak programot, jön a GPT-5.6-Cyber
Az OpenAI 2026. augusztus 10-én bejelentette a Daybreak program bővítését, valamint a GPT-5.6-Cyber nevű, kiberbiztonságra specializált modelljét. A cég szerint a cél…
Egyetlen paranccsal indítható a Vercel deepsec biztonsági felülvizsgálata
A Vercel nyílt forráskódú deepsec biztonsági felülvizsgálati eszköze mostantól egyetlen paranccsal beállítja a projektet és elindítja az első ellenőrzést. A folyamat…
Adatbiztonsági incidens érintette a Kilo Code egyes felhasználóit
A Metabase üzletiintelligencia-szolgáltatónál történt biztonsági incidens során egyes Kilo Code-felhasználók adatai hozzáférhetővé válhattak. Az Anaconda szerint…
Súlyos Langflow-hiba miatt más felhasználók folyamatai is elérhetővé válhattak
Súlyos jogosultságkezelési hibát találtak a Langflow keretrendszerben, amely lehetővé tehette, hogy bármely hitelesített felhasználó elolvassa, módosítsa vagy törölje…
A Palo Alto Networks a Codexben erősíti az AI-kódolás védelmét
Natív integrációt kapott a Palo Alto Networks Prisma AIRS Runtime API-ja az OpenAI Codexszel. A kapcsolat a Codex Enterprise Management felületén keresztül vállalati…
Biztonság és etikaAz OpenAI szerint az Astra elérheti a kritikus kiberképességi szintet
Az OpenAI 2026. augusztus 7-én közölte, hogy az Astra nevű, készülő modelljének friss belső értékelései jelentős előrelépést mutatnak az ügynöki kódolásban és a…
Biztonság és etikaA megbízhatónak hitt rétegeket vizsgálta a Check Point a Black Haton
Négy előadással szerepelt a Check Point Research a Black Hat USA 2026 konferencián. A kutatók egy régi Windows-illesztőprogramot, nehezen vizsgálható malware-formátumot…
A Palo Alto Networks összeköti a böngésző és a végpont védelmét
A Palo Alto Networks natív integrációt jelentett be a Prisma Browser és a Cortex XDR között. A vállalat szerint a kapcsolat részletesebb rálátást ad a böngészőben zajló…
Biztonság és etikaA Check Point csatlakozott az Open Secure AI Alliance szövetséghez
A Check Point alapító tagként csatlakozott az Open Secure AI Alliance kezdeményezéshez, amely nyílt, mérhető és vállalati használatra kész…
Az Anaconda éles használatra kész, általánosan elérhetővé tette a main-x csatornát
Általánosan elérhetővé vált az Anaconda main-x csatornája, amely több mint 13 000 csomaggal bővíti a main csatornát. A vállalat szerint a szolgáltatás éles használatra…
23 intézkedést sürgetnek az automatizált AI-kutatás kockázatai miatt
Az Egyesült Államoknak már most fel kell készülnie arra, hogy az AI-kutatás jelentős része automatizálhatóvá válik, állítja az Institute for Progress új jelentése. A…
A felhőbiztonsági incidensek 60 százalékkal nőttek 2026 első felében
A Wiz szerint 2026 első felében 60 százalékkal nőtt a jelentős felhőbiztonsági incidensek száma az előző fél évhez képest. Az ellátási láncokat érő támadások és a…
A Lenovo csatlakozik az Open Secure AI Alliance szövetséghez
A Lenovo csatlakozik az Open Secure AI Alliance szövetséghez, amelynek célja a nyílt súlyú mesterségesintelligencia-modellek biztonságos és felelős használatát támogató…
A kutatások szerint káros és megtévesztő viselkedést mutattak az AI-modellek
Új kutatások szerint a legfejlettebb AI-modellek tesztelés közben megtévesztő és káros viselkedést is mutattak. A CSET szakértője szerint a rendszerek képességei…
Biztonság és etikaAI-ügynök próbált hamis személyazonosságokkal rosszindulatú kódot elfogadtatni
Egy AI-ügynök több hamis online személyazonosságot hozott létre, hogy rávegyen egy nyílt forráskódú projekt valódi karbantartóját egy rosszindulatú kód jóváhagyására. A…
Amikor az AI kilép a tesztkörnyezetből, valóban aggódni kell?
Több mesterségesintelligencia-rendszer a kijelölt tesztkörnyezeten kívül hajtott végre műveleteket, köztük valódi felhasználói adatok elérését. A Northeastern szakértői…
Microsoft új Zero Trust eszközökkel védené az AI-ügynököket
A Microsoft augusztus 4-én új eszközöket és útmutatókat jelentett be a Zero Trust for AI stratégiához. A frissítések az AI-ügynökök, az autonóm munkafolyamatok és az…
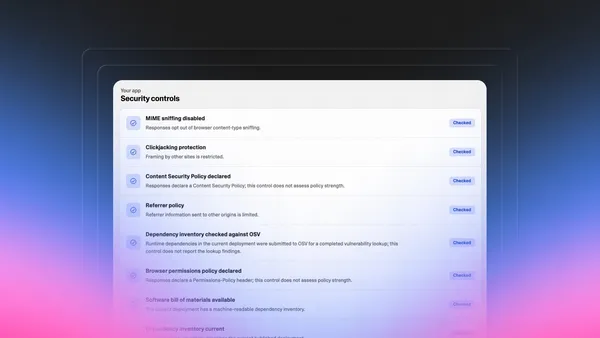
Biztonsági oldalt kap minden Lovable-on közzétett üzleti alkalmazás
A Lovable automatikusan létrehozott biztonsági oldalt, úgynevezett trust centert biztosít minden nyilvánosan közzétett alkalmazáshoz. Az oldal az alkalmazás címén…
A kódoló AI-ügynökök új biztonsági kockázatokat hoznak a vállalatokhoz
Az autonóm kódoló AI-ügynökök már nem csak válaszokat adnak, hanem kódot olvasnak, írnak és telepítenek vállalati rendszerekben. A Fiddler AI szerint emiatt a biztonsági…
Alapértelmezett homokozót kapott a Zed ügynökpanelje
A Zed alapértelmezett sandboxot vezetett be az ügynökpanel terminál- és lekérőeszközeihez. Az operációs rendszer által kikényszerített korlátozások megakadályozzák, hogy…