kiberbiztonság
Az Apollo szerint folyamatos, beágyazott AI-biztonsági tesztelés kell
A végső modellverziók vizsgálata önmagában nem képes feltárni az AI-fejlesztés korábbi szakaszaiban megjelenő súlyos kockázatokat, írja az Apollo Research. A szervezet…
A SentinelOne és az NVIDIA hardveres alapokra helyezné az AI felügyeletét
A SentinelOne az NVIDIA Open Agent Safety Platform kezdeményezésének kulcsfontosságú együttműködője lett. A kiberbiztonsági vállalat szerint az önállóan cselekvő…
A Red Hat biztonságos környezetet épít a vállalati AI-ügynököknek
A Red Hat az OpenShell nevű nyílt forráskódú projekttel olyan biztonsági réteget épít, amely szabályozza, milyen rendszerekhez férhetnek hozzá a vállalati AI-ügynökök. A…
Az Apollo Research szerint kevés a megjelenés előtti AI-tesztelés
A mesterségesintelligencia-modellek végső ellenőrzése önmagában nem képes feltárni a fejlesztés korábbi szakaszaiban jelentkező súlyos kockázatokat. Az Apollo Research…
Az OpenRouter új Security Centerrel kezeli és kockázatcsökkenti az API-kulcsokat
Az OpenRouter új Security Center felületet indított az API-kulcsok áttekintésére, kockázatuk csökkentésére és tömeges kezelésére. A funkció minden OpenRouter-csomagban…
A SentinelOne és az NVIDIA hardveres alapokra helyezné az AI felügyeletét
A SentinelOne kulcsegyüttműködőként csatlakozik az NVIDIA Open Agent Safety Platform kezdeményezéséhez. A kiberbiztonsági vállalat szerint az AI-rendszerek megbízható…
A Red Hat biztonságos beléptetést épít az AI-ügynököknek
A Red Hat az OpenShell nevű nyílt forráskódú projekttel olyan biztonsági réteget épít, amely szabályozza a vállalati AI-ügynökök hozzáférését és műveleteit. A cél, hogy…
Biztonság és etikaA DigitalOcean az ügynökök elől is elrejtené a hozzáférési kulcsokat
A DigitalOcean olyan hitelesítési architektúrát ismertetett, amelyben az autonóm ügynökök feladataik végrehajtásához sem kapják meg közvetlenül az API-kulcsokat és…
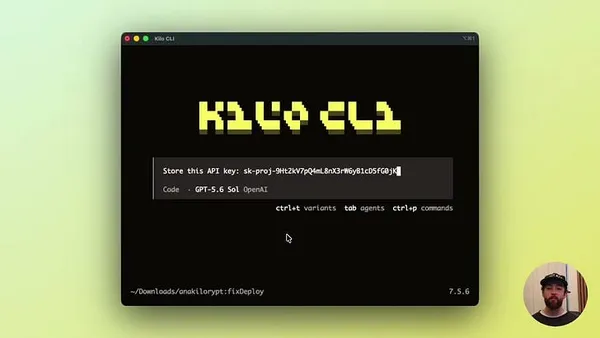
A Kilo és az Enkrypt AI kiszűri a titkokat és a promptinjekciókat
A Kilo az Enkrypt AI ügynökvédelmi rendszerével egészíti ki kódolóügynökeit, hogy blokkolja a véletlenül elküldött titkos adatokat és a rejtett promptinjekciókat. A…
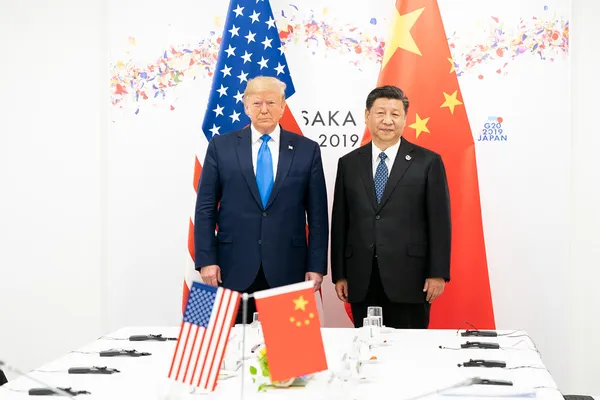
Washington és Peking állandó AI-kommunikációt építene a válságok elé
Washington és Peking AI-incidensekről szóló állandó kommunikációs csatorna létrehozását tervezi, bár Donald Trump és Hszi Csin-ping találkozóján nem született formális…
A tolvajvírusok már a felhős és AI-kulcsokat is célba veszik
Az infostealer kártevők fejlesztői gépekről lopott hitelesítő adatokkal, API-kulcsokkal és aktív munkamenet-tokenekkel juthatnak be vállalati felhős, kód- és…
Új biztonsági modellt kapott az MCP, négy szinttel és szigorúbb kontrollokkal
A Coalition for Secure AI közzétette az MCP Security 2.0 változatát, amely a fenyegetések felsorolása mellett azt is meghatározza, milyen biztonsági követelmények…
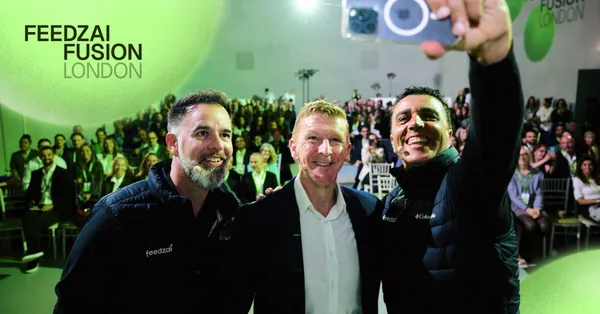
A Feedzai londoni eseményén az AI, a bizalom és a csalás elleni együttműködés került középpontba
A gyors, pontos döntések, az ügyfelet védő célzott beavatkozás és a szervezetek közötti jelmegosztás volt a Feedzai Fusion London 2026 három fő témája. A rendezvény…
A Cloudflare Turnstile Spin ügynökkel telepíti a webhelyek védelmét
A Cloudflare bemutatta a Turnstile Spint, amely AI-kódoló ügynök segítségével telepíti, javítja vagy más CAPTCHA-szolgáltatóról migrálja a Turnstile botvédelmi…
A GitHub ügynöke önállóan épít fuzzingfolyamatot C és C++ projektekhez
A GitHub Security Lab olyan automatizált fuzzingfolyamatot készített, amely egy GitHub-tárhelyből kiindulva azonosítja a tesztelhető belépési pontokat, fuzzing…
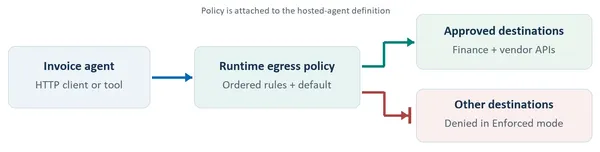
A Microsoft Foundry külön hálózati szabályokkal korlátozza az ügynököket
A Microsoft Foundry útmutatója olyan hálózati kimeneti szabályokat mutat be, amelyekkel a hosztolt ügynökök által elérhető célpontok külön szabályzatban határozhatók…
A Docker mikrogépekkel és szabványos csomagokkal védené az AI-ügynököket
A Docker új eszközökkel adna biztonságosabb keretet az önállóan dolgozó AI-ügynököknek. A vállalat a Sandboxes, a Kits és a felhős Sandboxes rendszerével az…
A Dell szerint az AI-helyreállítás több egy modell visszaállításánál
Egy AI-modell sikeres visszaállítása önmagában nem garantálja, hogy a rendszer ugyanúgy fog működni, mint korábban. A Dell Technologies szerint a helyreállítási tervnek…
A Darktrace az AI-ügynökök viselkedését is biztonsági szempontból figyeli
A Darktrace bemutatta a Darktrace / SECURE AI megoldást, amely a vállalati AI-használatot, a felhasználói kéréseket, az AI-ügynökök tevékenységét és a fejlesztési…
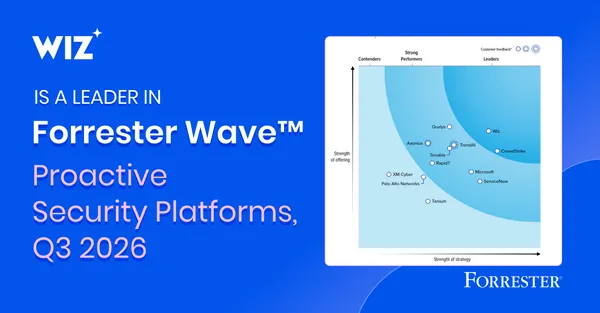
A Wiz vezető lett a Forrester proaktív biztonsági platformokról szóló értékelésében
A Wiz vezető minősítést kapott a The Forrester Wave: Proactive Security Platforms, Q3 2026 értékelésében. A vállalat szerint nyolc vizsgálati szempontban érte el a…
A Docker felhőbe költözteti az AI-ügynökök homokozóit
A Docker bemutatta a Cloud Sandboxes szolgáltatást, amelyben a kódoló AI-ügynökök a laptop mellett a Docker által kezelt felhős számítási kapacitáson is futhatnak. A…
A Docker nyílt szabványba rendezné, mire képesek az AI-ügynökök
A Docker a Cloud Native Computing Foundationhöz, vagyis a CNCF-hez viszi a Sandbox Kit Specifikációt, amely nyílt módon írja le, mihez férhet hozzá egy AI-ügynök. A Kit…
A Docker új specifikációval írná le, mire jogosult egy AI-agent
A Docker közzétette a Docker Sandbox Kit Specification v3 specifikációt, amely egy OCI-képben rögzíti, hogy egy AI-agent milyen eszközöket, hálózati hozzáférést…
Cégek és üzletA Jev döntési modellje is sebezhetőnek bizonyult a promptinjekcióval szemben
A Check Point szerint a Jev nevű, döntéseket visszaadó AI-modell minden tesztelt konfigurációban eltéríthető volt. A kísérletben egy figyelmeztető jelekkel teli…