kiberbiztonság
Le lehet állítani egy mesterséges intelligenciát, ha elszabadul?
Az autonóm mesterségesintelligencia-rendszerekkel kapcsolatos incidensek és iparági figyelmeztetések újra előtérbe hozták az úgynevezett kill switch, vagyis vészleállító…
A MIRI szerint egyre közelebb kerülhetünk a szuperintelligens AI veszélyéhez
A MIRI szerint az elmúlt év AI-fejlesztései több ponton alátámasztották az If Anyone Builds It, Everyone Dies című könyv figyelmeztetéseit. A szervezet úgy látja, hogy a…
AI-ellenőrzési tervet készített a Fehér Ház, de ki vizsgálja a modelleket?
A Fehér Ház augusztusban véglegesítette a zárt forráskódú, csúcskategóriás AI-modellek biztonsági és kiberbiztonsági vizsgálatának keretrendszerét. Az Atlantic Council…
A CoSAI szerint az engedélyezést nem szabad az AI-modellre bízni
A Coalition for Secure AI új tanulmánya szerint az AI-ügynökök jogosultságait nem maga a modell, hanem attól független, folyamatosan ellenőrzött biztonsági réteg…
Termékek és eszközökAz OpenAI idősebbeknek szervez ChatGPT-oktatást és átverésfelismerést
Az OpenAI és az AARP-hoz tartozó Older Adults Technology Services ingyenes, személyes képzéseken segíti az idősebbeket a ChatGPT magabiztos és biztonságos használatában.…
A Google szerint az AI már a kiber támadások teljes folyamatát gyorsítja
A mesterséges intelligencia felgyorsítja a szoftverfejlesztést, bővíti a támadási felületet és erősíti a támadók képességeit, írja a Google Threat Intelligence Group. A…
A CrowdStrike eszközön futó AI-val gyorsítja az adatbesorolást
A CrowdStrike és az Intel olyan képességet mutatott be a Falcon Data Securityben, amely nyelvi modellekkel, közvetlenül a végponton osztályozza a bizalmas adatokat. A…
A vállalati AI-t a teljes rendszer szintjén kell támadni a Scale AI szerint
A vállalati mesterséges intelligencia akkor is sérülékeny lehet, ha maga a modell átmegy minden szöveges biztonsági teszten. A Scale AI szerint a teljes rendszert kell…
A Google viselkedésük alapján ellenőrzi az AI-ügynököket
Private Preview státuszba került a Google Agent Anomaly Detection szolgáltatása, amely az AI-ügynökök munkameneteit elemzi, és a szokatlan vagy szabályellenes…
A Dynatrace agentikus AI-ra és Kubernetesre összpontosító frissítései
A Dynatrace augusztusi frissítései többek között agentikus AI-képességeket adnak a Dynatrace Assisthez, új biztonsági riasztásokat vezetnek be, és központosítják a…
Biztonság és etikaA Check Point valós időben állítaná meg az ártalmas ügynöki műveleteket
A Check Point olyan szinkron vezérlésfigyelési megoldást ismertetett, amely az AI-ügynökök működését végrehajtás közben követi, és a vállalat szerint még az indításuk…
A Wiz és a Google Security Operations mélyíti integrációját
A Wiz Defend és a Google Security Operations közös adatmodellt, egységes vizsgálati folyamatot és valós idejű információszinkronizációt kapott. A fejlesztés célja, hogy…
LLM írhatta a bugvadászathoz használt PhantomRaven adatlopót
A CrowdStrike azonosított egy pénzügyi motivációjú fenyegető szereplőt, aki PhantomRaven nevű, JavaScript-alapú információlopót terjesztett az npm-en. A vállalat nagy…
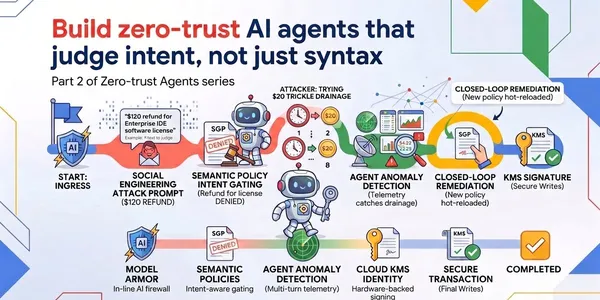
A Google platformja szándék alapján is ellenőrzi az AI-ügynököket
A Google olyan futásidejű biztonsági vezérléseket mutatott be AI-ügynökökhöz, amelyek nem csak a kód és a bemenet szintaxisát, hanem a felhasználói szándékot és a…
Cégek és üzletÖtféle technikai védelemre épül az AI szélsőséges visszaélései elleni jelentés
A Safe AI Forum jelentése öt fő védelmi gyakorlatot tekint át, amelyekkel a mesterséges intelligencia szélsőséges visszaélései mérsékelhetők. A dokumentum a modell…
Biztonság és etikaHamis hangposta-átiratokkal támadnak több mint 7800 szervezetet
Több mint 7800 szervezetet céloz egy nagyszabású hitelesítőadat-adathalász kampány, amely automatikus hangposta-átiratokról szóló értesítéseknek álcázott e-maileket…
A Nokia DDoS-védelmét vezeti be Spanyolország legnagyobb internetcsomópontja
A spanyol ESpanix internetkicserélő központ bevezette a Nokia Deepfield Defender rendszerét, amely másodpercek alatt észleli és mérsékli a DDoS-támadásokat. Az új…
A GitLab Dedicated az EU új kiberbiztonsági szabályaira készül
A GitLab szerint a NIS2 és más európai szabályozások miatt a vállalatoknak újra kell gondolniuk fejlesztési platformjaik működését. A GitLab Dedicated elkülönített…
A DataRobot támadó tesztekkel vizsgálja az AI-ügynökök biztonságát
A DataRobot Agent Assist automatizált, többfordulós támadó teszteléssel vizsgálja az AI-ügynökök viselkedését a telepítés előtt. A rendszer a promptinjekciót, a…
Ma életbe lépett a kiberbiztonsági incidensek CRA-jelentési határideje
Az Európai Unió kiberreziliencia-rendeletének első határideje 2026. szeptember 11-én lépett életbe. A digitális elemeket tartalmazó termékek gyártóinak ezentúl…
Három pillérre épülő frontier AI-stratégiát sürget egy új jelentés
A fejlett mesterségesintelligencia-rendszerek gyors fejlődése miatt átfogó amerikai szakpolitikai programra van szükség, állítja az Institute for AI Policy and Strategy…
A Lenovo AI-jal húszszorosára javította a fenyegetések azonosítását
A Lenovo saját, AI-alapú biztonsági műveleti központjával húszszorosára javította a kártevők és támadások azonosításának pontosságát. A vállalat szerint az alacsony…
A SentinelOne szerint új működési modell kell a SOC-okban
A SentinelOne szerint az ügynökalapú vizsgálat nem a biztonsági elemzők kiváltását jelenti, hanem olyan feladatok átvételét, amelyekre a csapatoknak eddig nem jutott…
Független vizsgálatokat sürget a nagy teljesítményű AI-modellek előtt
Nicolas Papernot, a Torontói Egyetem kutatója szerint az egyetemek függetlenül vizsgálhatnák a nagy teljesítményű AI-modellek kiberbiztonsági kockázatait, még a…