A CodeRabbit Security az alkalmazásszintű sebezhetőségeket keresi
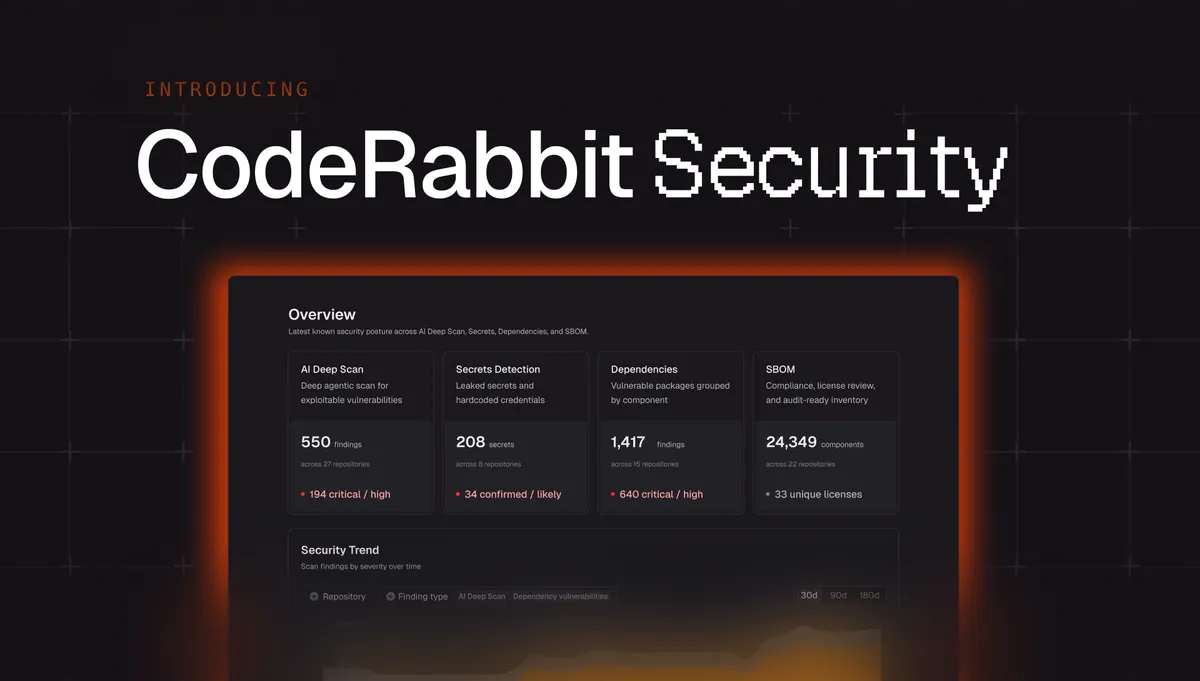
A CodeRabbit bemutatta a CodeRabbit Securityt, amely a teljes kódbázis összefüggéseit vizsgálva keres alkalmazásspecifikus sebezhetőségeket. Az eszköz a megerősített találatokhoz javítási javaslatot és felülvizsgálható pull requestet is készíthet.
- A CodeRabbit Security a teljes kódbázis összefüggéseit vizsgálja.
- A rendszer külön kezeli a hitelesítést és a jogosultság-ellenőrzést.
- A négy szakasz a Map, Hunt, Verify és Fix.
- Az AI Deep Scan és a PR Findings eltérő elemzési területeket fed le.
- A megerősített hibákhoz a rendszer javítási pull requestet készíthet.
A veszélyt gyakran a hiányzó ellenőrzés jelenti
A CodeRabbit 2026. augusztus 13-án közzétett bemutatója szerint a legveszélyesebb kódsor önmagában akár ártalmatlannak is tűnhet. A kockázat akkor válik láthatóvá, amikor a kód kapcsolatát a teljes alkalmazással együtt vizsgálják.
A hagyományos statikus elemzés jól felismerhet többek között rögzített titkokat, sérülékeny függőségeket és gyakori befecskendezési útvonalakat. Egyes hibákhoz azonban az alkalmazás működésének megértése szükséges. A CodeRabbit példája szerint egy hitelesítést megkövetelő útvonal ettől még nem ellenőrzi feltétlenül, hogy a felhasználó jogosult-e megtekinteni az adott rendelést. Ilyenkor egy bejelentkezett felhasználó más ügyfél rendelési adataihoz is hozzáférhet, ha képes kitalálni a rendelés azonosítóját.
A CodeRabbit Security megkülönbözteti a hitelesítést a jogosultság-ellenőrzéstől, megvizsgálja a sémát és a kapcsolódó kódot, majd végigköveti a felhasználói bemenet útját a belépési ponttól az adatbázis-lekérdezésig.
Négy lépésben térképez, keres és ellenőriz
A rendszer munkafolyamata négy szakaszból áll: Map, Hunt, Verify és Fix. A Map szakaszban az AI-ügynökök biztonságos homokozóban feltérképezik a tárhelyet. Azonosítják a belépési pontokat, a bizalmi határokat, a hitelesítési és jogosultsági ellenőrzéseket, valamint elérhetőségi gráfot készítenek a külső bemenetek és az általuk elérhető kód, illetve erőforrások között.
A Hunt szakaszban specializált ügynökök párhuzamosan vizsgálják többek között a jogosultságkezelést, a befecskendezést, az üzleti logikát, az adatkitettséget és az AI-specifikus fenyegetéseket. A Verify szakaszban egy független ellenőrző újra megvizsgálja az idézett útvonalakat, a kód elérhetőségét, a meglévő védelmeket és a kihasználáshoz szükséges feltételeket. A rendszer kiszűri a duplikátumokat és azokat a jelölteket, amelyek csak tesztkódra, elérhetetlen kódra vagy nem igazolt feltételezésekre épülnek.
Ha egy találat megfelel a feltételeknek, a Fix with AI a megerősített támadási útvonal és az alkalmazás kontextusa alapján javítást készít egy biztonsági ágon, majd felülvizsgálható pull requestet vagy merge requestet nyit. A fejlesztők ezután átnézhetik a módosítást, az indoklást és a meglévő tesztekkel is ellenőrizhetik a javaslatot.
A teljes tárhelyet és a pull requesteket is figyeli
A CodeRabbit Security két külön nézetben kezeli az elemzést. Az AI Deep Scan a teljes tárhelyen vizsgálja a commitolt forráskódot és az infrastruktúra konfigurációját. A vizsgálat igény szerint, illetve GitHub-tárhelyek esetén ütemezetten is futtatható. Így olyan kockázatok is felszínre kerülhetnek, amelyek hónapokkal vagy évekkel korábban kerültek a kódba.
A PR Findings a pull requestek ellenőrzése során jelzett biztonsági problémákat tartalmazza. A CodeRabbit ezeket elkülöníti az AI Deep Scan eredményeitől, így a csapatok külön láthatják a beérkező módosítások kockázatait és a már a kódbázisban található sebezhetőségeket.
A vállalat szerint a megállapításokhoz tartozó bizonyítékok, javítási javaslatok és felülvizsgálati előzmények a fejlesztési folyamatban maradnak. A biztonsági eredmények között külön nézet szolgál az AI Deep Scan találataihoz, a pull requestekhez, a függőségekhez, a titkokhoz, a szoftveranyagjegyzékhez és a támadási felülethez. Az eredmények típusuktól függően CSV, JSON, SARIF, PDF, CycloneDX és SPDX formátumban is megoszthatók vagy exportálhatók.
CodeRabbit: Introducing CodeRabbit Security