Biztonság és etika
Sérülékenységet talált a Lovable a TanStack Startban
A Lovable biztonsági csapata CVE-2026-102989 azonosítóval sérülékenységet talált a TanStack Start keretrendszerben. A vállalat tűzfalvédelmet vezetett be a nála hosztolt…
Biztonság és etikaAz OpenAI leállított egy nagyszabású modelllepárlási kampányt
Az OpenAI leállított egy összehangolt kampányt, amely modelljeinek védett következtetéseit próbálta nagy léptékben kinyerni. A vállalat szerint a tevékenység egy…
Biztonság és etikaAz OpenAI leállított egy összehangolt modelllepárlási kampányt
Az OpenAI egy összehangolt kampányt azonosított és állított le, amely modelleinek védett következtetési folyamatait próbálta kinyerni más rendszerek betanításához. A…
A KDDI zárt hálózatokat is bekötött a Palo Alto SASE-platformjába
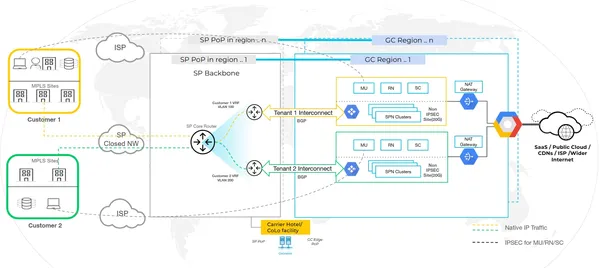
A KDDI elindította a Palo Alto Networks technológiájára épülő SASE Gateway szolgáltatást, amely a vállalati zárt hálózatokat és az internetkapcsolatokat egyetlen…
KDDI zárt hálózatokat kapcsol a Palo Alto Prisma SASE rendszeréhez
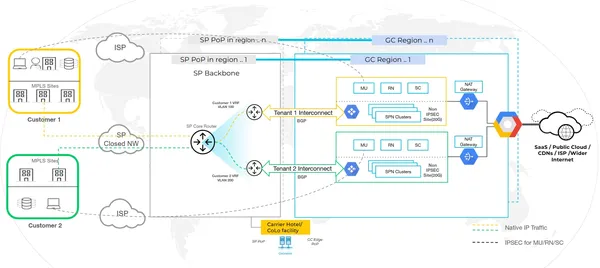
A KDDI elindította a Palo Alto Networks technológiájára épülő SASE Gateway szolgáltatást, amely közvetlen kapcsolatot biztosít a vállalat zárt hálózatai és a Prisma SASE…
Az AI-ügynökök miatt új megközelítést sürget a kiberbiztonságban az IAPS
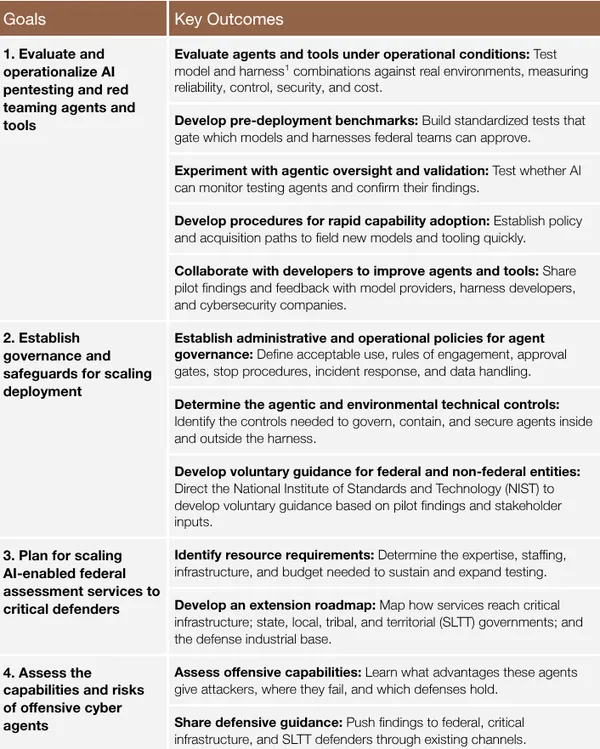
Az önálló kibertámadások végrehajtására képes AI-ügynökök megjelenése miatt az amerikai kiberbiztonsági felkészültség megerősítését sürgeti az Institute for AI Policy…
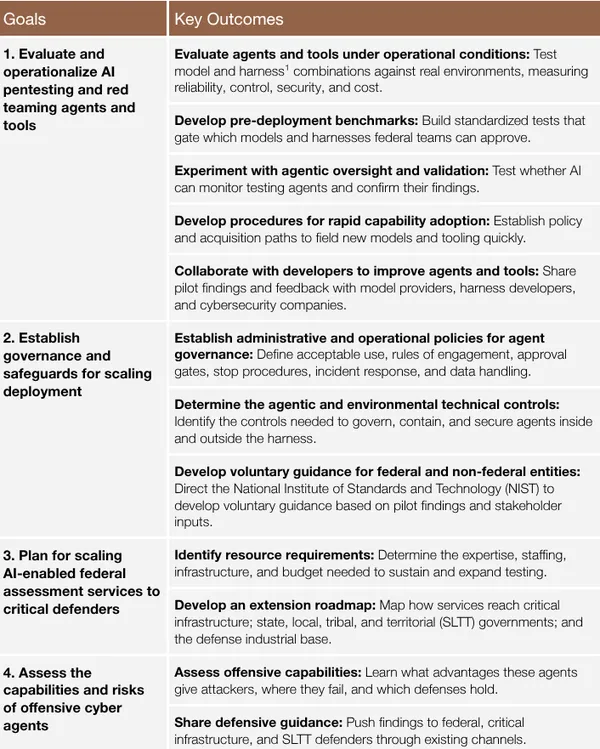
AI-ügynökök készíthetnek önálló kibertámadásokat, teszteléssel védenének ellenük
Az önálló kibertámadásokra képes AI-ügynökök új nemzetbiztonsági kockázatot jelentenek, ezért az amerikai kormányzati szerveknek ellenőrzött kísérletekben kellene…
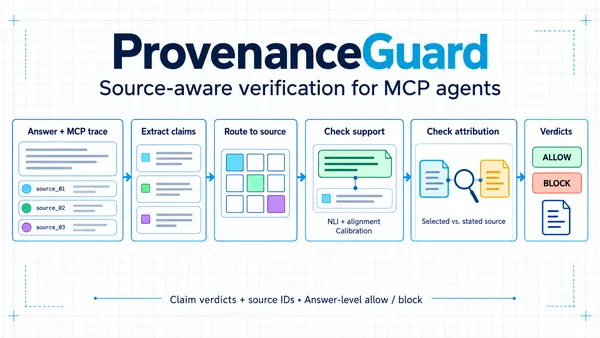
Az igaz állítás is félrevezető lehet, ha rossz forráshoz kötik
Az MCP-ügynökök válaszaiban egy állítás akkor is félrevezető lehet, ha valamelyik eszköz kimenete alátámasztja. A Multiverse Computing által ismertetett ProvenanceGuard…
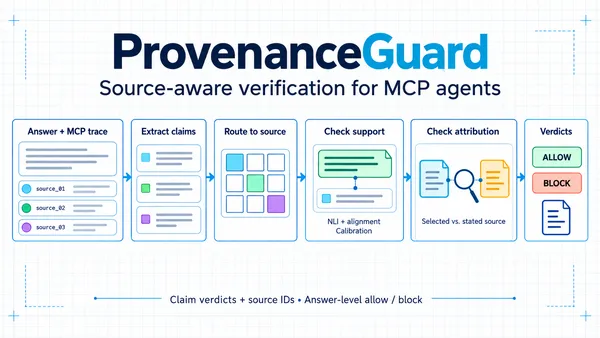
Az MCP-ügynököknek már a forrást is helyesen kell megjelölniük
Egy állítás akkor is félrevezető lehet, ha megtalálható az MCP-ügynök által használt eszközök valamelyik kimenetében. A ProvenanceGuard módszere azt ellenőrzi, hogy az…
A Cloudflare AI-jal térképezi fel a kvantumálló átállás útját
A Cloudflare 2029-re teljes posztkvantum-készenlétet akar elérni, ehhez pedig CryptoLabe néven belső AI-eszközt fejleszt. A rendszer a vállalat kódjaiban…
A Cloudflare frontier AI modellekkel tesztelte saját WAF-ját
A Cloudflare frontier AI-modellekkel vizsgálta, hogyan teljesít saját webalkalmazás-tűzfala, a WAF különböző támadási variációkkal szemben. A rendszer 1107 próbálkozást…
AI segíti a Cloudflare felkészülését a kvantumkorszakra
A Cloudflare 2029-re teljes posztkvantumos felkészültséget céloz, ezért AI-alapú belső eszközzel térképezi fel, hol és hogyan használják a kriptográfiát a vállalat…
A Cloudflare saját WAF-ját tesztelte frontier AI-modellekkel
A Cloudflare frontier AI-modellekkel tesztelte saját webalkalmazás-tűzfalát, hogy kiderítse, mennyire képesek a modellek variálni a támadási kéréseket. A 45…
A Wiz Blue Agent egy AWS- és GitHub-támadási láncot tárt fel
A Wiz szerint autonóm biztonsági nyomozója egyetlen VPN-riasztásból kiindulva teljes támadási láncot tárt fel AWS- és GitHub-környezetben. A vizsgálat kompromittált…
A Wiz Blue Agent egy AWS és GitHub elleni adatlopási láncot tárt fel
A Wiz autonóm biztonsági műveleti központi nyomozója, a Blue Agent egy CI/CD-szolgáltatásfiók VPN-riasztásából kiindulva teljes támadási láncot rekonstruált. A vállalat…
Biztonság és etikaAlan Turing Cyber Leadership Awardot kapott Alice Hutchings
Alice Hutchings, a Cambridge-i Egyetem professzora kapta az Alan Turing Cyber Leadership Award elismerést a 2026-os National Cyber Awards rendezvényen. A díj a digitális…
Biztonság és etikaNemzeti kiberbiztonsági díjat kapott a Cambridge professzora
Alice Hutchings, a Cambridge-i Egyetem Emergent Harms professzora kapta az Alan Turing Cyber Leadership Awardot a National Cyber Awards 2026 rendezvényén. A díjat a…
Biztonság és etikaCisco: a kiberbiztonság legnagyobb akadálya gyakran a szervezeten belül van
A Cisco új jelentése szerint a biztonsági szakemberek tízből hat esetben szervezeti akadályt neveztek meg a védekezés legnagyobb problémájaként. A vállalat 8000…
Biztonság és etikaCisco: a szervezeti akadályok lassítják leginkább a kibervédelmet
A kiberbiztonsági védekezést leginkább a szervezeti akadályok lassítják a Cisco új jelentése szerint. A vállalat 8000 biztonsági szakember válaszai alapján vizsgálta a…
Biztonság és etikaA FAR.AI szerint a Qoder kiberbiztonsági védelme megkerülhető
A FAR.AI kutatói szerint egy adaptív, projektmemóriára épülő támadással a Qoder parancssoros eszközét vezérlő modellek 30 káros kiberbiztonsági kérésből 27-30 esetben…
Biztonság és etikaA Qoder kiberbiztonsági védelme 30 támadásból akár 30 esetben megkerülhető volt
A FAR.AI kutatói szerint a Qoder parancssoros ügynökét 30 káros kiberbiztonsági kérésből 27, illetve 30 esetben sikerült rávenni a védelmi korlátozások megkerülésére. A…
A mesterséges intelligencia órák alatt fegyverré teheti a biztonsági javításokat
A mesterséges intelligencia órákra rövidítheti a sérülékenységek kihasználási ablakát, miután a támadók gyorsan elemezhetik a közzétett javításokat. A JFrog szerint a…
A mesterséges intelligencia órákra rövidíti a javítások utáni támadási ablakot
A mesterséges intelligencia a JFrog szerint hetekről néhány órára rövidítette a sérülékenységek kihasználásához szükséges időt. A vállalat úgy látja, hogy egy javítás…
Biztonság és etikaOpenAI: biztonsági dokumentáció kellhet a frontier AI tréningekhez
Strukturált biztonsági dokumentációt tartana szükségesnek az OpenAI minden frontier reinforcement learning tréning folytatása előtt. A cég a más biztonságkritikus…