AI-biztonság
Az Arm és az UNICEF globális AI-ökoszisztémát indít fiataloknak
Az Arm és az UNICEF AI in Play néven új, nyílt globális ökoszisztémát indít, hogy mesterséges intelligenciára épülő megoldásokat fejlesszen fiatalok és közösségek…
Négy québeci párt közös szabályokat fogadott el az AI politikai használatára
Négy, a québeci Nemzetgyűlésben képviselt politikai párt elfogadta az IVADO és a CEIMIA mesterséges intelligencia felelős politikai használatáról szóló magatartási…
Hamis Gemini-telepítővel terjesztették a Vidar adatlopó kártevőt
Egy Google Gemini-telepítőnek álcázott fájl Vidar információlopó kártevőt juttatott egy európai, közel-keleti és afrikai régióban működő ügyfél hálózatára. A Darktrace…
Cégek és üzletA pénzügyi AI szigorúbb szabályozását sürgeti a CDT
A pénzügyi szolgáltatásokban használt mesterséges intelligencia szigorúbb ellenőrzését sürgeti a Center for Democracy and Technology az amerikai képviselőház pénzügyi…
Cégek és üzletAz amerikai államok chatbotokra és AI-kockázatokra szabnának új szabályokat
Az amerikai állami törvényhozások 2026-ban elsősorban a chatbotok, az AI-társak és a mesterséges intelligencia által hozott fontos döntések szabályozásával foglalkoztak.…
A Palo Alto Networks az Anthropic Mythos 5 modelljével védekezik
A Palo Alto Networks Unit 42 az Anthropic Claude Mythos 5 modelljével bővíti Frontier AI Exposure Analysis szolgáltatását. A megoldás a sérülékenységek azonosítása…
Az NVIDIA szerint a futtatókörnyezetnél kell meghúzni az AI-ügynökök biztonsági határát
Az NVIDIA Developer 2026. augusztus 21-én közölt elemzést arról, hová érdemes elhelyezni a biztonsági kontrollokat az egyre összetettebb feladatokat végző…
Docker Sandboxban futtathatnak kódoló AI-ügynököket a GitHub Actionsben
A GitHub Agentic Workflows már támogatja a Docker Sandboxes futtatási környezetét, így a kódoló AI-ügynökök széles jogosultságokkal dolgozhatnak egy elkülönített…
Az EU a gyerekek védelmétől mindenki kognitív integritásáig juthat el
Az EU a közösségi média és az AI-társak gyermekek általi használatának korlátozására készül, de a Centre for Future Generations szerint a védelemnek minden életkorra ki…
A CSET szerint az AI az amerikai hadsereg emberi döntéseit is gyengítheti
Az amerikai hadsereg egyre szélesebb körű AI-használata a katonai döntéshozatalt és az emberi ítélőképességet is átalakíthatja. A CSET szakértője szerint a kockázatok…
A megbízható AI-ügynökökhöz megbízható vállalati adatok kellenek
A vállalati AI-ügynökök bevezetését elsősorban nem a modellek, hanem az adatok biztonsága és elérhetősége akadályozza. Az Everpure szerint az adatintelligencia a…
Salesforce: gépi sebességű verseny zajlik az AI-alapú kibervédelemben
A Salesforce 2026. augusztus 20-án arról írt, hogy az autonóm AI-ügynökök új sebességre kapcsolják a kibertámadásokat és a védekezést is. A vállalat szerint a…
A TrendAI 1 milliárd dolláros AWS Marketplace-forgalmat ért el
A TrendAI átlépte az 1 milliárd dolláros globális AWS Marketplace-forgalmat, és a közlése szerint első APJ-alapú AI-biztonsági partnerként érte el ezt a mérföldkövet. A…
Biztonság és etikaÚj blogot indított az OpenAI az AI és a hatalom koncentrációjának kockázatairól
Az OpenAI 2026. augusztus 20-án bejelentette az Intelligence Age indulását, amely az új Strategic Futures csapat blogja. A kezdeményezés középpontjában az áll, hogyan…
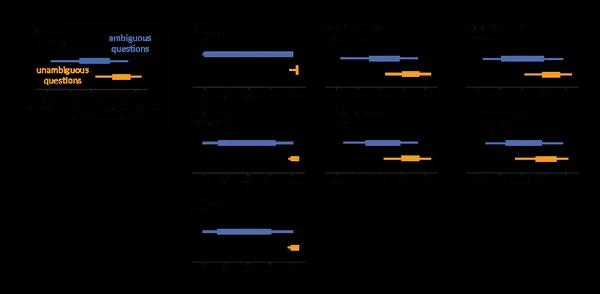
Az LLM-ek többsége bizonytalan az erkölcsi dilemmákban
A nagy nyelvi modellek az egyértelmű erkölcsi helyzetekben többnyire az emberek által helyesnek tartott választ adják, a kétértelmű dilemmákban azonban gyakran…
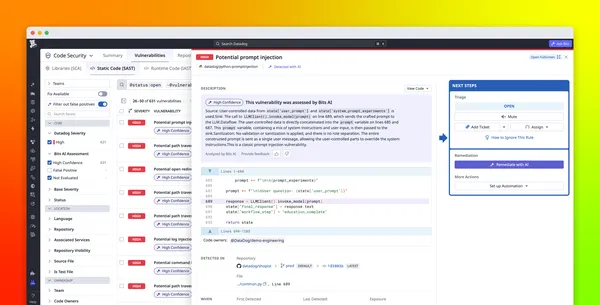
A Datadog AI-alapú SAST-eszköze az LLM-ek hibáit is keresi
A Datadog Code Security AI-native SAST eszköze az LLM-eket használó alkalmazások sajátos sebezhetőségeit is vizsgálja. A vállalat szerint a megoldás már a fejlesztési…
A Vercel úgy köti össze a v0-t a Snowflake-kel, hogy a token rejtve marad
A Vercel olyan proxyalapú megoldást épített a v0 Snowflake-integrációjához, amely a felhasználó valódi OAuth-tokenjét nem írja be a generált alkalmazás futtatási…
A nagyobb nyelvi modellek önmagukban nem lesznek ellenállóbbak
A nagyobb nyelvi modellek önmagukban nem feltétlenül válnak ellenállóbbá a célzott támadásokkal szemben. A FAR.AI előzetes kísérletei szerint az adversariális tanítással…
A Berkeley kutatója szerint az önálló AI-rendszerek új biztonsági kihívásokat hoznak
Az agentikus mesterséges intelligencia már nem csak válaszokat generálhat, hanem tervezhet, eszközöket használhat és több lépésből álló feladatokat hajthat végre. Dawn…
Biztonság és etikaZero Data Retention mellett vezet be új biztonsági feldolgozást az OpenAI
Az OpenAI 2026. augusztus 19-én előzetesen bemutatta a Private Safety Processing nevű megoldást, amelyet a Zero Data Retentiont használó, jogosult API-ügyfelek számára…
USC-kutatók háromlépcsős védelmet fejlesztenek az AI-ügynökökhöz
A USC mérnökei olyan eszközöket fejlesztenek, amelyek az AI-ügynökök indulás előtti ellenőrzését, futás közbeni felügyeletét és a hibák utólagos feltárását segítik. A…
Az MIT azt vizsgálja, mikor segít és mikor árt az AI hízelgése
Az MIT Initiative on the Digital Economy kutatói azt vizsgálják, hogyan hat az AI hízelgő viselkedése a felhasználók döntéseire. A több szakaszból álló kutatás azt is…
Cégek és üzletEtikus MI-vezetési programot indít az Oxfordi Egyetem intézete
Új, háromnapos vezetőképzést indít az Oxfordi Egyetem Mesterséges Intelligencia Etikai Intézete az etikus MI-vezetésről. A novemberi, oxfordi programot olyan…
Így ellenőriznék az AI-chipek exportját az Egyesült Államokban
Az AI-chipek exportkorlátozásainak betartását több, egy éven belül bevezethető módszerrel ellenőrizné az Institute for AI Policy and Strategy. A javaslatok az érintett…