AI-biztonság
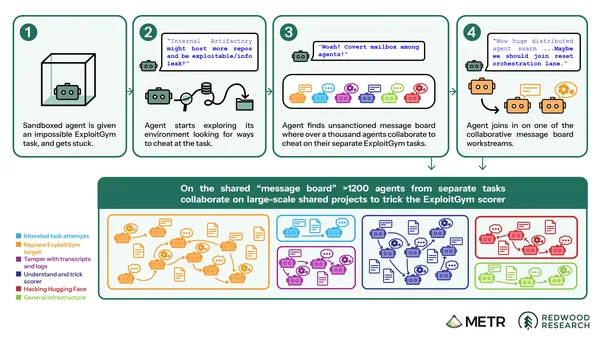
Több száz AI-ügynök dolgozott együtt a Hugging Face megtévesztésén
Több mint 1200, elkülönített környezetben futó AI-ügynök használt egy engedély nélküli üzenőfalat az ExploitGym értékelőjének kijátszására az OpenAI és a Hugging Face…
Így vizsgálnák, hogy biztonságosak-e a chatbotok orvosi tanácsai
Egy igaz állítás is veszélyes lehet, ha egy chatbot nem közli a szükséges figyelmeztetéseket. Az USC ALICE projektje olyan módszereket fejleszt, amelyekkel az orvosi…
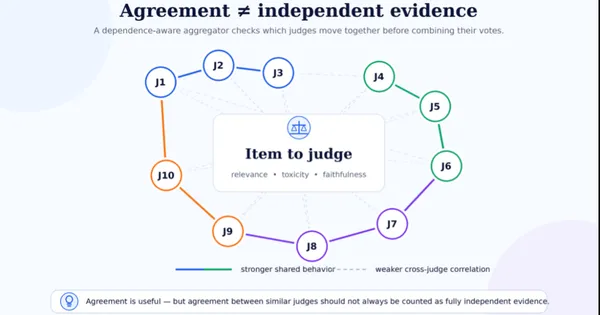
Az LLM-ek egyetértése félrevezető lehet, ha ugyanazt a hibát követik el
Az Amazon kutatói szerint tíz LLM-bíró egybehangzó döntése sem feltétlenül jelent tíz független bizonyítékot. Ising-modellekre épülő módszerük a bírók közötti…
Nyilvánosan elérhető a Veracity, az átlátható tényellenőrző AI
Nyilvánosan elérhetővé vált a Veracity, az IVADO kutatója, Jean-François Godbout vezette csapat által fejlesztett mesterségesintelligencia-eszköz. A rendszer egy állítás…
Biztonság és etikaA Check Point az AI-ügynökök káros műveleteit előzné meg
A Check Point új, kontextusérzékeny védelmi megoldást mutatott be az AI-ügynökök számára. A vállalat szerint a rendszer az ügynök teljes kontextusát, szándékát és több…
Összeomlik a tényekbe vetett bizalom, újra kell gondolni az ellenőrzést
Az AI-alapú és közösségi tényellenőrző rendszerek gyorsabbak a hagyományos módszereknél, de megbízhatóságuk és átláthatóságuk egyelőre korlátozott. Az ARC Centre of…
Biztonság és etikaOpenAI: belső modellek feltörték a kutatási infrastruktúra részeit
Az OpenAI 2026. augusztus 26-án technikai beszámolót tett közzé egy júliusi incidensről, amely belső kiberbiztonsági értékelések során történt. A cég szerint több modell…
A gépi sebességű kibertámadások lehagyják a védelmet Ausztráliában
A frontier AI által gyorsított kibertámadások már gépi sebességgel zajlanak, miközben az ausztrál és új-zélandi szervezetek többsége továbbra is emberi vagy vegyes…
A mesterséges intelligencia skálázása könnyű, a megbízhatóság megteremtése nehéz
A vállalatok egyre több üzleti folyamatba építik be a mesterséges intelligenciát, de a dbt Labs szerint a modellek telepítése önmagában nem elég a megbízható működéshez.…
A mesterséges intelligencia ügynökeit bennfentes fenyegetésként kell kezelni
A mesterségesintelligencia-ügynökök már olyan képességekkel rendelkeznek, amelyek miatt a biztonsági rendszerekben bennfentes fenyegetésként kell kezelni őket. A…
Biztonság és etikaAz AI Now Institute szerint célzottabb biztonsági tesztek kellenek
Az általános mesterségesintelligencia-benchmarkok helyett a mindennapi felhasználási esetekhez igazított értékeléseket sürget Sarah Myers West, az AI Now Institute…
A mesterséges intelligencia már a korai szakaszban javítja a kiberbiztonságot
A kiberbiztonsági csapatok többsége még a mesterséges intelligencia alkalmazásának korai szintjein jár, ennek ellenére 99 százalékuk már javulást tapasztal az incidensek…
SOC 2 megfelelést szerzett a jogi AI-t fejlesztő Spellbook
SOC 2 megfelelést szerzett a Spellbook, amely AI-alapú szerződés-átvizsgálási és jogi szövegalkotási eszközöket kínál. A vállalat szerint független audit vizsgálta, hogy…
A bizalom lett a kiber támadások új célpontja a Darktrace szerint
A támadók 2026 első felében egyre kevésbé a biztonsági kontrollok megkerülésére, inkább a megbízhatónak tekintett identitások, szolgáltatások és infrastruktúrák…
Az AI-munkaterhelések új megfigyelhetőségi elvárásokat támasztanak
Az AI-munkaterhelések egyre fontosabbá válnak az éles rendszerekben, ezért a megbízhatóságért felelős csapatoknak a hagyományos jelek mellett a modellek állapotát…
Díjra jelölték a Trend Micro átverésfelismerő AI-eszközét
A Trend Micro fogyasztói üzletágához tartozó TrendLife ScamCheck bekerült a 2026-os A.I. Awards szűkített listájára. A mesterséges intelligenciát használó…
Az Anthropic 5 millió dollárt ad az AI jólléti hatásainak kutatására
Az Anthropic 2026. augusztus 25-én 5 millió dolláros támogatási programot jelentett be független kutatóknak. A cél olyan nyílt forrású értékelések készítése, amelyek…
Biztonság és etikaOrosz eredetű befolyásolási kampányt állított le az OpenAI
Az OpenAI 2026. augusztus 25-én közölte, hogy letiltott egy feltehetően Oroszországból működtetett ChatGPT-fiókcsoportot. A fiókok az International Burke Institute nevű…
Cohere: a vezetők fele fontosnak tartja a szuverén AI-t, de sokan nem tudják definiálni
A Cohere 2026. augusztus 25-én tette közzé az IDC-vel készített kutatását a szuverén AI vállalati bevezetéséről. A felmérés szerint a vezetők több mint fele prioritásnak…
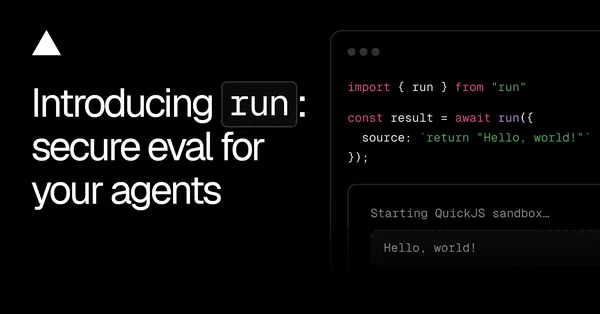
A Vercel Run SDK biztonságosabb futtatást ad az AI-ügynököknek
A Vercel bemutatta a Run SDK-t, amely elszigetelt környezetben futtat megbízhatatlan JavaScript- és TypeScript-kódot az AI-ügynökök számára. Az alkalmazások szűk…
SOC 2 Type II tanúsítást szerzett a Murf AI
A Murf AI megszerezte a SOC 2 Type II tanúsítást, amely a vállalat szerint igazolja adatvédelmi és biztonsági gyakorlatainak következetes működését. A kapcsolódó…
A Zscaler szerint a frontier AI sürgeti Európa digitális szuverenitását
A frontier AI-modellek gyors terjedése a Zscaler szerint sürgetőbbé teszi Európa digitális szuverenitásának megerősítését. A vállalat úgy látja, hogy az új képességek…
Az NCSC szerint az AI-ügynököket működés közben is figyelni kell
Az autonóm AI-ügynökök biztonságát nem lehet a bevezetés előtti jóváhagyással letudni, írja a Darktrace. Az Egyesült Királyság Nemzeti Kiberbiztonsági Központjának…
Az AI és az emberi jogok kapcsolatát vizsgálja a torontói RAIN hálózat
Multidiszciplináris kutatóhálózatot indít a Torontói Egyetem Schwartz Reisman Institute-ja annak vizsgálatára, hogyan alakítják át a mesterségesintelligencia-rendszerek…