AI-biztonság
Az Anthropic vállalati védelmi rendszert vezet be frontier modellekhez
Az Anthropic 2026. szeptember 1-jén bejelentette az Enterprise Frontier Safeguards, röviden EFS megoldást. A rendszer célja, hogy a zero data retention adatvédelmi…
Elérhetővé vált az Anthropic Claude Fable 5.1 modellje a Vercel AI Gatewayen
A Vercel AI Gatewayen elérhetővé vált az Anthropic Claude Fable 5.1 modellje. A vállalat szerint a modell fejlesztései főként a hosszú, több lépésből álló feladatokra…
Öt lépést javasolnak az ENSZ mesterségesintelligencia-párbeszédének folytatásához
Öt konkrét lépést javasol a mesterséges intelligencia biztonságos, megbízható és országokon átívelő szabályozásának előmozdítására a Partnership on AI és Costa Rica. A…
Kaitlyn Regehr vezeti az AI társadalmi hatásait vizsgáló új programot
Kaitlyn Regehrt nevezte ki első Global Fellowjává a Torontói Egyetem Schwartz Reisman Institute for Technology and Society intézete. A digitális kultúrával és az…
Biztonság és etikaA biológiai kutatásban is eljöhet az AI „Mythos-pillanata”
A fejlett mesterségesintelligencia-modellek felgyorsíthatják a biológiai kutatást, miközben a biológiai fegyverek fejlesztésének akadályait is csökkenthetik. A szakértők…
Szabályozás és politikaAz OpenAI támogatja a kaliforniai fiatalok AI-biztonságáról szóló törvényjavaslatot
Az OpenAI 2026. augusztus 31-én közölte, hogy támogatja a kaliforniai Senate Bill 1119 törvényjavaslatot. A cég szerint a javaslat a fiatalok AI-használatához kapcsolódó…
Az Anthropic szigorítja a Claude tesztelési és biztonsági gyakorlatát
Az Anthropic 2026. augusztus 31-én részletezte, milyen biztonsági és illesztési változtatásokat vezetett be a Claude modellek tesztelésében. A lépések előzménye, hogy…
KutatásStanford-diákok az AI autonómiára, dezinformációra és kreativitásra gyakorolt hatását vizsgálják
A Stanford hallgatói különböző tudományterületeket összekapcsoló csoportokban vizsgálták, hogyan hat a mesterséges intelligencia az emberi autonómiára, a dezinformációra…
Az önállóan cselekvő MI új biztonsági kockázatokat hoz
Az agentic AI képes lehet érvelni, tervezni, külső eszközöket használni és több lépésből álló feladatokat végrehajtani. Dawn Song, a UC Berkeley professzora szerint…
A mesterséges intelligencia jogi határai már nem követik a technológiát
A mesterséges intelligencia fejlődése gyorsan elavulttá teheti a frontier modellek jelenlegi jogi meghatározását. A Center for Data Innovation szerint a szabályozásnak…
Az AI felgyorsítja a kódolást, majd lelassítja a fejlesztőcsapatokat
Az AI-kódolási eszközök rövid távon jelentősen növelhetik a fejlesztési sebességet, hosszabb távon azonban összetettebbé tehetik a kódot. Egy Carnegie Mellon University…
Biztonság és etikaÖt védelmi gyakorlatot vizsgált az AI szélsőséges visszaélései ellen egy új jelentés
Öt jelenleg alkalmazott védelmi gyakorlatot térképezett fel a Safe AI Forum az AI-rendszerek szélsőséges célú visszaéléseinek mérséklésére. A jelentés a modell, a…
AI a gyorsaság helyett az irányról szól, mondták a szakértők
A mesterséges intelligencia fejlesztésénél nem önmagában a gyorsaság jelenti a legnagyobb problémát, hanem az, hogy milyen célok és ösztönzők mentén épülnek a…
A Meta új AI-védelmet és reklámellenőrzést vezet be Lengyelországban
A Meta 2026. augusztus 28-án jelentette be, hogy további csalásellenes intézkedéseket vezet be Lengyelországban. A vállalat fejlettebb AI-rendszert indít, és minden…
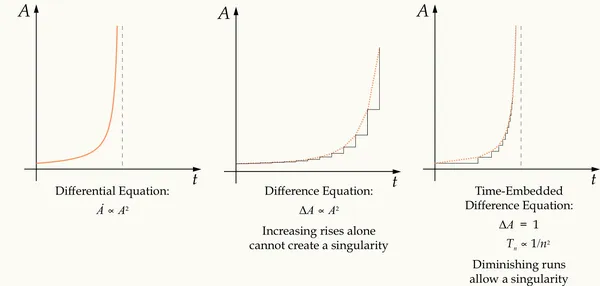
Toby Ord szerint a visszacsatolás dönti el, lehet-e intelligenciarobbanás
Az AI saját fejlesztésében való használata bizonyos feltételek mellett gyorsan növekvő képességekhez vezethet, írja Toby Ord új tanulmányában. A kutató szerint az…
Az ausztrálok bizalmatlanok a be nem jelentett Voice AI-jal szemben
Az ausztrál közönség egy kis létszámú pilotfelmérésben többnyire negatívan reagált a Voice AI használatára, különösen akkor, amikor a szintetikus hang jelenlétét nem…
Az AI globális szabályozásához sürgős együttműködés kell az ASPI szerint
Az ellenőrizetlen mesterséges intelligencia fejlesztése minden országot érinthet, ezért sürgős nemzetközi együttműködésre és új intézményekre van szükség, írja az ASPI…
Biztonság és etikaA Check Point csatlakozik az OpenAI közös kibervédelmi felhívásához
A Check Point támogatja az OpenAI felhívását, amely közös iparági fellépést sürget a kiberfenyegetések ellen. A vállalat szerint az AI-alapú támadások gyors fejlődése…
Cégek és üzletAkár 17,1 milliárd dollárt fizethet a Meta a gyermekeket érintő ügyben
Akár 17,1 milliárd dolláros pénzügyi szankciót és a kiskorúakat érintő terméktervezési változtatásokat vállalhat a Meta egy új amerikai jogi egyezségben. Az AI Now…
A Wiz szerint 90 napon át támadták az AI-infrastruktúrát
A Wiz 90 napnyi honeypot-adat alapján három visszatérő támadási mintát azonosított az AI-infrastruktúrában. A támadók MCP-szervereket, AI-ügynököket és az AI-eszközök…
Az amerikai hadseregnek internetkapcsolat nélkül is működő AI kell
Az amerikai hadseregnek abból kell kiindulnia, hogy a jövő műveletei többnyire korlátozott vagy teljesen megszakadt kapcsolat mellett zajlanak majd. Az Atlantic Council…
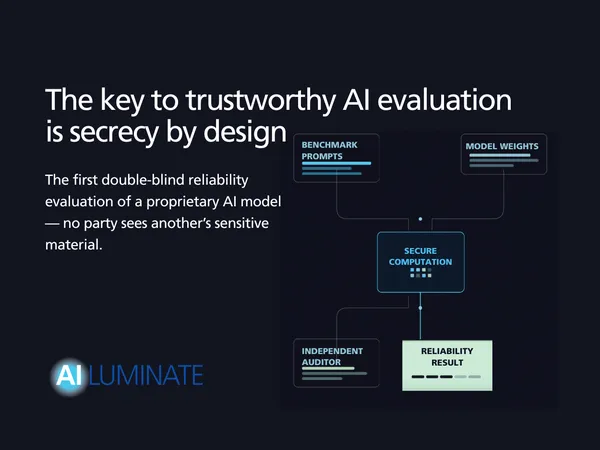
Titkosítással védené az AI-tesztek és modellek integritását az MLCommons
Első alkalommal teszteltek kettős vak módszerrel zárt súlyú AI-modellt úgy, hogy a folyamatban részt vevő felek ne férjenek hozzá egymás érzékeny adataihoz. Az MLCommons…
Biztonság és etikaKettős vak AI-értékelést indít a Google DeepMind külső partnerekkel
A Google DeepMind 2026. augusztus 27-én bejelentette, hogy elindítja a világ első kettős vak értékelését egy saját, frontier kategóriájú AI-modellen. A pilotban a…
Cégek és üzletCambridge-i kutatók módosítanák a szerzői jogi licenceket az AI miatt
Három, ember és számítógép interakciójával foglalkozó kutató szerint a jelenlegi szerzői jogi licencek nem védik megfelelően munkáikat a mesterséges intelligencia által…