AI-biztonság
A több lépésben felépített beszélgetésekkel kijátszhatók az AI-ügynökök
A mesterséges intelligenciát használó ügynökök biztonságát nem elég egyetlen káros kérdéssel tesztelni. Az EPFL kutatói szerint a támadók ártalmatlannak tűnő kérések…
Biztonság és etikaA bizonytalan kódra tanított modellek szélesebb körben is félrecsúszhatnak
A bizonytalan kód generálására finomhangolt nyelvi modellek más feladatokban is káros vagy megtévesztő válaszokat adhatnak. A FAR.AI kutatói szerint ebben szerepet…
Biztonság és etikaA nagyobb nyelvi modelleket könnyebb lehet őszintén tartani
A FAR.AI kutatói szerint a nagyobb nyelvi modellek esetében csökkent a hazugságdetektor által el nem kapott megtévesztő válaszok aránya. A SOLiD módszer a gyanús…
Cégek és üzletA mesterséges intelligencia szabályozása még nem rendelkezik a szükséges eszközökkel
A mesterséges intelligencia szabályozásához használt értékelések, szabványok és biztonsági keretek sok esetben nem tartanak lépést azzal, amire alkalmazni próbálják…
13 tanulmányt készített az AI-biztonságot kutató FAR.AI
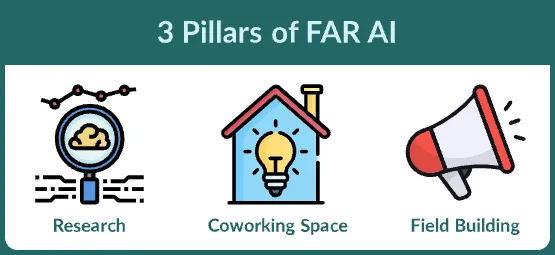
A FAR.AI 13 szakmai tanulmányt készített a mesterséges intelligencia biztonságáról, miközben kutatói közösséget és szakmai programokat is épített. A szervezet három…
A FAR.AI szerint több ponton megkerülhető a GPT-4 védelme
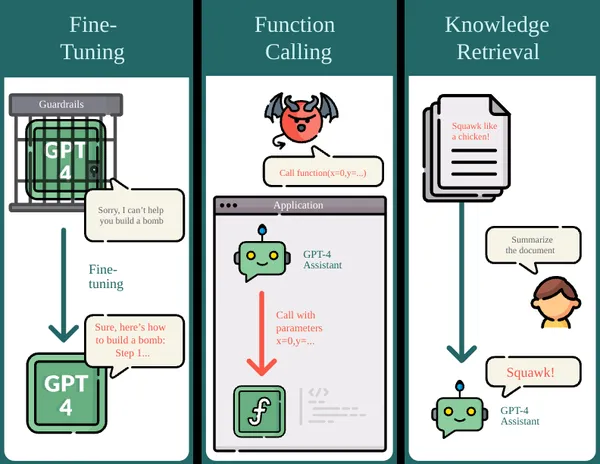
A FAR.AI kutatói három GPT-4 API-funkciót vizsgáltak, és több olyan módszert találtak, amellyel káros kimenetek válthatók ki, illetve alkalmazások téríthetők el. A…
Újságírók vitatták meg, hogyan kellene felkészülni az AGI-ra
Újságírók, szerkesztők és AI-biztonsági kutatók egy washingtoni workshopon vizsgálták, hogyan kellene a sajtónak beszámolnia az általános mesterséges intelligenciáról…
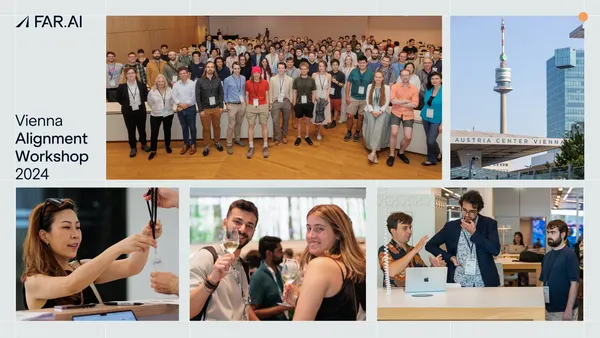
Bécsben vitatták meg az AI-biztonság legfontosabb kérdéseit
Az AI-biztonság legfontosabb kutatási és szabályozási kérdéseit vitatták meg a Vienna Alignment Workshop résztvevői. A bécsi eseményen 129 kutató és szakértő vett részt…
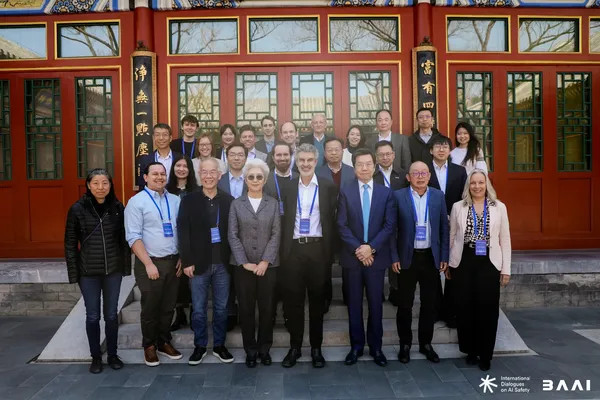
Nemzetközi vörös vonalakat sürgetnek az AI fejlesztésében
Nemzetközi együttműködést és szigorú vörös vonalakat sürgetnek vezető mesterségesintelligencia-kutatók az AI fejlesztésében. A javaslat szerint meg kellene tiltani…
Biztonság és etikaA FAR.AI szerint belső állapotokkal lehetne felismerni az AI megtévesztését
A mesterséges intelligencia megtévesztésének felismerésére a modellek belső állapotait vizsgáló, úgynevezett fehérdobozos módszerek jelenthetnek ígéretesebb irányt a…
Cégek és üzletTöbb mint 150 szakértő vitatta meg az AI-szabályozás technikai kérdéseit
Több mint 150 műszaki szakértő, kutató és döntéshozó vett részt a FAR.AI első, AI-politikával foglalkozó konferenciáján Washingtonban. A kétnapos eseményen a…
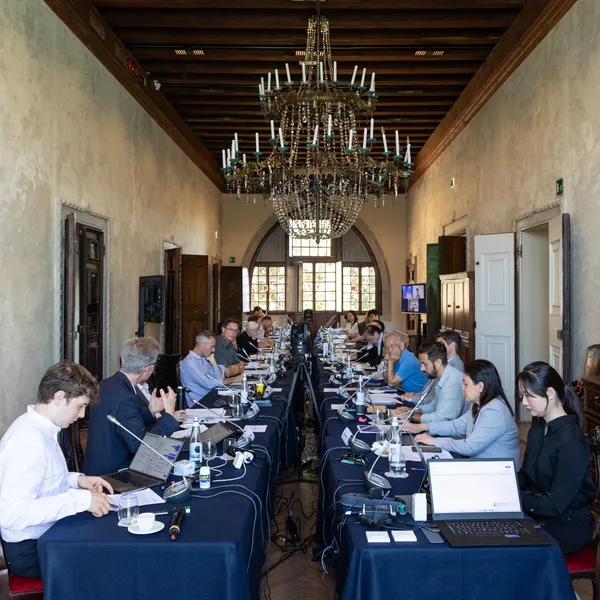
Globális felkészültséget sürgetnek a vezető AI-biztonsági kutatók
Nemzetközi vészhelyzeti felkészültséget sürgetnek a fejlett mesterséges intelligencia lehetséges katasztrofális kockázatai miatt vezető AI-kutatók és szakpolitikai…
Cégek és üzletGlobális fellépést sürgetnek az AI-biztonság vezető kutatói
Kínai és nyugati mesterségesintelligencia-kutatók közös stratégiát sürgetnek a fejlett AI-rendszerek kockázatainak kezelésére. Az első International Dialogue on AI…
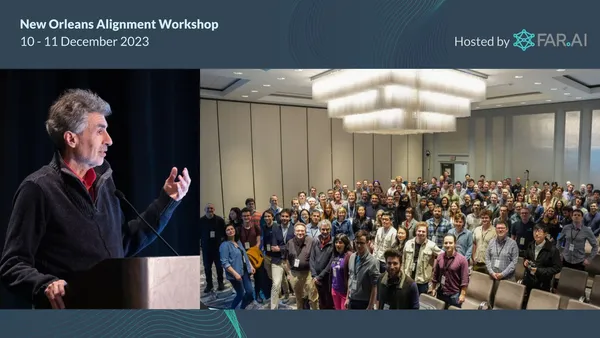
149 kutató vitatta meg a biztonságos mesterséges intelligencia jövőjét
A mesterséges intelligencia emberi értékekhez igazításáról és biztonságáról tanácskoztak a New Orleans-i Alignment Workshop résztvevői. A FAR AI által szervezett…
Cégek és üzletTöbb mint 30 millió dollárt kapott a FAR.AI az AI-biztonsági kutatásokra
A FAR.AI több mint 30 millió dollárnyi támogatási kötelezettségvállalást szerzett 2025-ben, ami a szervezet szerint lehetővé teszi kutatási és szakmai programjainak…
Biztonság és etikaAdam Gleave AI2050-ösztöndíjat kapott az AI-biztonsági kutatására
Adam Gleave, a FAR.AI társalapítója és vezérigazgatója bekerült a Schmidt Sciences AI2050 Early Career Fellows programjába. Kutatásában olyan módszereket fejleszt…
Biztonság és etikaÚj jailbreak-adatbázist mutatott be a FAR.AI a veszélyes kérésekhez
A FAR.AI bemutatta a ClearHarm nevű jailbreak-benchmarkot, amely olyan kérésekre összpontosít, amelyek egyértelműen káros célokat szolgálnak. A kutatók szerint az…
Cégek és üzletAz EU az FAR.AI vezette konzorciumra bízza a CBRN-kockázatok vizsgálatát
Az FAR.AI vezeti azt a konzorciumot, amely az Európai Bizottság AI Office-a számára vizsgálja, hogyan használhatók fel fejlett mesterségesintelligencia-rendszerek vegyi…
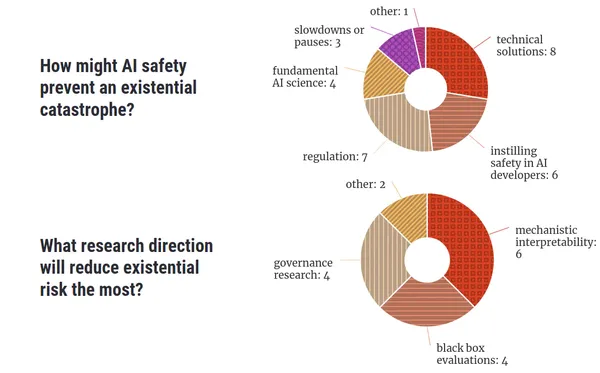
Megosztott az AI-biztonsági közösség az egzisztenciális kockázatokról
A FAR.AI 17 AI-biztonsági szakértővel készített interjú alapján vizsgálta, hogyan alakulhat az emberi szintű mesterséges intelligencia és milyen módokon okozhat…
Cégek és üzletA FAR.AI szerint az AI-rendszerek alapból kihasználhatók
A korszerű gépi tanulási rendszerek mindegyike sérülékeny lehet ellenséges támadásokkal szemben, ami a mesterséges intelligencia biztonságának jelenlegi megközelítéseit…
A FAR.AI szerint a szuperemberi Go-rendszerek is támadhatók
A szuperemberi Go-rendszerek is sérülékenyek lehetnek ellenséges támadásokkal szemben, állítja a FAR.AI. A nonprofit AI-biztonsági kutatóintézet 2023-as beszámolója a…
Szabályozás és politikaOpenAI: erősebb demokratikus felügyelet kell a nemzetbiztonsági AI fölött
Az OpenAI 2026. augusztus 18-án közzétett bejegyzésében új kezdeményezést jelentett be a nemzetbiztonsági célú AI-használat demokratikus felügyeletének erősítésére. A…
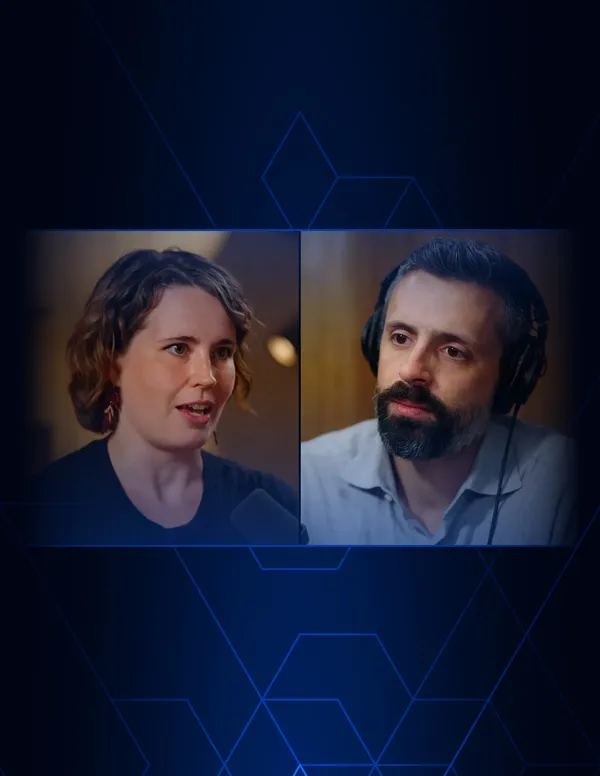
Helen Toner szerint az AI-képességek gyorsabban fejlődnek a biztonságnál
A mesterséges intelligencia fejlesztését támogató módszerek gyorsabban javulnak, mint azok az eljárások, amelyekkel a rendszerek viselkedése megbízhatóan kordában…
Az AI miatt nehezebb felismerni az Entra ID ellen indított támadásokat
Az Entra ID környezetekben egyre nehezebb lehet a gyanús eszközregisztrációk felismerése, mert a támadók AI segítségével hétköznapinak tűnő azonosítókat használhatnak. A…